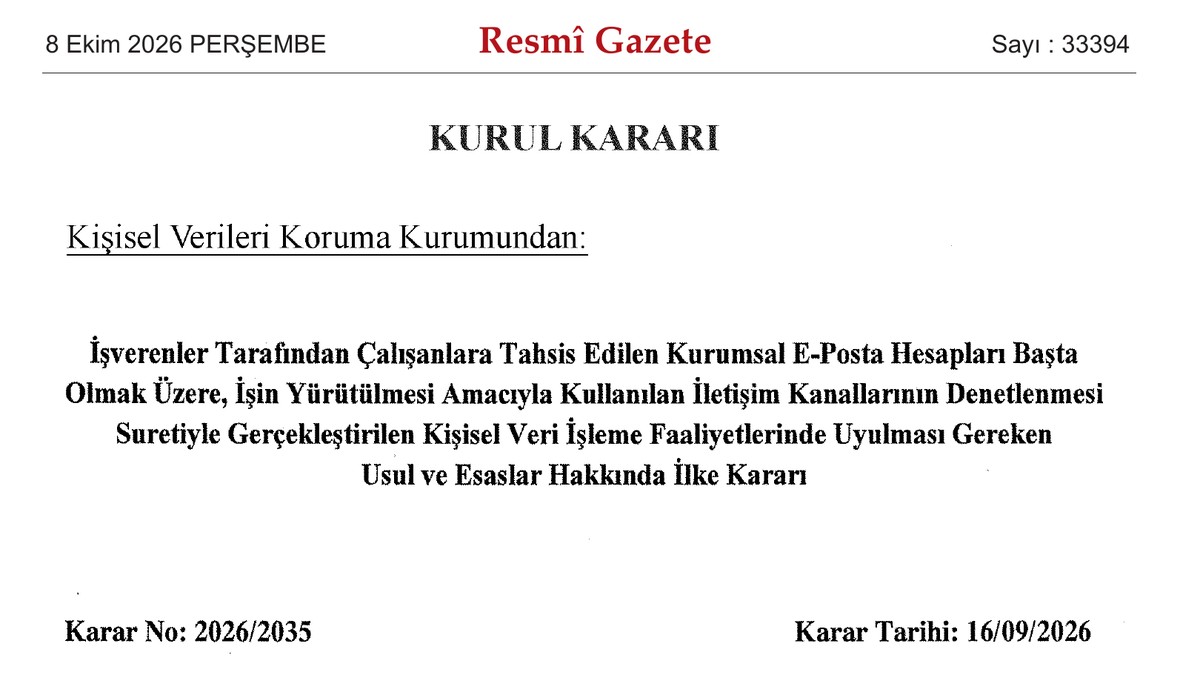
Kişisel Verileri Koruma Kurulunun, işverenlerin çalışanlara verdiği kurumsal e-posta hesaplarını ve işte kullanılan diğer iletişim kanallarını nasıl denetleyebileceğine ilişkin ilke kararı 8 Ekim 2026 tarihli ve 33394 sayılı Resmî Gazete'de yayımlandı. Karara göre, iletişim araçlarının işverene ait olması işverene sınırsız denetim yetkisi vermiyor.
16 Eylül 2026 tarihli ve 2026/2035 sayılı karar 16 maddeden oluşuyor ve oy çokluğuyla alındı. Karar, 6698 sayılı Kişisel Verilerin Korunması Kanunu'nun 15'inci ve 22'nci maddelerine dayanıyor. Kurumsal e-postanın yanında, somut olaya göre kurum içi mesajlaşma uygulamalarını, anlık iletişim hesaplarını, müşteri ve talep yönetim sistemlerini ve toplantı platformlarındaki sohbet ve kayıt alanlarını da kapsıyor. Kurul'a göre e-posta denetiminde, işverenin yönetim hakkı ile çalışanın Anayasa'nın 20 ve 22'nci maddelerinde güvence altına alınan kişisel verilerin korunmasını isteme hakkı ve haberleşme hürriyeti arasında denge kurulması gerekiyor.
Trafik kaydı da kişisel veri sayılıyor
Kurul'a göre işverenin içeriğe hiç girmeden yalnızca trafik ve log kayıtlarını, yani kimin kime, ne zaman yazdığı gibi kayıtları işlemesi bile kişisel veri işleme kabul ediliyor. Bu sebeple denetim Kanun'un 4'üncü maddesindeki genel ilkelere, 5'inci ve 6'ncı maddelerindeki işleme şartlarına, 10'uncu maddesindeki aydınlatma yükümlülüğüne ve 12'nci maddesindeki veri güvenliği yükümlülüklerine tabi. Kararda iş amaçlı ve özel amaçlı kullanımın ayrı değerlendirilmesi isteniyor. Kurul, özel kullanım yasaklanmış olsa bile işverenin denetim yetkisinin ölçülülükle sınırlı olduğunu belirtiyor ve "denetimin sürekli ve aralıksız gözetim şeklinde yürütülmesinin ölçülü kabul edilemeyeceği" görüşünde.
Teknik yetki, kişisel hesaplara erişim hakkı vermiyor
Karara göre işverenin bir cihaz, oturum, ağ ya da kurumsal sistem üzerinde teknik yetkisinin olması, çalışanın kişisel e-posta hesabına, kişisel mesajlaşma uygulamasına veya sosyal medya mesaj kutusuna serbestçe erişebileceği anlamına gelmiyor. Kararda bu nedenle "teknik erişim imkânı ile hukuki erişim yetkisinin birbirinden ayrılması gerektiği" belirtiliyor.
Genel bir uyarı yeterli değil
Kurul'a göre çalışanın denetimden önceden haberdar edilmiş olması, denetimin hukuka uygunluğunda belirleyici unsurlardan biri. Aydınlatma, yani çalışana verisinin neden ve nasıl işlendiğini anlatma yükümlülüğü de soyut ve genel ifadelerle geçiştirilemiyor. Karara göre aydınlatmada veri işlemenin hukuki sebebi, amacı ve kapsamı, denetimin trafik kayıtları üzerinden mi içerik üzerinden mi yapılacağı, içeriğe hangi durumlarda bakılabileceği, verilerin saklama süresi ve çalışanın Kanun'un 11'inci maddesindeki hakları açıkça yer almalı. Yalnızca kurumsal e-posta hesabının denetlenebileceğini söyleyen genel bildirimler ise yeterli sayılmıyor; Kurul'a göre bunlar ne önceden bilgilendirme şartını karşılıyor ne de aydınlatma yükümlülüğünün yerine getirildiği anlamına geliyor. Karar, iş ilişkisindeki bağımlılık ve güç dengesizliği nedeniyle çalışanın açık rızasının e-posta denetiminde kural olarak öncelikli hukuki dayanak olmaması gerektiğini de belirtiyor.
İçeriğe ancak istisnai durumda bakılabilecek
Karara göre denetimde kademelilik esas. İşveren meşru amacına daha az müdahaleci bir yolla ulaşabiliyorsa daha ağır bir yönteme başvuramıyor. İçeriğe ancak trafik verisi denetiminin yetersiz kaldığı ve erişimin zorunlu olduğu istisnai durumlarda, somut şüphe varsa bakılabiliyor. İçerik denetiminde, sağlık bilgisi gibi daha sıkı korunan özel nitelikli kişisel verilerin işlenmesi riski ve yazışmalardaki üçüncü kişilerin verileri de gözetilmeli. Kurul'a göre, çalışanın önceden bilgilendirilmediği gizli izleme yöntemleriyle yapılan denetim hukuka aykırı sayılıyor.
İşten ayrılan çalışanın hesabı
Karara göre kurumsal kanallardan elde edilen verilere yalnızca bu işle yetkilendirilmiş sınırlı sayıda personel erişebilmeli ve erişim kayıtları tutulmalı. İşten ayrılan çalışanın hesabı da kural olarak çalışanın kullanımına ve yeni erişimlere kapatılmalı, hesaba gelen iletiler ilgisiz kişilerce görülmemeli. İş sürekliliği ya da hukuki uyuşmazlıklar gibi gerekçelerle sınırlı, süreli ve kayıt altına alınmış yönlendirme, otomatik yanıt ya da arşivleme ise somut olaya göre değerlendirilebilecek. Kurul, bu yükümlülüklere uymayan veri sorumluları hakkında Kanun'un 18'inci maddesi uyarınca idari işlem yapılacağını belirtiyor.
Neler belirsiz
Kararın hangi şikâyet ya da incelemeler üzerine alındığı ve kaç üyenin karşı oy verdiği Resmî Gazete'deki metinde yer almıyor. Kararda işverenlere uyum süresi tanındığına dair bir ifade de bulunmuyor. Kişisel Verileri Koruma Kurumu (KVKK) konuya ilişkin ek bir açıklama yapar ya da karşı oy gerekçeleri yayımlanırsa haber güncellenecek.
Kaynaklar
- Resmî Gazete — Kişisel Verileri Koruma Kurulunun 2026/2035 sayılı İlke Kararı (8 Ekim 2026)
- Resmî Gazete — 8 Ekim 2026 tarihli ve 33394 sayılı sayı
- Memurlar.net — KVKK: İşveren kurumsal e-postayı sınırsız denetleyemez (8 Ekim 2026)
Kapak görseli: Kişisel Verileri Koruma Kurulunun 2026/2035 sayılı İlke Kararı, Resmî Gazete, 8 Ekim 2026, Sayı 33394 (resmî metin); 1200×675 için kırpıldı.