Hollanda'nın istihbarat servisleri MIVD ve AIVD, Çinli hackerların güvenlik duvarı ve VPN ağ geçidi gibi internete açık uç cihazlar üzerinden yaptığı saldırıların önümüzdeki yıllarda belirgin şekilde artmasını bekliyor.
Askeri İstihbarat ve Güvenlik Servisi (MIVD) ile Genel İstihbarat ve Güvenlik Servisi (AIVD), kurumların bu tehdide karşı kendini daha iyi koruması için 7 Ekim 2026'da ortak bir siber güvenlik tavsiyesi yayımladı. Tavsiye, Hollanda Ulusal Siber Güvenlik Merkezi (NCSC) ile yakın iş birliği içinde hazırlandı.
Servislerin istihbaratına göre Çinli hackerlar bu cihazları çok iyi tanıyor. Batılı donanım ve yazılımı en ince ayrıntısına kadar inceliyorlar. Servislere göre zaman zaman gizli kaynak kodu bile ellerinde bulunuyor. Bu sayede cihazlardaki zayıf noktaları üretici fark etmeden derinlemesine araştırabiliyorlar. Yapay zekâ da açıkları daha hızlı bulup istismar etmelerine yardım ediyor.
Uç cihazlar ve saldırı yöntemi
Uç cihazlar, ağın kenarında duran ve doğrudan internete bağlı cihazlar. Tavsiyede güvenlik duvarları, proxy sunucuları, portallar ve VPN ağ geçitleri örnek veriliyor. NCSC yönlendiricileri de bu gruba katıyor. Bu konum, cihazları internetten gelen saldırılara açık hale getiriyor.
Bu cihazlara farklı hacker grupları saldırıyor. Servislere göre ise bu yöntem özellikle Çinli hackerların bilinen çalışma biçimi. Çinli hackerlar son yıllarda açık barındıran uç cihazlar üzerinden, aralarında Hollandalı kurumların da bulunduğu farklı mağdurların ağlarına defalarca girdi. Mağdurların adları ve sayısı açıklanmadı.
Tersine mühendislik, casusluk ve Çin'deki ekosistem
Tavsiye belgesine göre Çinli siber aktörler Batılı ürünlerin nasıl çalıştığını tersine mühendislikle inceliyor, siber casusluk yoluyla da bilgi topluyor. Belgede örnek olarak Çinli aktörlerin bazı Batılı ürünlerin kaynak koduna sahip olduğu belirtiliyor. Hangi ürünlerin kaynak kodunun ele geçirildiği ise belgede yer almıyor.
Belgeye göre kaynak koduna erişen bir aktör ürünü ayrıntılı biçimde analiz edip koddaki hataları bulabiliyor. Ardından henüz bilinmeyen açıkları, yani sıfırıncı gün açıklarını kullanan saldırı araçları geliştirebiliyor.
Belge, bu tabloyu besleyen Çin'deki ortamı da anlatıyor. Çin'de 2021'den beri açıkların bildirilmesini zorunlu tutan bir yasa var. Ülkede uç cihazları hacklemeye yönelik eğitim programları ve bilgi kurumları kuruldu. Çinli şirketler ürünlerdeki açıkları araştırmakla kalmıyor, kullanıma hazır saldırı araçları (exploit) da sağlıyor.
MIVD, 2025 yılına ilişkin yıllık raporunda uç cihaz açıklarının kullanıldığı Çin kaynaklı siber kampanyaların artacağı uyarısını yapmıştı. MIVD ve AIVD aynı yılın raporlarında yapay zekânın siber saldırılarda sunduğu imkânlara da değinmişti. Servislere göre yapay zekâdaki gelişmeler uç cihazların daha fazla istismar edilmesine katkı yapacak. MIVD daha önce NCSC ile birlikte COATHANGER kampanyası sırasında da uç cihazların geniş çaplı istismarına karşı uyarmıştı.
Kurumlara öneriler
Servislere göre saldırılar her zaman tamamen önlenemiyor, ancak bir saldırının başarı şansı önemli ölçüde düşürülebilir. Tavsiyenin amacı da ele geçirilme riskini ve başarılı bir saldırının vereceği zararı azaltmak. NCSC, internete bağlı her kurumun en az bir uç cihaz kullandığını hatırlatıyor. Merkez, kurumlara önce ağdaki uç cihazların ve bunlardan erişilebilen veri ve hizmetlerin envanterini çıkarmalarını öneriyor. Öne çıkan öneriler şunlar:
- Üreticinin güvenlik güncellemelerini hızla yüklemek. Servislere göre Çinli aktörler sık sık zaten bilinen açıkları da kullanıyor. Ancak güncellemenin sistemlerde kararsızlığa yol açma riski önceden tartılmalı.
- Katmanlı savunma kurmak: kuruma göre yapılandırılmış güvenlik duvarı, saldırı tespit sistemi, kurum genelinde çok faktörlü kimlik doğrulama, ağ bölümlendirme ve şifreleme.
- Tedarikçi çeşitliliği: savunma katmanlarında farklı üreticilerin cihazlarını kullanmak. Böylece bir ürün hattını derinlemesine incelemiş bir saldırgan birden çok katmanı aynı yöntemle aşamaz.
- Kayıtları cihazın kendisinde değil, ağın korunaklı bir bölümündeki merkezi bir sistemde tutmak ve en az altı ay, tercihen bir yıl ya da daha uzun saklamak.
- Eğitimli bir güvenlik operasyon merkezi (SOC) ile ağı izlemek ve saldırı yollarını düzenli test etmek.
- Personeli adli incelemeye hazırlamak ve dijital adli incelemeyi düzenli tatbik etmek.
İlgili haber: FBI ve Gizli Servis'ten FortiBleed uyarısı: Kampanya sürüyor
Haber, servislerin ve NCSC'nin yeni açıklamalarıyla güncellenecek.
Kaynaklar
- AIVD — MIVD en AIVD verwachten toename Chinese cyberaanvallen via edge devices (7 Ekim 2026)
- AIVD — Cyberadvies: Edge devices structureel doelwit van Chinese cyberactoren, belge sayfası (7 Ekim 2026)
- AIVD, MIVD, NCSC — Cyberadvies: Edge devices structureel doelwit van Chinese cyberactoren (PDF, Ekim 2026)
- Defensie — Meer Chinese cyberaanvallen verwacht (7 Ekim 2026)
- NCSC — Veiligheidsdiensten verwachten toename Chinese cyberaanvallen (7 Ekim 2026)
- Security.NL — AIVD waarschuwt voor Chinese cyberaanvallen op vpn-servers en firewalls (7 Ekim 2026)
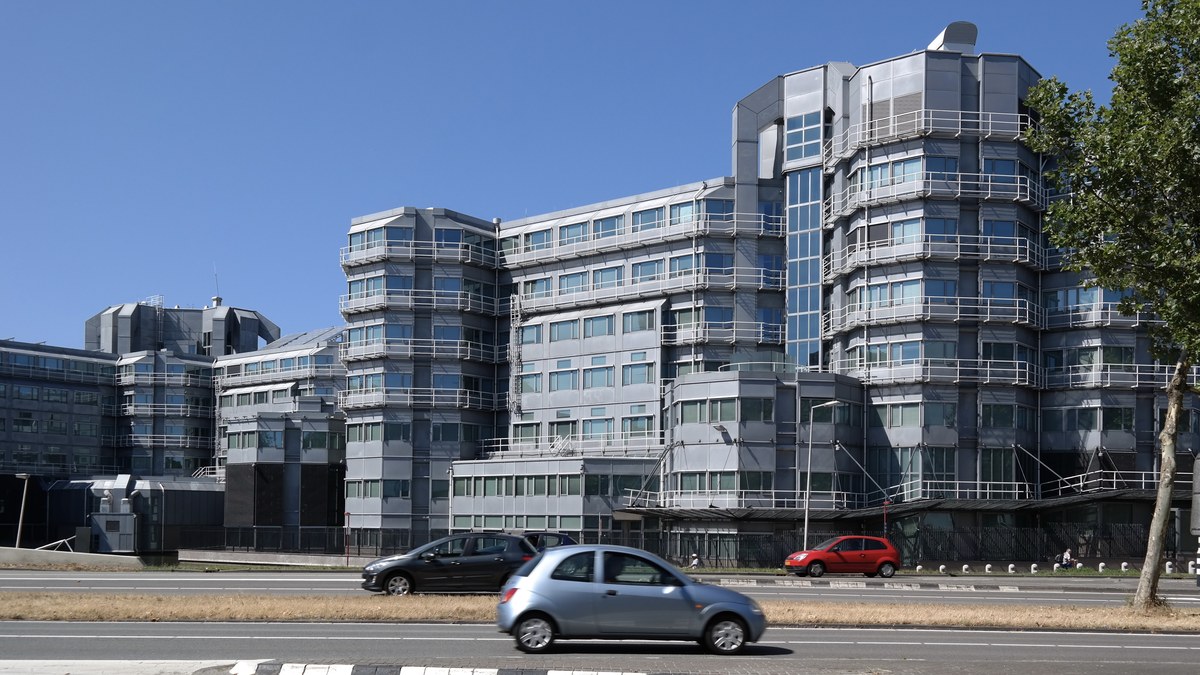
Kapak fotoğrafı: Zoetermeer'deki AIVD genel merkez binası — Choinowski, Wikimedia Commons, CC BY-SA 4.0 (kırpıldı). Temsili fotoğraf; tavsiyeyle ilgili bir olay anını göstermiyor.