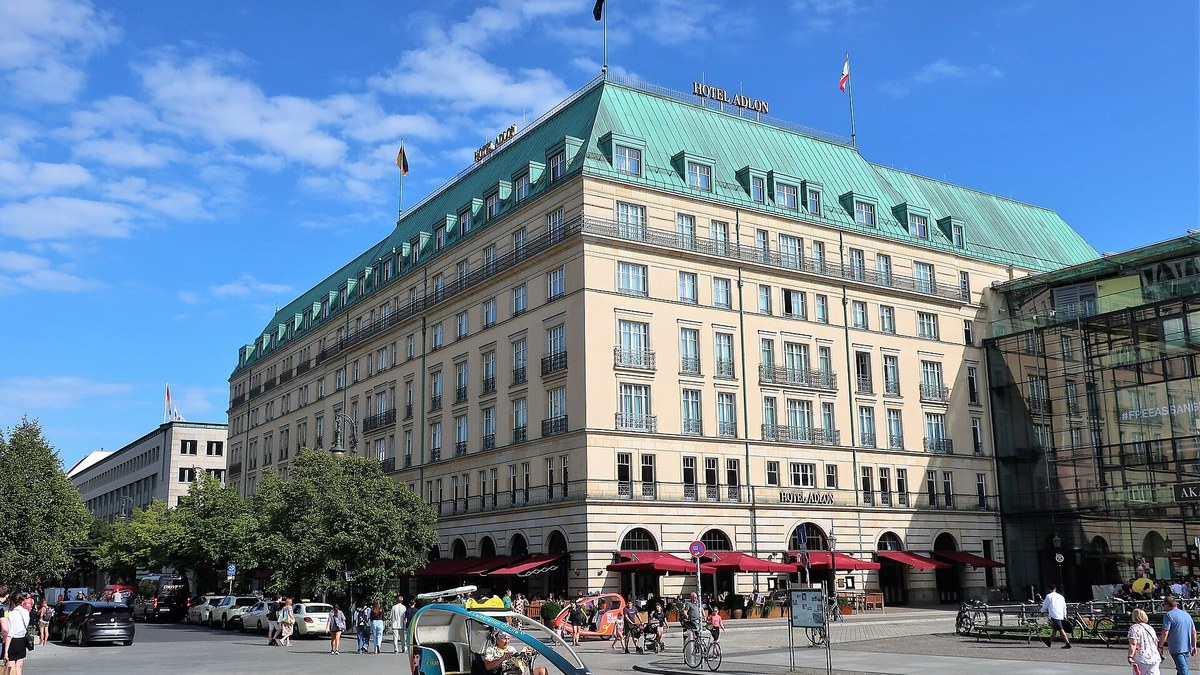
Avrupa'nın en eski lüks otel gruplarından Kempinski, teknik bir dış sağlayıcıya ait erişim anahtarının kötüye kullanılması sonucu misafir verilerine yetkisiz erişim sağlandığını doğruladı. Şirket, 11 Kasım 2026 Çarşamba akşamı misafirlerine gönderdiği e-postayla veri güvenliği olayını bildirdi. dpa ajansına konuşan bir Kempinski basın sözcüsü, Berlin'in merkezindeki ünlü Hotel Adlon Kempinski'nin de olaydan etkilendiğini teyit etti.
Üçüncü Taraf Erişim Anahtarı ve Etkilenen Veriler
Kempinski'nin misafirlere ilettiği mesaja göre olay, üçüncü taraf bir teknoloji sağlayıcısına ait erişim anahtarının yetkisiz bir kişi tarafından kötüye kullanılmasıyla gerçekleşti. Şirket; ad soyad, telefon numarası, e-posta adresi ve rezervasyon ayrıntılarının ele geçirilmiş olabilecek veriler arasında yer aldığını açıkladı.
Ödeme kartı verilerinin olaydan etkilenmediği bildirildi. Bununla birlikte Kempinski, bazı durumlarda pasaport veya vize numarası gibi hassas verilerin de etkilenmiş olabileceği ihtimalini dışlayamadığını belirtti. Olayın öğrenilmesinin ardından erişimin kapatıldığı, bağımsız bir siber güvenlik uzmanıyla inceleme başlatıldığı ve yetkili veri koruma makamlarının bilgilendirildiği kaydedildi. Kaç misafirin etkilendiği, hangi dış sağlayıcının kullanıldığı ve saldırının kimden geldiği ise açıklanmadı.
Gerçek Rezervasyon Bilgileriyle Gelen Sahte Mesaj Dalgası
Kempinski'ye göre olayın ardından ortaya çıkan en endişe verici gelişme, misafirleri hedef alan sahte mesaj dalgası oldu. Kendini otel çalışanı olarak tanıtan kişiler misafirlere e-posta, SMS veya WhatsApp üzerinden yazıyor. Mesajlarda onay numarası ve konaklama tarihleri gibi kısmen gerçek rezervasyon bilgileri bulunduğu için bu oltalama (phishing, yani sahte iletiyle bilgi çalma) girişimleri inandırıcı görünüyor. İletilerde misafirlerden bir bağlantı üzerinden ödemeyi onaylamaları veya kart bilgilerini yeniden girmeleri isteniyor.
Kempinski, ödeme bilgisini asla bağlantı üzerinden istemediğini vurguladı; misafirlerden gelen bağlantılara tıklamamalarını ve bu mesajlara yanıt vermemelerini istedi. Şirket ayrıca ödeme bilgisini girmiş olanların kartı hemen kapatması, bankayı bilgilendirmesi ve polise şikâyette bulunması gerektiğini ifade etti.
Alman tüketici merkezleri (Verbraucherzentralen) daha önce de siber suçluların rezervasyon verilerini ele geçirip otel, pansiyon ve tatil evleri adına mesaj attığı bu yöntem hakkında uyarılar yapmış, gerçek verilerin kullanılmasının oltalama girişimlerini daha inandırıcı hâle getirdiğini belirtmişti. Tagesspiegel'in aktardığına göre aynı günlerde Berlin'deki ünlü restoran Borchardt'ın dış rezervasyon sistemi de bir siber saldırının hedefi oldu; ancak iki olay arasında bağlantı bulunduğu açıklanmadı.
Türkiye'deki Otellerin Durumu
Kempinski'nin Türkiye'de iki oteli bulunuyor: İstanbul Boğazı'ndaki Çırağan Palace Kempinski İstanbul ve Antalya'daki Kempinski Hotel The Dome Belek. Türkiye'deki otellerin ve misafirlerinin veri güvenliği olayından etkilenip etkilenmediği açıklanmadı.
Kaynaklar
Kapak görseli: Berlin'deki Hotel Adlon Kempinski, Klaus Bärwinkel, Wikimedia Commons, CC BY-SA 4.0 (16:9 kırpıldı, 1200x675).
Sık sorulan sorular
Kempinski veri güvenliği olayında ödeme kartı bilgileri etkilendi mi?
Kempinski'nin açıklamasına göre ödeme kartı verileri etkilenmedi. Erişilmiş olabilecek veriler ad soyad, telefon numarası, e-posta adresi ve rezervasyon ayrıntılarını kapsıyor; şirket bazı durumlarda pasaport veya vize numarası gibi verilerin etkilenmiş olabileceği ihtimalini de dışlayamadığını belirtti.
Sahte Kempinski ödeme mesajları nasıl gönderiliyor?
Kendini otel çalışanı olarak tanıtan kişiler e-posta, SMS ve WhatsApp üzerinden ulaşıyor. Mesajlarda onay numarası ve konaklama tarihleri gibi gerçek rezervasyon bilgileri yer alıyor ve bağlantı üzerinden ödeme onayı veya kart bilgisi isteniyor.
Türkiye'deki Kempinski otelleri olaydan etkilendi mi?
Kempinski'nin İstanbul'daki Çırağan Palace Kempinski İstanbul ve Antalya'daki Kempinski Hotel The Dome Belek otellerinin bu olaydan etkilenip etkilenmediği açıklanmadı.