Stockholm merkezli telekom ve siber güvenlik yazılımı şirketi Enea, Asya'daki mobil operatörlerin ele geçirilmiş ekipmanları üzerinden sinyalleşme saldırıları düzenleyen «SilentAir» adlı yeni bir casusluk grubunu ortaya çıkardı. Grup, hedeflerin telefonlarına hiç dokunmadan doğrudan şebeke içinden arama ve SMS trafiğini kendi kontrolündeki noktalara yönlendirdi.
Başarılı olan bazı saldırılarda, yönlendirme devreye girer girmez iki aşamalı doğrulama (2FA) kodlarının ele geçirildiği gözlemlendi. Bu bulgu, mobil operatör altyapısı ele geçirildiğinde SMS ile gelen tek kullanımlık doğrulama kodlarının telefon güvenliğinden bağımsız biçimde açığa çıkabildiğini ortaya koydu. Enea, 2FA kodlarının yakalanmasını hedef kişilerin diğer hesaplarına girme girişimi olarak yorumlarken raporda sesli aramalar için benzer bir kanıt sunulmadı ve herhangi bir hesabın ele geçirilip geçirilmediği belirtilmedi.
SS7, Diameter ve IPX Ağı Üzerinden Şebeke İçi Yönlendirme
Enea'nın 11 Kasım 2026'da yayımladığı ve 12 Kasım 2026'da güncellediği «The Enemy Within. Tracking LIMINAL PANDA and SilentAir through Mobile Networks» başlıklı araştırmasına göre saldırılarda operatörler arası sinyalleşme protokolleri olan SS7 ve Diameter kullanıldı. Bu trafik, mobil operatörler arasında yüksek güvene dayanan ortak IPX ağı üzerinden geçiyor.
SilentAir, saldırı paketlerini operatörlerin içindeki ele geçirilmiş ekipmandan IPX ağına gönderdi. Hedefin ev şebekesine «UpdateLocation» mesajı veya Diameter protokolündeki karşılığını ileten grup, telefonun ele geçirilmiş ekipmanca hizmet aldığını iddia etti. Ev şebekesi bu bildirimi kabul ettiğinde hedef abonenin aramaları ve SMS mesajları saldırganlara yönlendirildi.
Rapora göre SilentAir kaynaklı saldırıların yüzde 18,3'ü dinleme ve yönlendirme (interception) işlemiydi; Enea'nın önceki araştırmasında tipik bir gözetim şirketinde bu oran yüzde 2,1 olarak ölçülmüştü. Grup ayrıca çoğunlukla Tayvan'daki abonelere gece saatlerinde çok büyük ölçekte, telefonda görünmeyen ve uyarı vermeyen «sessiz SMS» mesajları göndererek yönlendirmenin işe yarayıp yaramadığını test etti.
Ana Hedef Tayvan ve Devlet Düzeyi Faaliyet Bulguları
Saldırı kaynakları en az altı Asya ülkesinde bulunurken bu kaynaklar üzerinden bir düzine ek ülke ve bölge hedef alındı. Grubun ana dış hedefi Tayvan oldu; hedefler arasında kendi ülkelerinde siyasi ve hükümet düzeyinde görev yapan önemli kişiler (VIP) yer aldı. Rapor etkilenen ülkeleri, mobil operatörleri ve hedef kişileri adlandırmadı.
Enea, SilentAir grubunu yüksek güvenle devlet düzeyinde bir aktör olarak değerlendirirken Çin ile bağlantısını yalnız düşük güvenle kuruyor. Bu değerlendirmenin gerekçeleri arasında grubun Tayvan'a odaklanması, Çin ağlarını ve abonelerini hedef almaması ile takip ve dinleme saldırılarının UTC+8 (Çin Standart Saati) mesai düzenine uyması sıralandı. Saldırılar sabah saat 9'da başladı, hafta sonları neredeyse durdu ve Çin tatillerinde yavaşladı.
LIMINAL PANDA Faaliyetleri ve Operatörlere Yönelik Tespitler
Enea araştırmasında daha önce bilinen, Çin bağlantılı LIMINAL PANDA grubunun 2026 yılında süren faaliyetleri de tespit edildi. İncelemede 5 ila 10 operatörde enfeksiyon kanıtı bulundu, onlarca operatörün daha etkilenmiş olabileceği değerlendirildi ve yüzlerce gizli iletişim girişimi kaydedildi. LIMINAL PANDA'nın GTPDoor arka kapısının, kullanıcı verisini taşıyan GTP-U trafiği içinde komut gizleyen ve tespit edilmesi daha zor olan yeni bir sürümü saptandı. SilentAir ile LIMINAL PANDA arasındaki bağlantı ise «olası ama doğrulanmamış» olarak nitelendirildi.
Enea, mobil operatörlere SilentAir kaynaklarının yerini bildirdiğini, grubun şimdilik engellendiğini ancak geri dönebileceğini aktardı. Raporda operatörlerin ele geçirilmiş ekipmanı temizleyip temizlemediğine dair bilgi yer almadı. Şirket, operatörlere yönelik teknik önerilerinde GTP-C ve GTP-U güvenlik duvarları kurup bunları SS7 ve Diameter güvenlik duvarlarıyla bilgi paylaşacak şekilde yapılandırmayı, IPX ağının tamamını güvenilmez saymayı, operatör içi ağlarda sinyalleşme protokolleri için tespit mekanizmaları eklemeyi ve sinyalleşme güvenliğini diğer BT güvenliğiyle birleştirmeyi sıraladı.
Kaynaklar
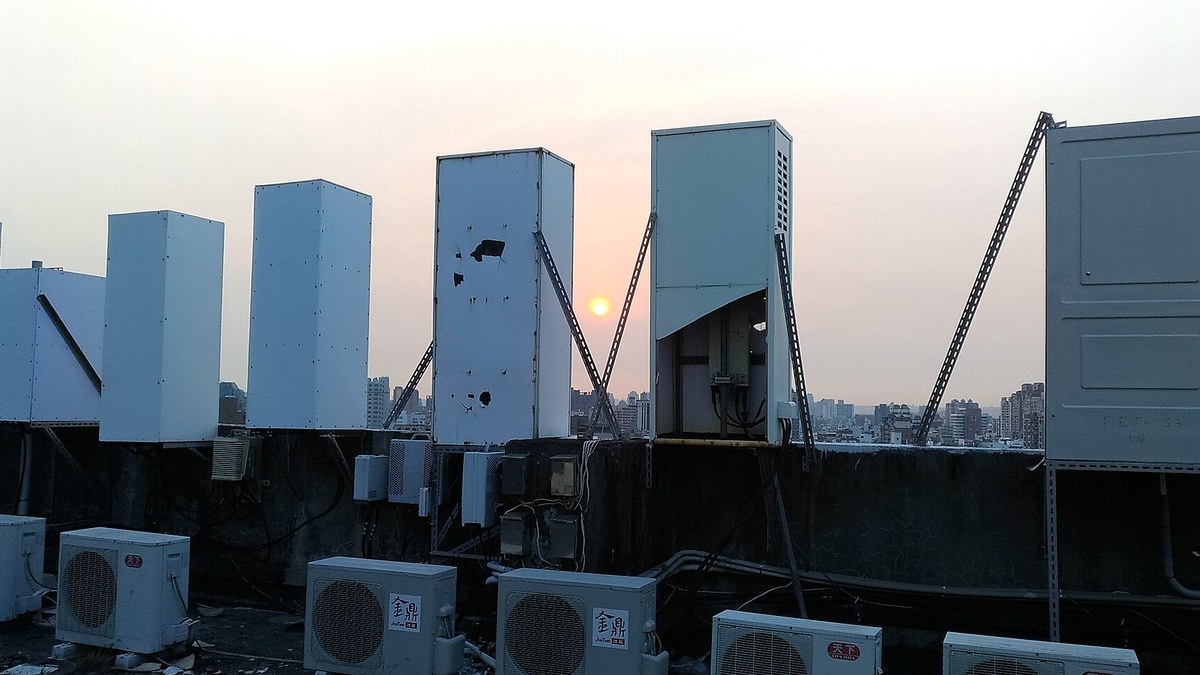
Kapak görseli: Taichung'da Chunghwa Telecom mobil baz istasyonu kabinleri, Jidanni, Wikimedia Commons, CC BY-SA 4.0 (16:9 kırpıldı, 1200x675).
Sık sorulan sorular
SilentAir saldırısında SMS ve 2FA kodları telefona müdahale edilmeden nasıl ele geçirildi?
Saldırganlar Asya'daki mobil operatörlerin ele geçirilmiş ekipmanlarından ortak IPX ağına SS7 ve Diameter protokolleriyle «UpdateLocation» mesajları gönderdi. Ev şebekesi bu mesajı kabul ettiğinde hedef kişinin aramaları ve SMS ile gelen iki aşamalı doğrulama kodları şebeke içinden saldırganlara yönlendirildi.
SilentAir grubunun Çin ile bağlantısı kesinleşti mi?
Hayır. Enea, SilentAir grubunu yüksek güvenle devlet düzeyinde bir aktör olarak sınıflandırırken Çin bağlantısını yalnız düşük güvenle kurdu. Değerlendirme; grubun Tayvan'a odaklanması, Çin ağlarını ve abonelerini hedef almaması ve saldırıların UTC+8 mesai ve tatil düzenine uymasına dayandırıldı.
SilentAir grubunun mobil operatörlerdeki faaliyetleri tamamen sonlandırıldı mı?
Enea, saldırı kaynaklarının yerini ilgili operatörlere bildirdiğini ve grubun şimdilik engellendiğini belirtti. Ancak grubun geri dönebileceği ifade edilirken operatörlerin ele geçirilmiş ekipmanları temizleyip temizlemediği raporda paylaşılmadı.