Uber, Ekim 2026'da bir yapay zekâ tedarikçisinde yaşanan veri ihlalinde kişisel bilgileri ve sürücü belgesi (ehliyet) bilgileri çalınan binlerce sürücüsünü bilgilendiriyor. Doğrudan Uber'in kendi sistemleri yerine, bazı Uber verilerine erişimi bulunan üçüncü taraf tedarikçi Fireworks AI'nin ihlal edilmesi ve çalınan iç kimlik bilgileriyle Uber hesabına girilmesi sonucu verilere ulaşıldı.
TechCrunch'ın 13 Kasım 2026 tarihli haberine göre bildirimler bu hafta Kaliforniya dahil birkaç ABD eyaletinin başsavcılığına sunuldu. Uber sözcüsü, sürücülere gönderilen bildirimlerin «bazı Uber verilerine erişimi olan üçüncü taraf tedarikçimiz Fireworks.ai'yi etkileyen bir güvenlik olayıyla» ilgili olduğunu belirtti ve ek soruları Fireworks'e yönlendirdi. Şimdilik üç ABD eyaletindeki resmi bildirimlerde toplam 7.870 kişi yer alıyor; diğer eyalet bildirimleriyle sayının artması bekleniyor.
Saldırı nasıl gerçekleşti
Uber'in 10 Kasım 2026 tarihli bildirim mektubuna göre süreç, 9 Ekim 2026'da hizmet sağlayıcının Uber'e yaptığı bildirimle ortaya çıktı. Sağlayıcı, yetkisiz bir üçüncü tarafın kendi iç kimlik bilgilerini ele geçirdiğini ve bu bilgilerle Uber'in o sağlayıcıdaki hesabına eriştiğini iletti. Fireworks AI'daki iç kimlik bilgisi güvenlik olayı sonrasında Uber veri bağlantılarını hemen kesti ve soruşturma başlattı.
Yürütülen incelemede, 13 Ekim 2026 tarihinde yetkisiz tarafın sağlayıcıya bağlı Uber verilerine eriştiği kesinleşti. Fireworks sözcüsü de TechCrunch'a gönderdiği e-postada bazı sistemlerine yetkisiz erişim içeren ve müşteri verilerini etkileyen bir güvenlik sorunu tespit ettiklerini doğruladı. Ayrıntı verilmedi.
Kaç sürücü etkilendi
TechCrunch'ın gördüğü eyalet bildirimlerine göre ehliyet bilgileri çalınanların sayısı üç ABD eyaletinde toplam 7.870 olarak kayda geçti. Dağılım Güney Carolina'da 3.430, Massachusetts'te 2.567 ve Rhode Island'da 1.873 kişi şeklinde paylaşıldı.
Illinois başvurusunda etkilenen kişi sayısı henüz «beklemede» olarak görünürken, Kaliforniya'daki sürücüler bilgilendirildi ancak sayı açıklanmadı. Uber toplam etkilenen sürücü sayısını paylaşmadı; yeni bildirimler geldikçe sayının yükselmesi bekleniyor.
Fireworks AI ihlali neden önemli
Geliştiricilerin açık yapay zekâ modellerine erişip kullanmasını sağlayan bir platform olan Fireworks AI, geçen ay fatura verileri ve bazı özel yapay zekâ veri setleri dahil müşteri bilgilerinin çalındığı bir ihlal bildirmişti. Çevrim içi verimlilik şirketi Notion da kendi verilerinin aynı olayda çalındığını doğruladı. SGH, bu tedarikçiye ilişkin Notion sohbetlerinin sızmasını ve ikinci ihlali daha önce yazmıştı.
Fireworks, bu ihlali büyük dil modellerine (LLM, metin işleyen ve üreten yapay zekâ modelleri) erişim jetonlarını satmayı amaçlayan maddi motivasyonlu bir siber suç grubuna bağladı. Bilinen hiçbir grup saldırıyı üstlenmedi. Olay, kurumsal verilere erişimi bulunan yapay zekâ tedarikçilerinin kimlik bilgisi güvenliğinin doğrudan kurumun kendi riski sayılması ve erişim izinleri ile jetonların düzenli gözden geçirilmesi gerektiğini gösteriyor.
Uber sürücülere ne sunuyor
Uber, etkilenen sürücülere TransUnion şirketi Cyberscout aracılığıyla ücretsiz kredi izleme ve dolandırıcılık desteği sağlıyor. Hizmetten yararlanmak isteyen sürücülerin bildirim mektubundaki etkinleştirme koduyla, mektup tarihinden itibaren 90 gün içinde kayıt yaptırması gerekiyor. Mektuba göre şimdiye kadar çalınan verilerin kötüye kullanıldığı tespit edilmedi.
Bildirim alan sürücülerin ücretsiz izleme hizmetine süresi dolmadan kaydolması, ehliyet bilgisine atıf yapan beklenmedik e-posta, SMS ve aramalara karşı dikkatli olması ve kredi raporlarını düzenli takip etmesi öneriliyor.
Uber'in bu yılki ikinci ihlali
Bu olay, Uber'in bu yıl bilinen ikinci veri ihlali olarak kayda geçti. Şirket daha önce kamyon taşımacılığı birimi Uber Freight'te bir güvenlik olayı bildirmiş, o olayda bir şantaj çetesi veri çaldığını üstlenmişti.
Bu haberde olmayanlar
Resmi bildirimlerde ve açıklamalarda toplam etkilenen sürücü sayısı, Türkiye'deki Uber sürücü veya yolcularının etkilenip etkilenmediği ve Fireworks AI'nin Uber'e hangi hizmeti verdiği yer almıyor. Ayrıca yolcu verisi, ödeme veya banka bilgisi ile sosyal güvenlik numarasının sızdığına dair bir bilgi bulunmuyor; saldırgan grubun adı veya herhangi bir fidye talebi de açıklanmadı.
Kaynaklar
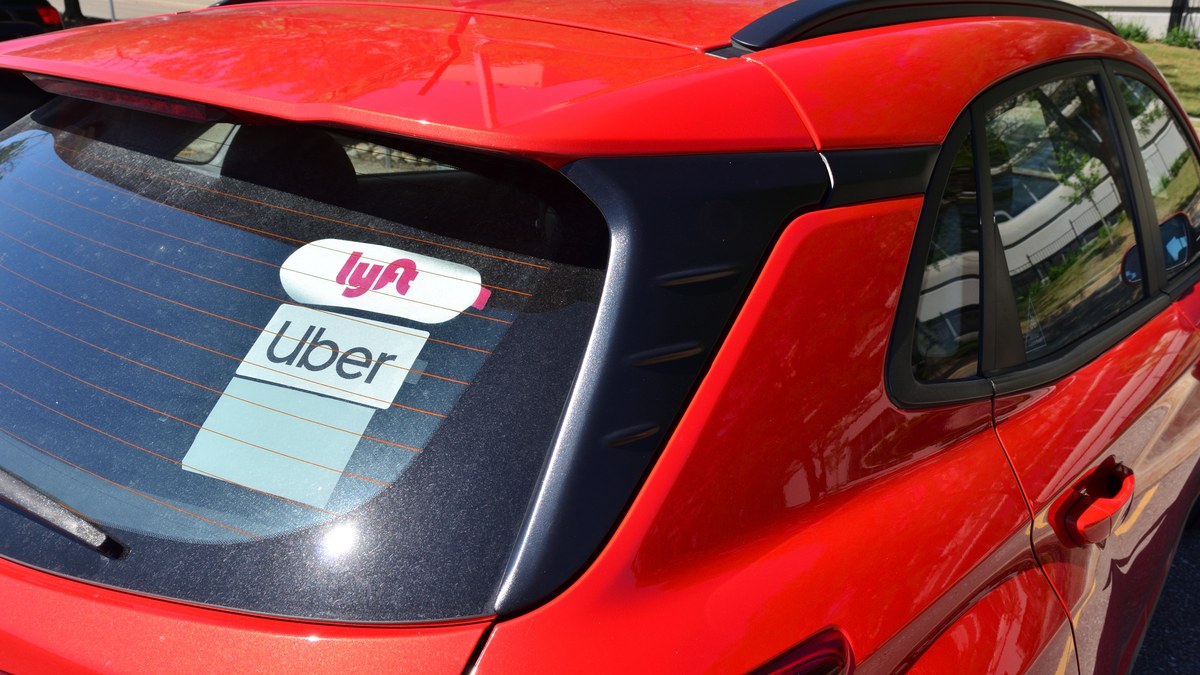
Kapak görseli: Raysonho / Wikimedia Commons, CC0 (Uber ve Lyft sürücü çıkartmalı araç, 26 Haziran 2020; 16:9 kırpıldı, 1200x675).
Sık sorulan sorular
Uber doğrudan hacklendi mi?
Doğrudan Uber'in kendi sistemleri aşılmadı; saldırgan, üçüncü taraf yapay zekâ tedarikçisi Fireworks AI'nin çalınan iç kimlik bilgileriyle Uber'in bu sağlayıcıdaki hesabına girdi ve bağlı Uber verilerine erişti.
Veri ihlalinden kaç kişi etkilendi?
Şimdilik üç ABD eyaletindeki bildirimlerde toplam 7.870 kişi yer alıyor: Güney Carolina'da 3.430, Massachusetts'te 2.567 ve Rhode Island'da 1.873 kişi. Illinois başvurusu beklemede olduğu ve Kaliforniya sayısı paylaşılmadığı için toplam sayının artması bekleniyor.
Türkiye'deki Uber kullanıcıları veya sürücüleri etkilendi mi?
Mevcut resmi bildirimler yalnızca ABD eyaletlerini kapsıyor; Türkiye'deki sürücü veya kullanıcıların etkilenip etkilenmediğine dair açıklanmış bir bilgi bulunmuyor.
Etkilenen sürücüler ne yapmalı?
Bildirim alan sürücüler mektuptaki etkinleştirme koduyla 90 gün içinde TransUnion şirketi Cyberscout'un ücretsiz kredi izleme ve dolandırıcılık desteğine kaydolmalı, kredi raporlarını takip etmeli ve ehliyet bilgisine atıf yapan beklenmedik e-posta, SMS ve aramalara karşı dikkatli olmalı.