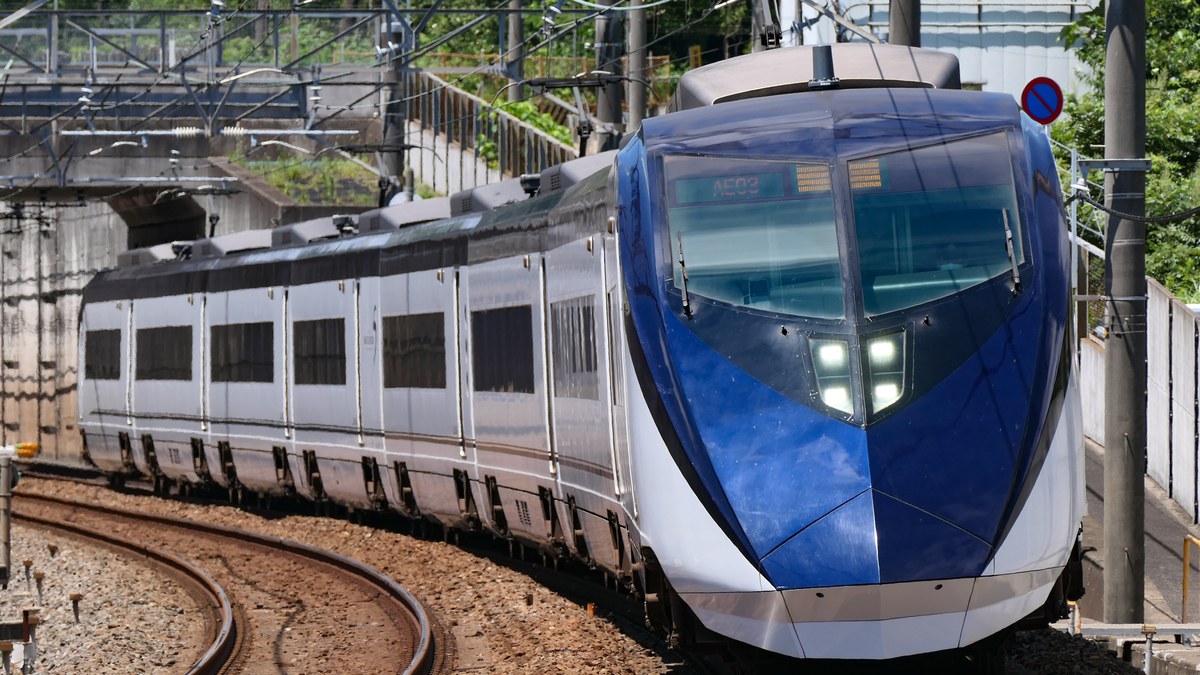
Tokyo ile Narita Uluslararası Havalimanı arasındaki ücretli ekspres tren Skyliner'ı işleten Keisei Electric Railway (Keisei Dentetsu), koltuk rezervasyon sistemi üzerinde 11 Kasım 2026 Çarşamba gecesi üçüncü bir tarafça yetkisiz erişim gerçekleştirildiğini açıkladı. Olayın ardından Skyliner için çevrim içi rezervasyon ve bilet satış kanallarının tamamı kullanıma kapatıldı.
Şirketin 13 Kasım 2026 tarihli "Skyliner koltuk rezervasyon sistemine yetkisiz erişim hakkında" başlıklı özür duyurusuna göre, biletsiz hizmet (ticketless) kullanıcılarına ait en fazla yaklaşık 3,37 milyon kaydın ele geçirilmiş olabileceği değerlendiriliyor. Açıklanan 3,37 milyon rakamı kesin etkilenen kişi ya da kayıt sayısını değil, sistemde risk kapsamında bulunan veriler için olası üst sınırı ifade ediyor.
Hangi veriler risk kapsamında, hangileri dışarıda kaldı
Keisei Electric Railway tarafından paylaşılan bilgilere göre yetkisiz erişim sonucunda ele geçirilmiş olabilecek veriler şunları kapsıyor:
- Biletsiz hizmet kullanıcılarının kullanıcı kimliği ve parolası
- Katakana alfabesiyle yazılmış yolcu adı
- Telefon numarası ve e-posta adresi
Şirket, kullanıcı parolalarının sistemde şifreli olarak saklandığını ve üçüncü kişilerce geri çözülemeyeceğini beyan etti. Kredi kartı numarası ise ele geçirilmiş olabilecek bilgiler arasında sayılmadı. Buna karşın sisteme giriş yolu ve gerçekte ne kadar verinin dışarı çıkarıldığı açıklanmadı. Yabancı ya da Türk yolcuların durumdan etkilenip etkilenmediğine dair herhangi bir bilgi de bulunmuyor.
Havalimanı hattında çevrim içi rezervasyon tamamen durdu
Tokyo'daki Ueno ve Nippori istasyonlarını Narita Uluslararası Havalimanı'na bağlayan Skyliner'a binmek için normal ücrete ek olarak koltuk numaralı Skyliner bileti alınması gerekiyor; biletsiz hizmet bu bileti akıllı telefondan alıp doğrudan trene binmeyi sağlıyor. Keisei, ilk aşamada 12 Kasım 2026'da "güvenlik güçlendirmesine bağlı acil bakım" gerekçesiyle Skyliner biletsiz hizmetini, Skyliner e-ticket'ı, yüz tanıma sistemli Skyliner e-ticket'ı ve seyahat acentelerinde Skyliner bileti satışını geçici olarak durdurdu.
Keisei 13 Kasım 2026 açıklamasında Skyliner koltuk rezervasyon sisteminin tamamının kullanımını durdurduğunu bildirdi. Çevrim içi hizmetin yeniden başlama tarihi açıklanmadı ve ayrıca duyurulacağı belirtildi. İstasyon gişeleri ile bilet otomatları ise Skyliner bileti satmaya devam ediyor. Önceden çevrim içi bilet almış yolculardan istasyon gişesinden ya da otomatından ayrıca bilet almaları ve durumu istasyon görevlisine bildirmeleri istendi; iadenin daha sonra yapılacağı, kredi kartı iptalinin yansımasının ise zaman alacağı kaydedildi. Keisei, etkilenen kullanıcılara kayıtlı e-posta adreslerinden ayrı ayrı bildirim yapılacağını duyurdu ve telefonla bilgi hattı açtı.
Kritik ulaşım altyapısı ve oltalama riski
Uluslararası havalimanı bağlantısı gibi kritik bir ulaşım hizmetinde çevrim içi satış altyapısının tümüyle kapatılması, dijital biletleme sistemlerindeki güvenlik olaylarının doğrudan fiziksel istasyon operasyonlarına yük bindirdiğini ortaya koyuyor. Keisei'nin açıklamasında yer almayan genel bir siber güvenlik değerlendirmesi olarak, ad, telefon numarası ve e-posta adresinin birlikte ele geçmiş olabilmesi, şirket adına gönderilecek sahte iade veya bilgilendirme mesajlarıyla oltalama riskini artırabilir.
Ulaşım ve seyahat sektöründeki merkezi rezervasyon sistemleri, barındırdıkları yüksek hacimli yolcu kayıtları nedeniyle siber tehditlerin hedefleri arasında yer alıyor; yakın dönemde Amadeus üzerinden Avrupa havayolu yolcu verilerini etkileyen ihlal de seyahat altyapılarındaki veri ihlali riskini göstermişti. Japonya'da Nikkei, NHK ve Sankei tarafından duyurulan Skyliner olayı, Türkiye'de Milliyet'te de haber oldu.