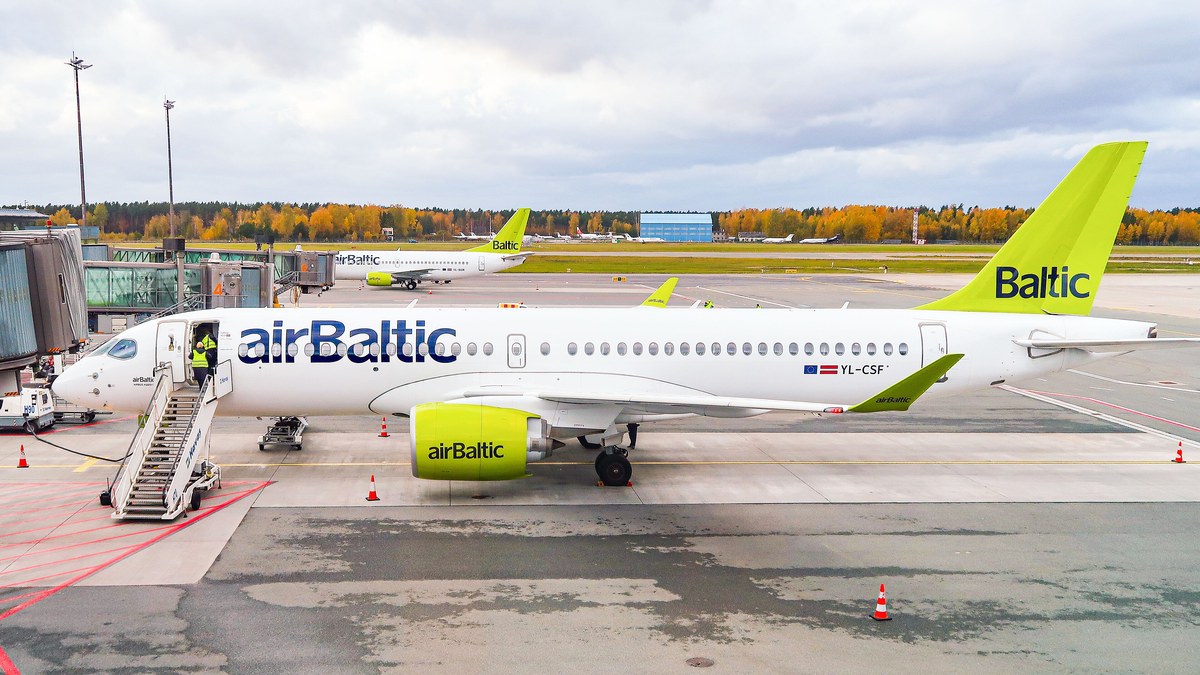
Letonya'nın ulusal havayolu airBaltic, dış bir bilgi teknolojileri (BT) hizmet sağlayıcısının sistemlerinde yolcuların çevrim içi check-in verilerine yetkisiz erişim tespit edildiğini 15 Kasım 2026'da LETA haber ajansına ve LSM'ye yaptığı açıklamada bildirdi. Mevcut bilgilere göre olay yaklaşık 618.000 yolcu rezervasyonunu (PNR) etkilerken airBaltic, kendi BT sistemlerinin bu durumdan etkilenmediğini açıkladı.
Üçüncü taraf tedarik zinciri kaynaklı bu veri ihlali, 18 Temmuz 2026 ile 12 Kasım 2026 tarihleri arasında airBaltic uçuşları için çevrim içi check-in yapan yolcuların rezervasyonlarını kapsıyor. Dış sağlayıcının sistemlerinde yolcuların adı ve soyadı, rezervasyon numaraları ile uçuş bilgilerine erişildi. airBaltic'e göre ödeme verileri, pasaport gibi seyahat belgesi verileri ve diğer hassas bilgiler bu olayda etkilenmedi; şimdiye kadar verilerin kötüye kullanıldığına dair bir işaret bulunmuyor.
Aktif rezervasyonlarda çevrim içi check-in kapatıldı
airBaltic, etkilenen rezervasyonların yaklaşık 11.800'ünün henüz gerçekleşmemiş uçuşlara ait olduğunu ve bu sayının soruşturma sırasında değişebileceğini belirtti. Havayolu, önleyici tedbir olarak bu aktif rezervasyonlarda çevrim içi check-in ve rezervasyon yönetimi hizmetlerini kapattı. Etkilenen yolcular havalimanında ücretsiz check-in yapabiliyor ve uçuşlar tarifeye göre sürüyor. 18 Temmuz - 12 Kasım 2026 arasında çevrim içi check-in yapmamış yolcular için ise çevrim içi hizmetler normal şekilde çalışıyor.
Sahte tazminat mesajları ve rezervasyon değiştirme uyarısı
airBaltic, erişilen ad, soyadı, rezervasyon numarası (PNR) ve uçuş bilgilerinin birleştirilmesiyle doğrudan airBaltic'ten veya başka seyahat hizmeti sağlayıcılarından geliyormuş gibi görünen sahte mesajlar gönderilebileceği ya da rezervasyonlara erişip değiştirme girişimlerinde bulunulabileceği uyarısını yaptı. Şirket, yolcuları rezervasyonlarıyla ilgili beklenmedik e-posta, SMS ve telefon aramalarına, özellikle tazminat veya uçuş iadesi teklif eden mesajlara karşı dikkatli olmaya çağırdı. Havacılık sektöründe dış hizmet sağlayıcı sistemleri üzerinden yolcu kayıtlarına erişilen benzer vakalar arasında Amadeus ihlalinin SAS, Norwegian ve Finnair yolcularına yayılması da yer alıyor.
CERT.LV bilgilendirildi, dış sağlayıcının adı açıklanmadı
Olay tespit edildiğinden bu yana dış sağlayıcıyla birlikte olayı sınırlamak ve riskleri azaltmak için çalıştığını bildiren airBaltic, soruşturmanın sürdüğünü açıkladı. airBaltic ve dış BT sağlayıcısı, Letonya ulusal siber olay müdahale ekibi CERT.LV dahil ilgili denetim kurumlarını bilgilendirdi. Şirket ayrıca LSM'ye yaptığı açıklamada, bu olayın Letonya'daki telekom sağlayıcısı CSCTelecom'un veritabanından SMS sızıntısıyla ilgili son haberlerle bağlantılı olmadığını söyledi; bölgede daha önce Baltık SMS sağlayıcısında 125 milyon mesajın açıkta kalması haberi de kayda geçti.
Mevcut açıklamalarda dış BT hizmet sağlayıcısının adı, saldırganın kimliği, sistemlere giriş yolu ve fidye talebi olup olmadığı açıklanmadı. Türk yolcuların olaydan etkilendiğine dair bilgi bulunmuyor.