Havayolları, oteller ve seyahat acentelerine rezervasyon ile biletleme altyapısı sağlayan Madrid merkezli küresel seyahat teknolojisi şirketi Amadeus IT Group'taki veri ihlali Avrupa havayollarına yayıldı. SAS 350.164 yolcunun rezervasyon bilgilerinin açığa çıkmış olabileceğini, Norwegian ve Widerøe 144.249 yolcunun bilgilerinin sızdığını, Finnair ise yaklaşık 116.000 rezervasyonun etkilenen uçuş listelerinde bulunduğunu bildirdi.
27 Ekim 2026 tarihinde kamuoyuna duyurulan ve küresel havayolu yolcu verilerini etkileyen Amadeus rezervasyon sistemi ihlali kapsamında, tek bir merkezi tedarikçideki yetkisiz erişimin farklı ülkelerdeki taşıyıcıları ve kurumları yıllarca etkilediği netleşti.
Ele Geçirilmiş Kimlik Bilgileriyle Yıllarca Süren Otomatik Sorgular
Amadeus açıklamasında, rezervasyonların görüntülendiği bir ortamı etkileyen güvenlik açığının tespit edildiğini ve bazı rezervasyon verilerinin erişilebilir hale geldiğini belirtti. Şirket, açığın 23 Eylül 2026 tarihinde kapatıldığını, sistem izlemenin güçlendirildiğini ve ödeme verilerine ya da finansal bilgilere erişildiğine dair kanıt bulunmadığını kaydetti.
İsveç kamu yayıncısı SVT'nin 9 Kasım 2026'da aktardığı bilgilere göre dışarıdan bir aktör, ele geçirilmiş sistem kimlik bilgilerini kullanarak Amadeus rezervasyon kayıtlarına ulaştı ve sistem üzerinde otomatik sorgular çalıştırdı. Thai Airways tarafından paylaşılan resmî veriler de yetkisiz erişimin 10 Ağustos 2023 ile 23 Eylül 2026 tarihleri arasında sürdüğünü ortaya koydu. Amadeus, yetkisiz erişimde kullanılan oturum açma bilgilerinin iptal edildiğini ve etkilenen parolaların sıfırlandığını doğruladı.
Olay, havayollarının kendi iç ağları aşılmadan harici bir rezervasyon tedarikçisinde ele geçirilmiş kimlik bilgileri üzerinden çok sayıda şirketin yolcu kayıtlarına ulaşılabildiğini gösteren bir tedarik zinciri vakası niteliği taşıyor.
SAS, Norwegian ve Finnair Cephesinde Açıklanan Kayıtlar
İskandinav havayolu SAS, harici rezervasyon sağlayıcısı Amadeus üzerinden dört ülkede 350.164 yolcunun rezervasyon bilgilerinin açığa çıkmış olabileceğini duyurdu. Çoğunlukla eski rezervasyonları ve tamamlanmış uçuşları kapsayan bu kayıtlarda rezervasyon kodları, tarihler, uçuş bilgileri ve yolcu sayıları yer alıyor. Olayı İsveç veri koruma kurumu IMY'ye bildiren SAS, Genel Veri Koruma Tüzüğü (GDPR) kapsamında yüksek risk görmediği için şu aşamada tüm yolculara tek tek bildirim yapmayı planlamadığını, yeni bulgular gelirse durumu yeniden değerlendirebileceğini açıkladı.
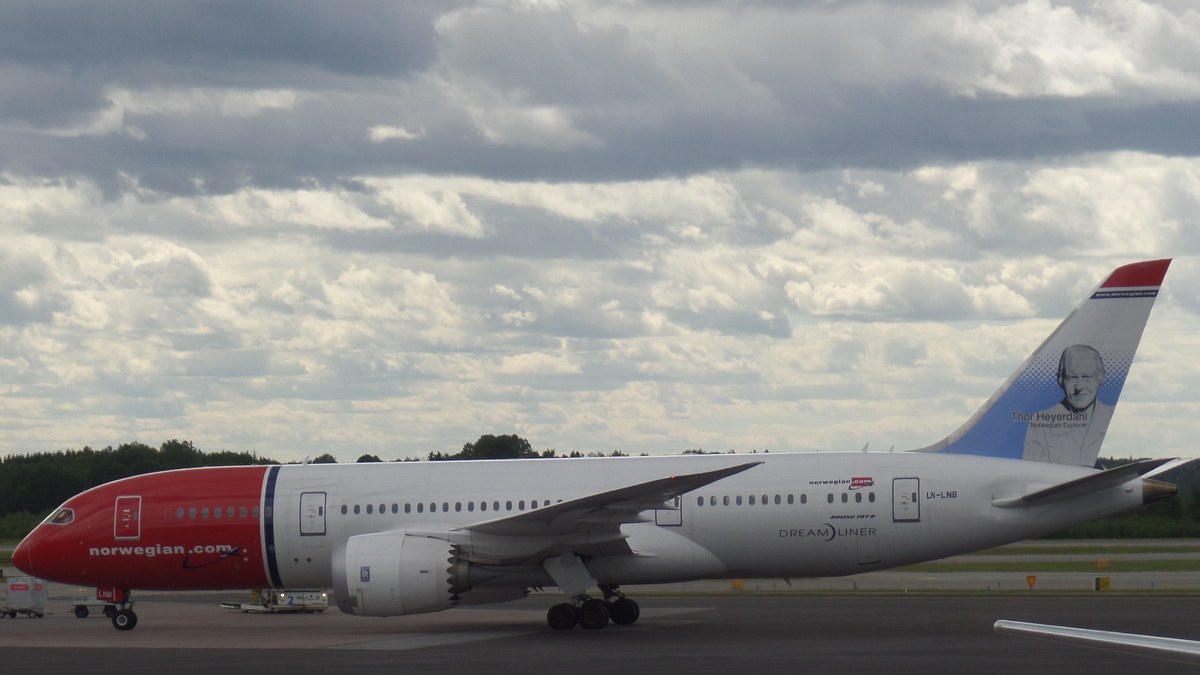
Norwegian ise Norveç Veri Koruma Kurumu Datatilsynet'e gönderdiği mektupta, Norwegian ve Widerøe ile uçan 144.249 yolcuya ait bilgilerin ihlalde sızdığını bildirdi. Şirket, yolculara bireysel bildirim yapılıp yapılmayacağını sürekli değerlendirdiğini belirtti.
Finnair'in 9 Kasım 2026 tarihli resmî açıklamasında da birkaç havayolunun uçuş listelerini kapsayan olayda yaklaşık 116.000 Finnair rezervasyonunun bu listelerde bulunduğu duyuruldu. Yolcu sayısını değil rezervasyon adedini ifade eden bu kayıtlardan yaklaşık 750'si Amadeus'un verilerine göre incelenmek üzere açıldı; bunların 30'u Aurinkomatkat paket turlarıyla bağlantılı çıktı. Halen aktif durumdaki az sayıda rezervasyona yeni rezervasyon numarası tanımlandı. Finnair Bilgi Güvenliği Direktörü Timo Arndal, «Amadeus'tan bu olayla ilgili ayrıntılı açıklama talep ettik.» dedi. Amadeus'un kredi kartı numaralarına ve parolalara erişilmediğini doğruladığını, kendi sistemlerinin ele geçirilmediğini belirten Finnair, Amadeus'un veri sorumlusu sıfatıyla bir Avrupa Birliği üye devletinin veri koruma kurumuna bildirim yaptığını aktardı.
Pasaport Numaraları, 75 Norveç Kurumu ve Oltalama Riski
Norveç kamu yayıncısı NRK'nin haberine göre 2023 yılında başlayan yetkisiz erişimde tehdit aktörü, aralarında Norveç Silahlı Kuvvetlerinin de bulunabileceği 75 Norveç kamu ve özel kuruluşunun rezerve ettiği seyahatlerin ayrıntılarını görebildi. Seyahat acentesi Berg-Hansen de ihlalden etkilenen kurumlar arasında yer aldı.
NRK'ye göre rezervasyon türüne bağlı olarak erişilebilen veriler; yolcunun kimliği, seyahat güzergâhı, seyahat belgesi verisi, pasaport numarası, uyruk, iletişim bilgileri, bilet ve uçuş numarası, koltuk bilgisi, birlikte seyahat edilen kişiler, seyahat acentesi bilgisi, serbest metin notları ve özel hizmet taleplerini kapsıyor. NRK'ye göre ödeme bilgisi ele geçmedi. The Local Norway, NRK'ye dayanarak sızan pasaport ve uçuş ayrıntılarının istenmeyen temas, hedefli oltalama (phishing) e-postaları veya farklı dolandırıcılık girişimleri için kullanılabileceğini aktardı.
Asya Havayolları ve Küresel Yayılım
İhlalin Avrupa dışındaki yansımalarında Thai Airways, 9 Kasım 2026'da yaptığı açıklamada yaklaşık 60.529 yolcu kaydına erişilmiş olabileceğini bildirdi. Bu kayıtlarda ad, PNR rezervasyon kodu, seyahat tarihi, güzergâh ve kabin sınıfı yer alırken yaklaşık 376 kayıtta ek olarak e-posta adresi, telefon numarası, pasaport numarası, uyruk, sık uçan yolcu numarası, bilet ve koltuk numarası bulunabileceği, kredi kartı verisinin ise etkilenmediği kaydedildi.
Singapore Airlines da yaklaşık 46.000 rezervasyon kaydının etkilenmiş olabileceğini, bunların yaklaşık 620'sinde e-posta, telefon, seyahat belgesi ve KrisFlyer numarasının bulunduğunu duyurdu. The Contrail derlemesine göre Cathay Pacific, Japan Airlines, ANA, Korean Air, Asiana, StarFlyer, Malaysia Airlines ve Condor da etkilendiğini açıklayan havayolları arasında bulunuyor. Amadeus toplam kaç havayolunun olaydan etkilendiğini paylaşmadı.
Türkiye açısından bakıldığında, paylaşılan kaynaklarda Türkiye'den etkilenen herhangi bir havayolu veya yolcuya dair bilgi yer almıyor. Amadeus küresel ölçekte kullanılan bir rezervasyon platformu olsa da Türk yolcuların ihlalden etkilenen yabancı havayollarıyla gerçekleştirdiği uçuşların erişilen kayıtlar arasında bulunup bulunmadığı açıklanmadı. Saldırganın kimliği, küresel çapta etkilenen toplam yolcu sayısı ve sızan verilerin herhangi bir ortamda satışa çıkarılıp çıkarılmadığı da henüz bilinmiyor.
Kaynaklar
- NRK (12 Kasım 2026)
- The Local Norway (13 Kasım 2026)
- Nordisk Post (9 Kasım 2026)
- Finnair Resmî Açıklaması (9 Kasım 2026)
- Thai Airways Resmî Açıklaması (9 Kasım 2026)
- The Contrail
Kapak görseli: Norwegian Boeing 787-8 LN-LNB, Stockholm-Arlanda, Lentokonefani / Wikimedia Commons, CC BY-SA 4.0 (16:9 kırpıldı, 1200x675).
Sık sorulan sorular
Amadeus veri ihlalinde kredi kartı veya ödeme bilgileri ele geçirildi mi?
Hayır. Amadeus, Finnair, Thai Airways ve Norveç kaynaklarının açıklamalarına göre ödeme bilgilerine, kredi kartı numaralarına veya parolalara erişildiğine dair herhangi bir kanıt bulunmuyor.
İhlalde hangi yolcu bilgilerine erişildi?
Kapsam havayoluna ve rezervasyon türüne göre değişiyor. SAS kayıtlarında rezervasyon kodu, tarih ve uçuş bilgileri yer alırken Norveç'teki sızıntıda ve Thai Airways'in yaklaşık 376 kaydında kimlik, iletişim ve uçuş ayrıntılarının yanı sıra pasaport numarası ile uyruk bilgisi de bulunuyor.
Türkiye'den etkilenen havayolu veya yolcu açıklandı mı?
Paylaşılan kaynaklarda Türkiye merkezli bir havayolunun veya Türk yolcuların etkilendiğine dair bilgi yer almıyor. Türk yolcuların etkilenen yabancı havayollarıyla yaptığı uçuşların kayıtlarda bulunup bulunmadığı da açıklanmadı.