Orta Asya hükümetlerini hedef alan ve araştırmacıların «Silent Lynx» adıyla izlediği siber casusluk grubu, otonom bir yapay zekâ ajanı çalıştırarak Tacikistan'dan savunma ile ilgili 2.000'den fazla resmi yazışmayı çaldı. Singapur merkezli siber güvenlik şirketi CloudSEK'in 11 Kasım 2026'da yayımladığı rapora ve Reuters'ın aktardığı bulgulara göre operasyon, grubun kendi sunucusunu kimlik doğrulaması olmadan internete açık bırakmasıyla ortaya çıktı.
CloudSEK araştırmacıları, açık unutulan sunucuda saldırı araçlarının, çalınan devlet belgeleri arşivinin ve yapay zekâ ajanına ait konuşma kayıtlarının tutulduğunu belirledi. İncelenen sunucuda Nisan-Ekim 2026 dönemine ait yüz binlerce dosya ve toplam bir düzineden fazla gigabayt büyüklüğünde veri yer alıyordu.
Tek hesapla devletin e-belge sistemine
En büyük veri sızıntısı, Tacikistan'da bakanlıkların ve devlet kurumlarının resmî yazışmalarını yürüttüğü ulusal elektronik belge yönetim (EDO) platformunda yaşandı. CloudSEK'e göre saldırgan, devletin tek oturum açma (SSO) portalına standart kullanıcı yetkisine sahip tek bir demiryolu çalışanının kimlik bilgileriyle girdi.
Bu tek hesap, demiryolu kurumunun kendi görev alanı dışındaki devlet belgeleri üzerinde okuma ve indirme yapmaya yetti. Saldırganın sunucudaki notlarında, platformda belge başına yetki kontrollerinin zayıf olduğu ve eklerin kimlik doğrulaması aranmadan sunulduğu yazılıydı. Toplanan veriler arasında Tacikistan Savunma Bakanlığı'na giden veya oradan geçen binlerce belge, Ulusal Muhafız ve Devlet Ulusal Güvenlik Komitesi etiketli daha küçük belge setleri, yüzlerce Devlet Yatırım Komitesi yazısı ile yüzden fazla devlet kurumunun birim ve kullanıcı listesi bulunuyor.
Tacikistan Savunma Bakanlığı yazışmalarındaki 2.000'den fazla benzersiz belgenin tamamı 2026 tarihini taşıyor. Belgelerin gizlilik derecesi açıklanmadı. CloudSEK raporuna göre çalınan dosyalar şu içerikleri kapsıyor:
- Hava sahası kullanım ve uçuş izni talepleri
- Asker ve personel tayinleri ile askeri ataşe görevlendirmeleri
- Savunma alımı yazışmaları, hava savunması iş birliği ve tatbikat yazışmaları
- Sınır bölgesi inşaat raporları ile ziyaret heyetlerindeki kişilere ait pasaport ve kimlik taramaları
Saldırıyı yapay zekâ ajanı yürüttü
CloudSEK'e göre saldırı süreçlerinin büyük kısmını, açık kaynaklı otonom yapay zekâ ajanı çerçevesi Hermes üzerinde kurulu bir ajan yürüttü. Ajanın model çağrıları OpenRouter üzerinden yönlendirildi; kayıtlı trafiğin çoğunu DeepSeek modelleri işlerken paralel alt görevlerde Gemini 2.5 Flash kullanıldı. Keşif, veri toplama ve iz temizliği yapan ajana, dosya silme gibi yıkıcı komutların onay beklemeden çalışması için önceden izin tanımlanmıştı.
Reuters'a konuşan CloudSEK araştırmacıları, «Saldırgan, hacker komutlarını elle yazmak yerine Hermes'e ne yapacağını söyledi; Hermes saldırıları planladı, kuralları yazdı, çalıştırdı, not tuttu ve rapor yazdı» değerlendirmesini paylaştı. Şirkete göre ajan Ağustos 2026 ortasından itibaren keşif yaptı, birkaç hafta sonra e-belge sistemine girildi ve ajan belgeleri indirip düzenleyen, ardından parçalara bölen özel bir program yazdı.
Ajana verilen sistem talimatında «Sen seçkin bir saldırı güvenliği uzmanı ve kırmızı takımcısın» ifadesi yer alıyor ve güvenlik uyarılarını bir kenara bırakması isteniyordu. Ajan Ekim 2026 başında mesajları silip işlem geçmişlerini yok ederek iz temizledi, ancak sunucuda açıkta kalan klasörü kaçırdı.
Demiryolu, Özbekistan ve Türkmenistan
CloudSEK'e göre saldırgan, Ağustos 2026 ortasından en az 10 Ekim 2026'ya kadar Tacikistan ulusal demiryolu ağında etki alanı düzeyinde erişime sahipti. Bu süre içinde yönetici parolaları, iç raporlar ve yazışmalar kopyalandı; demiryolunun internet sağlayıcısına ait ağ cihazlarının varsayılan parolaları da ele geçirildi.
Aynı sunucuda Özbekistan'ın Akıllı Ormancılık (Smart Forestry) coğrafi bilgi platformunun sunucusunda komut çalıştırma erişimi bulunduğunu gösteren kayıtlar yer alıyordu. Ekim 2026'da Türkmenistan Demiryolları e-bileti ve Türkmen bir bölge yönetiminin raporu görünümünde tuzak dosyalar hazırlanıp denendi; CloudSEK bu hazırlığı Türkmenistan'a yönelik yaklaşan bir kampanya olarak değerlendiriyor. Ajanın hafıza notlarında Ermenistan devlet ağları ile Ekim 2026'da Pakistan Dışişleri Bakanlığı ve ulusal telekom şirketine yönelik denemeler de geçiyor.
İzler neden Kazakistan'ı gösteriyor
CloudSEK, açık kalan sunucunun Silent Lynx grubuna ait olduğunu yüksek güvenle, Kazakistan bağlantısını ise orta güvenle değerlendiriyor. Operasyonun Rusça yürütülmesi, saldırganın kendi test bağlantılarının Kazakistan'daki bir ev internet bağlantısından gelmesi ve tüm etkinliğin Kazakistan saatiyle hafta içi 08.00-20.00 arasında gerçekleşmesi bu değerlendirmeye dayanak oluşturuyor. CloudSEK ve Reuters, bu bulguların Kazakistan hükümetinin işin içinde olduğunu kanıtlamadığını belirtiyor. Cisco Talos ve Recorded Future da Ekim 2026'da grubu orta güvenle Kazakistan bağlantılı olarak değerlendirmişti.
Reuters'a göre Kazakistan ve Tacikistan hükümetlerinden konuyla ilgili resmî bir açıklama gelmedi. Çalınan belgelerin nasıl kullanıldığı ise açıklanmadı.
Türkiye açısından
CloudSEK raporunda Türkiye'ye yönelik bir hedef ya da olaydan etkilenen bir Türk kurumu yer almıyor. Buna karşın raporda adı geçen Kazakistan, Özbekistan ve Türkmenistan, Türk Devletleri Teşkilatı'nın üyesi ya da gözlemcisi konumunda bulunuyor; bölgedeki siber casusluk etkinliği Türkiye'nin yakın ilişki içindeki devletleri doğrudan ilgilendiriyor. Olay, devlet kurumlarının e-yazışma sistemlerinde belge başına yetki kontrolü zayıf kaldığında tek bir sıradan kullanıcı hesabının binlerce yazışmaya kapı açabildiğini ve açık kaynaklı yapay zekâ ajanlarının devlet destekli casuslukta da kullanılmaya başladığını gösteriyor.
Kaynaklar
- CloudSEK, Off the Rails: Inside an Exposed Silent Lynx Server, 11 Kasım 2026
- Reuters (Mint), Kazakhstan-linked hackers used AI to steal Tajik government documents, researchers say, 11 Kasım 2026
- The Times of India, Kazakh-linked hackers use AI to steal over 2,000 sensitive files from Tajik govt, 11 Kasım 2026
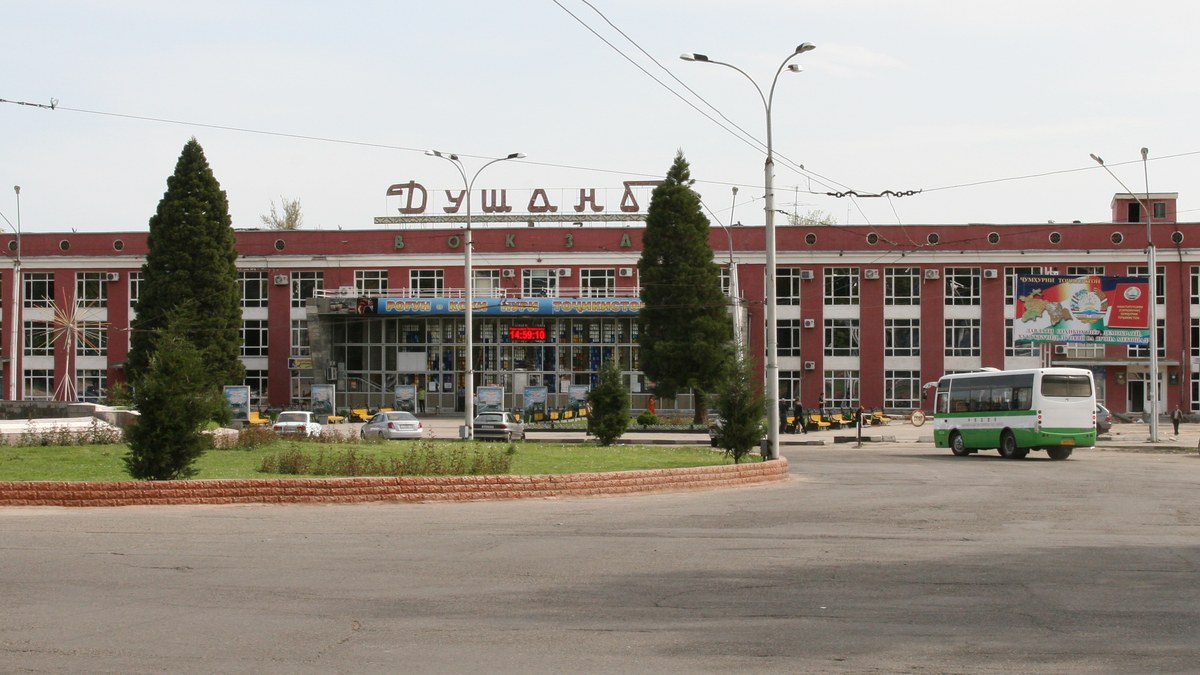
Kapak görseli: «Dushanbe Railway Station - panoramio», Maris Teteris (Panoramio), Wikimedia Commons, CC BY 3.0 (kırpıldı, 1200x675).