Gerçek markaların internet sitelerini birebir kopyalayarak ödeme sayfalarında kredi kartı bilgilerini anında çalan ve bazılarında bankanın gönderdiği tek kullanımlık doğrulama kodu bilgisini de isteyen DoppelCart adlı sahte mağaza ağı, yaklaşık 261.700 benzersiz alan adına ulaştı. Recorded Future bünyesindeki tehdit araştırma birimi Insikt Group, alışveriş odaklı bu dolandırıcılık ağına ait olduğu değerlendirilen alan adlarının ağırlıklı olarak Mart-Ekim 2026 arasında belirlendiğini ve 17 Ekim 2026 öncesinde görülen sitelerin yaklaşık yüzde 40'ının hâlâ açık olduğunu bildirdi.
Recorded Future ve BleepingComputer aktarımına göre ağı Eylül 2026'da Alman güvenlik şirketi Nebty ortaya çıkarmıştı. O tarihte ağ genelinde 119.000'den fazla site bulunuyordu.
Sahte mağazalar nasıl çalışıyor
Recorded Future verilerine göre ağdaki sahte mağazalar; gerçek perakendecilerin marka görünümünü, ürünlerini, görsellerini ve ürün açıklamalarını kopyalıyor. Çoğu .shop uzantılı olan bu siteler, yüzde 65'e varan indirimlerle alışverişçileri çekiyor. Eylül 2026'dan bu yana ağdaki .com uzantılı alan adlarının payı da artıyor.
BleepingComputer tarafından paylaşılan Nebty incelemesine göre ödeme sayfaları; kart numarası, son kullanma tarihi, güvenlik kodu, ad, e-posta, telefon ve adres bilgilerini topluyor. Girilen her alan WebSocket üzerinden anında saldırgan sunucusuna gönderiliyor.
Doğrulama kodu neden tehlikeli
Ağdaki bazı ödeme sayfaları, bankanın gönderdiği tek kullanımlık doğrulama kodunu da istiyor. Nebty'ye göre bu doğrulama kodu, kartın suçluların kontrolündeki bir cihazda bulunan mobil ödeme uygulamasına eklenmesi için kullanılıyor. İncelemede bir tüketicinin kartının, böyle bir sahte mağaza üzerinde bilgilerini girdikten sonra haberi olmadan mobil ödeme hizmetine eklendiği belirlendi.
Nebty ve Recorded Future verilerine göre kart başına kayıp 100-500 dolar olarak tahmin edilirken, Nebty kendi modelinde DoppelCart ağının yıllık olası zararını 216 milyon dolara kadar tahmin ediyor.
Hangi markalar taklit ediliyor
Recorded Future ve BleepingComputer raporlarına göre taklit edilen markaların merkezine bakıldığında en çok hedef alınan ülkeler ABD, İngiltere, Avustralya, Kanada ve Almanya olarak sıralanıyor; kopyalanan markaların büyük çoğunluğunu ABD merkezli şirketler oluşturuyor. Moda, yiyecek-içecek, lüks ürün, elektronik ve kozmetik kategorileri öne çıkarken, Nebty daha önce 44.182 markanın taklit edildiğini belirtmişti.
Altyapı ve kim olduğu
Recorded Future incelemesine göre Mayıs 2026 ortasından itibaren 100.000'den fazla sayfa, Cloudflare üzerinden Gürcistan merkezli Malakmadze Web LLC aracılığıyla yönlendirilen AS199242 ağına taşındı. Insikt Group, bu ağın Pekin merkezli bir barındırma şirketine ait olduğunu orta güvenle değerlendiriyor. Sayfaların yarısında çoğu Çince adlı ödeme yönlendirme kuralları bulunurken, siteler açık kaynak Medusa e-ticaret platformuyla yönetiliyor.
Nebty'ye göre sitelerdeki ortak teknik izler ağı tek bir örgütün yönettiğini kanıtlamıyor. Ağı yöneten operatörler belirsizliğini koruyor.
Türkiye açısından
Kasım ayı, 11.11 ve Efsane Cuma indirimleriyle internetten alışverişin yoğunlaştığı dönem olarak öne çıkıyor. Türkiye'de kart ödemeleri bankanın SMS ile gönderdiği doğrulama koduyla onaylandığı için bu kodu isteyen sahte ödeme sayfaları, yurt dışı markalardan alışveriş yapanlar açısından doğrudan risk oluşturuyor. Recorded Future, tanıdık marka görünümünün ve HTTPS bağlantısının bir sitenin gerçek olduğunu kanıtlamadığını vurguluyor ve şüphe hâlinde kartı veren bankayla hemen iletişime geçilmesini öneriyor. Raporda taklit edilen bir Türk markası ya da Türkiye'ye özel bir sayı yer almadı.
Kaynaklar
- Recorded Future, DoppelCart Fraud Network Grows to More Than 250,000 Domains, Kasım 2026
- BleepingComputer, DoppelCart fraud network uses 119,000 fake shops to steal credit cards
- Nebty, How Much Damage Do Fake Shops Cause? New Data
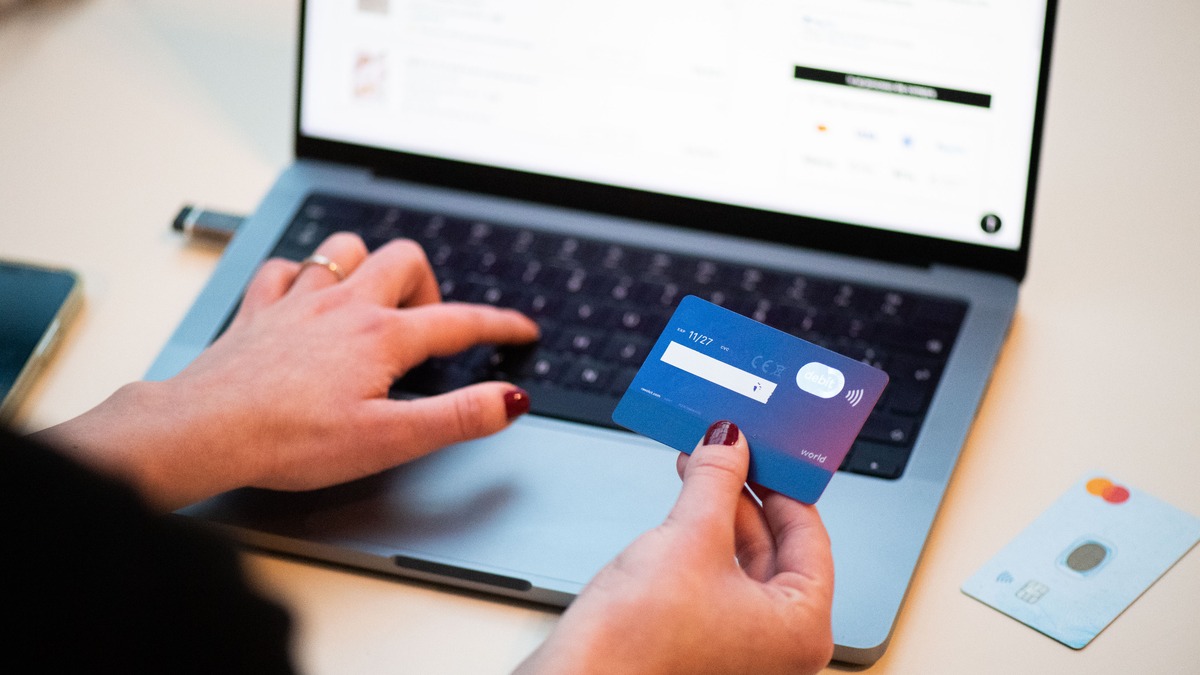
Kapak görseli: «Shopping online with bank card», Bogdan Hoyaux / European Commission, Wikimedia Commons, CC BY 4.0 (kırpıldı, 1200x675).