Fransız Kan Kurumu'nun (Établissement français du sang, EFS; Fransa'nın ulusal kan hizmeti) saklama konteynerlerinin bakımını yapan Coolworld şirketi, 1–2 Kasım 2026 gecesi siber saldırıya uğradı. Le Canard enchaîné'nin haberine göre normalde yaklaşık -30 °C'de tutulan soğuk odalar (ürünlerin dondurularak saklandığı soğutmalı depolar), saldırganlar tarafından 110 °C'ye ulaşacak şekilde programlandı. EFS, gazeteye yaptığı açıklamada transfüzyona (kan ya da kan ürününün hastaya nakli) yönelik dondurulmuş plazmanın da hedef alındığını kabul etti. EFS'nin açıklamasına göre «bir nöbetçi teknisyen pazar gecesinden pazartesiye geçen gece soğuk odalarda sıcaklık yükselişi fark etti» ve olay bu sayede belirlendi. Gazetenin aktardığına göre Fransa Sağlık Bakanlığı «Durum fark edildiği için operasyonel açıdan sıfır sonuç var» dedi.
110 °C, kontrol sistemine girilen hedef değer (ayar). Fransız siber güvenlik haber sitesi Cyberattaque.org'un vurguladığı gibi, dondurucuların içinin ya da saklanan ürünlerin gerçekte bu sıcaklığa ulaştığı teyit edilmedi. Kaç tesisin ve ünitenin etkilendiği, ayarın ne kadar süre yürürlükte kaldığı, ürünlerin fiili sıcaklığı, saldırganların kimliği ve Coolworld sistemlerine giriş yolu açıklanmadı. Saldırıyı üstlenen yok. Plazmanın kullanılamaz hale geldiği, bir transfüzyonun aksadığı ya da bir hastanın zarar gördüğü bildirilmedi.
Bilinenler ve bilinmeyenler
Olayı 3 Kasım 2026'da Fransız haftalık gazetesi Le Canard enchaîné ortaya çıkardı; BFM TV ve Anadolu Ajansı da habere yer verdi. Gazeteye göre etkilenen tesisler arasında Bourgogne-Franche-Comté bölgesindekiler de var. EFS ilk açıklamasında etkilenen örneklerin, kan nakline ilişkin sağlık gözetimi kapsamında saklanan bağışçı örnekleri olduğunu söyledi; ardından Le Canard enchaîné'ye «transfüzyona yönelik dondurulmuş plazmanın» da hedef alındığını kabul etti. Saldırının yöntemi ve hangi kontrol sistemlerinin kullanıldığı açıklanmadı.
Soğuk zincir neden önemli
Cyberattaque.org'un aktardığı sağlık önerilerine göre taze dondurulmuş plazma -25 °C veya altında saklanmalı; soğuk zincirin uzun süre bozulması ürünlerin kullanım dışı kalmasına yol açabilir. Le Canard enchaîné olayı «benzeri görülmemiş bir kötü niyetli eylem» olarak niteledi ve «süpermarket buzdolaplarından sonra siber suçluların sağlık buzdolaplarına yöneldiğini» yazdı.
Marketlerden sağlığa
Olay, Avrupa'da marketlerin soğutma sistemlerini hedef alan saldırıların ardından ortaya çıktı. Ekim 2026'da Fransa'da süpermarket soğutma sistemlerine yönelik saldırı yüzlerce mağazayı etkilemişti; 2 Kasım 2026'da market dondurucularına yönelik saldırıların en az dokuz ülkeye yayılması görüldü. Fransa'nın ulusal siber olay müdahale merkezi CERT-FR, 12 Ekim 2026'da yayımladığı (son güncelleme 16 Ekim 2026) CERTFR-2026-ALE-012 uyarısında Danfoss AK-SM ve AK-SC serisi ile Copeland xweb ve Dixell xweb soğutma uzaktan kontrol cihazlarında «çok sayıda ele geçirme» olduğunu ve bu cihazları hedef alan saldırı kampanyalarının «muhtemelen hâlâ sürdüğünü» bildirdi. Coolworld olayının market saldırılarıyla bağlantılı olduğu, aynı cihazlar ya da aynı yöntemle yapıldığı teyit edilmedi.
Türkiye açısından
Kaynaklarda Türkiye'den benzer bir olay bildirimi yok; T.C. Siber Güvenlik Başkanlığı'nın (SGB) güvenlik bildirimlerinde 4 Kasım 2026 sabahı itibarıyla soğutma kontrol cihazlarına ilişkin bir kayıt bulunmuyor. Türkiye'de etkilenen bir kurum ya da cihaz olduğuna dair bir veri de yok. Bununla birlikte uzaktan yönetilen soğutma sistemlerine dayanan hastaneler, kan merkezleri ve laboratuvarlar için olay, bakım yüklenicisi üzerinden gelen uzaktan erişimin bir risk noktası olduğunu gösteriyor.
Ne yapmalısınız
Aşağıdaki adımlar CERT-FR'nin CERTFR-2026-ALE-012 uyarısındaki önerilerdir ve soğutma kontrol cihazı kullanan kurumlara yöneliktir:
- Soğutma kontrol cihazlarının yönetim arayüzünü internetten kaldırın; genel IP adresinden erişilebilen tüm ünitelerin internet erişimini kesin.
- Tüm sistem yapılandırmasını, özellikle buz çözme (defrost) zamanlaması ve sıcaklık ayarlarını denetleyin.
- Uzaktan erişimi yalnızca güvenli bir VPN veya korumalı ağ üzerinden yeniden açın; acil durumda bakım firmasının IP adreslerini güvenlik duvarında süzmek yalnız geçici bir çözümdür.
- Üretici yazılımlarını güncelleyin ve varsayılan parola kullanımını sonlandırın; Danfoss cihazlarda güvenlik düzeyini «Strict» moda alın.
- Cihaz ele geçirildiyse yeniden başlatın ya da fabrika ayarlarına döndürüp yeniden yapılandırın; güncelleme almayan (EOL) cihazlarda yalnız fabrika ayarına dönmek yetmez, cihaz yeniden ele geçirilebilir.
- Bakım firmasıyla veri bağlantısını kesmeden önce sözleşme ve sigorta koşullarını kontrol edin.
Kaynaklar
- Le Canard enchaîné — Cyberattaque d'un prestataire de l'EFS : Les hackers ont du sang sur les mains, 3 Kasım 2026
- Anadolu Ajansı — French blood storage facilities targeted in cyberattack: Report, 4 Kasım 2026
- BFM TV — Des frigos d'un prestataire de services de l'Etablissement français du sang ont fait l'objet d'une cyberattaque, 4 Kasım 2026
- CERT-FR — CERTFR-2026-ALE-012: Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération, 12–16 Ekim 2026
- Cyberattaque.org — Cyberattaque contre l'EFS : des hackers s'attaquent aux réserves de plasma sanguin, 3 Kasım 2026
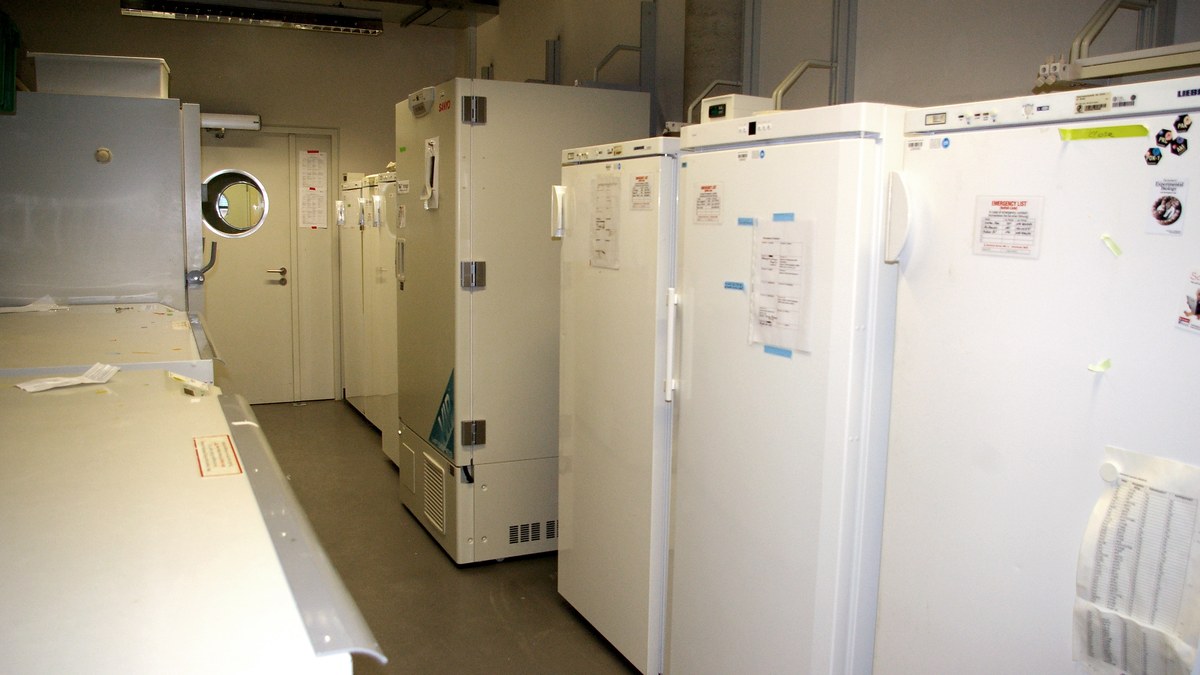
Kapak görseli (arşiv, temsili): bir araştırma enstitüsünün laboratuvar dondurucu odası, 2011 — Matylda Sęk (Cygaretka), CC BY-SA 3.0, Wikimedia Commons (1200×675 kırpıldı). EFS ya da Coolworld tesisi değildir.
Sık sorulan sorular
Plazma gerçekten 110 dereceye mi çıktı?
Teyit edilmedi. 110 °C kontrol sistemine girilen hedef ayar değeri; dondurucuların içinin ya da saklanan ürünlerin gerçekte bu sıcaklığa ulaştığına dair bir bilgi yok.
Hastalar etkilendi mi?
Le Canard enchaîné'nin aktardığına göre Fransa Sağlık Bakanlığı, durum fark edildiği için operasyonel sonuç olmadığını söyledi. Bir hastanın zarar gördüğü ya da bir transfüzyonun aksadığı bildirilmedi.
Saldırının arkasında kim var?
Saldırganın kimliği ve Coolworld sistemlerine nasıl girildiği açıklanmadı; saldırıyı üstlenen yok.