Telefonunuza gelen, Mesajlar uygulamasında hiç görünmeyen tek bir SMS, Android'de süren görüşmeyi, acil arama bile olsa, kesebiliyor. Güvenlik araştırmacısı Mark Blaszczyk 29 Ekim 2026'da «SMS of Death» adını verdiği açığı kamuoyuna açıkladı. Araştırmacıya göre özel hazırlanmış tek bir bozuk mesaj, kullanıcı hiçbir şeye dokunmadan (sıfır tıklama) telefon hizmetini yürüten süreci çökertiyor ve acil aramalar dahil etkin sesli görüşmeleri düşürüyor.
Düzeltme var: Android açık kaynak kod deposunda (AOSP) bir Google mühendisinin yazdığı değişiklik bulunuyor ve araştırmacıya göre bu düzeltme Ekim 2026 Android güvenlik güncellemesiyle Android 14, 15, 16 ve 17 için yayımlandı. Araştırmacıya göre Ekim 2026 ya da daha yeni güvenlik yaması düzeyindeki cihazlar korunuyor; Android 12 ve 13 ise aynı kodu çalıştırdığı hâlde düzeltmeyi almıyor. Güncellemenin cihaza ne zaman geleceği üreticiye bağlı.
Tek mesaj telefona ne yapıyor
Açık, Android işletim sisteminde telefon hizmetlerini yürüten çerçevede yer alan ve operatörlerin cihazlara arka planda ayar ile bildirim iletmek amacıyla kullandığı WAP Push mesajlarını işleyen bölümde bulunuyor. Araştırmacıya göre gelen mesajdaki bir uzunluk değeri kontrol edilmeden dönüştürülüyor ve telefon hizmetini yürüten sistem süreci çöküyor. Mesaj veri SMS'i olarak geliyor; Mesajlar uygulamasında görünmüyor, kullanıcı gönderen numarayı da görmüyor. Araştırmacıya göre saldırı için hedefin telefon numarasını bilmek yetiyor.
Araştırmacıya göre süreç her çöktüğünde acil aramalar dahil etkin sesli görüşmeler kesiliyor ve telefon her iletide 1–2 saniye şebekesiz kalıyor. Operatör teslim onayı alamadığı mesajı tekrar gönderdikçe çökme yineleniyor. Araştırmacının testlerinde tek bir mesaj bir haftaya varan aralıklı kesintilere neden olurken, yaklaşık 20 mesaj cihazı uzun süre kullanılamaz duruma getiriyor. Sorunlu mesaj kuyrukta kalıp her açılışta yeniden işlendiğinde cihaz yaklaşık 90 saniyede bir yeniden başlayarak kurtarma ekranına düşebiliyor; bu ekranda tüm verileri silen «Wipe data» seçeneği çıkıyor. Araştırmacıya göre döngüden veri kaybetmeden çıkmak bilgisayar ve geliştirici araçları gerektiriyor; sıradan bir kullanıcı için bu pek mümkün değil.
Hangi telefonlar risk altında
Araştırmacıya göre çökme Nisan 2026 yazılımlı Pixel 9 ve çeşitli Samsung Galaxy ile Galaxy A serisi cihazlarda yapılan tüm denemelerde tekrarlandı. Çökme Android 12'den Android 16'ya kadar uzanan sürümlerde yeniden üretildi.
| Android sürümü | Durum |
|---|---|
| Android 14, 15, 16 ve 17 | Araştırmacıya göre Ekim 2026 güvenlik güncellemesiyle düzeltildi; cihaza gelişi üreticiye bağlı |
| Android 12 ve 13 | Araştırmacıya göre aynı kodu çalıştırıyor, düzeltme bu sürümlere gelmiyor; heise'ye göre Google bu sürümleri artık desteklemiyor |
| Ekim 2026 öncesi yama düzeyi | Araştırmacıya göre korumasız |
Rapor, düzeltme ve CVE: Google tarafında ne oldu
Araştırmacı açığı 5 Mayıs 2026'da Google'ın Android ve cihazlar hata ödül programına (VRP) bildirdiğini ve aynı gün bir düzeltme önerisi sunduğunu belirtiyor. Araştırmacının anlatımına göre Google raporu güvenlik sorunu saymadı; itirazların ardından 29 Ekim 2026'da verilen son karar «Won't Fix / Non-Security» (düzeltilmeyecek / güvenlik sorunu değil) oldu. Buna karşın AOSP'de bir Google mühendisinin 15 Haziran 2026'da yazdığı, 5 Ağustos 2026'da işlenen «Fix remote DoS in decodeWapPdu» (uzaktan hizmet engelleme düzeltmesi) başlıklı değişiklik bulunuyor. Araştırmacıya göre bu düzeltme önerdiği sınır kontrolünü eklemiyor; hatayı yakalıyor ve sorunlu mesajı silerek yeniden çökmeyi önlüyor. Google bu çelişkiyi kamuya açıklamadı; konuya ilişkin kamuya açık bir Google açıklaması yok.
Android Authority, heise ve Cybernews, GrapheneOS'a dayanarak açığın CVE-2026-58882 numarasıyla izlendiğini, «Kritik» olarak derecelendirildiğini ve Kasım 2026 Android güvenlik bülteninde yer almasının beklendiğini yazıyor. GrapheneOS'a göre Google düzeltmeyi Temmuz'daki güvenlik önizlemeleriyle üreticilere dağıttı. Bu bilgiler Google tarafından doğrulanmış değil: 5 Ekim 2026 tarihli Ekim bülteninde bu kayıt yer almıyor, CVE kaydı 31 Ekim 2026 itibarıyla yayımlanmamış ve Kasım bülteni henüz çıkmadı. Araştırmacı, testler için hazırladığı kavram kanıtı (PoC) uygulamasını herkese açık olarak paylaştı.
Ne yapmalı
- Ayarlar'dan güvenlik yaması düzeyine bakın; araştırmacıya göre Ekim 2026 ya da sonrası korunuyor. Daha eskiyse sunulan güncellemeyi kurun (menü adı cihaza göre değişir).
- Gizchina'ya göre mesaj gelen kutusuna düşmeden işlendiği için saldırıyı engelleyen basit bir telefon ayarı yok.
- Android 12 ya da 13 kullanıyorsanız araştırmacıya göre bu düzeltme size gelmiyor; heise de bu cihazların büyük olasılıkla yamasız kalacağını yazıyor.
- Telefon döngüye girip kurtarma ekranına düşerse tüm verileri silen «Wipe data» seçeneğini seçmeyin (araştırmacı ve heise).
Ekim 2026 Android güvenlik bülteninin kendisi de 27 açık içeriyordu; Siber Güvenlik Başkanlığı bu bülten için TR-26-1253 kodlu bildirimde 2026-10-01 ve üzeri yama düzeyini işaret etmişti. Yama düzeyinin önemini gösteren son örnek bu değil: Google Eylül'de Pixel modemindeki başka bir açığı kapatmıştı.
Açığın gerçek saldırılarda kullanılıp kullanılmadığı bilinmiyor. Hangi üreticinin hangi modele yamayı ne zaman dağıttığı açıklanmadı; Samsung ve diğer üreticilerin açıklaması yok. Operatörlerin bu mesajları ağ tarafında engelleyip engellemediği de bilinmiyor. Türkiye için operatör ya da kurum açıklaması yok.
Kaynaklar
- SMS of Death — Mark B, «SMS of Death: zero-click Android telephony DoS», 29 Ekim 2026
- Android Open Source Project — «Fix remote DoS in decodeWapPdu» değişikliği, 5 Ağustos 2026
- Android — Android Security Bulletin, October 2026
- Android Authority — Android's SMS of Death bug can knock out your phone, but a fix is coming soon, 30 Ekim 2026
- heise online — "SMS of Death": Security flaw crashes Android phones, 30 Ekim 2026
- Cybernews — Android SMS of Death can brick phones and drop emergency calls, 30 Ekim 2026
- Gizchina — Android "SMS of Death" Bug Can Crash Phones Without Any User Action, 31 Ekim 2026
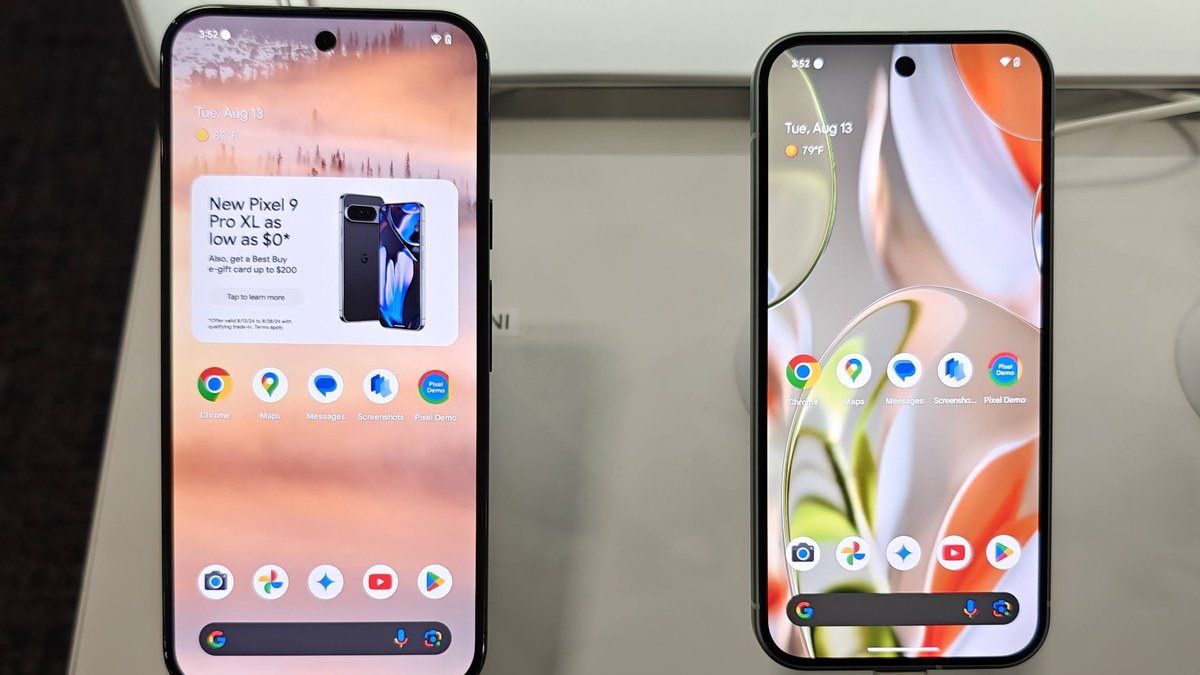
Kapak görseli (temsili): Pixel 9 Pro XL ve Pixel 9, 2024 — Miyako Fujimiya / Wikimedia Commons, CC BY-SA 4.0 (16:9 kırpıldı, 1200×675 küçültüldü).
Sık sorulan sorular
Telefonumun yama düzeyini nereden görürüm?
Gizchina'ya göre çoğu cihazda Ayarlar > Güvenlik ve gizlilik > Sistem ve güncellemeler altında görünür; menü adı cihaza göre değişebilir. Araştırmacıya göre Ekim 2026 ya da sonraki yama düzeyi bu açığa karşı korunuyor.
Mesajı engellemek için bir telefon ayarı var mı?
Gizchina'ya göre mesaj gelen kutusuna düşmeden arka planda işlendiği için bu saldırıyı cihazda engelleyen basit bir ayar yok; çözüm güvenlik güncellemesi.
Android 12 veya 13 kullanıyorum, ne olacak?
Araştırmacıya göre Google'ın düzeltmesi Android 14–17 için yayımlandı; 12 ve 13 aynı kodu çalıştırdığı hâlde düzeltmeyi almıyor. heise'ye göre Google bu sürümleri artık desteklemiyor.