Genel
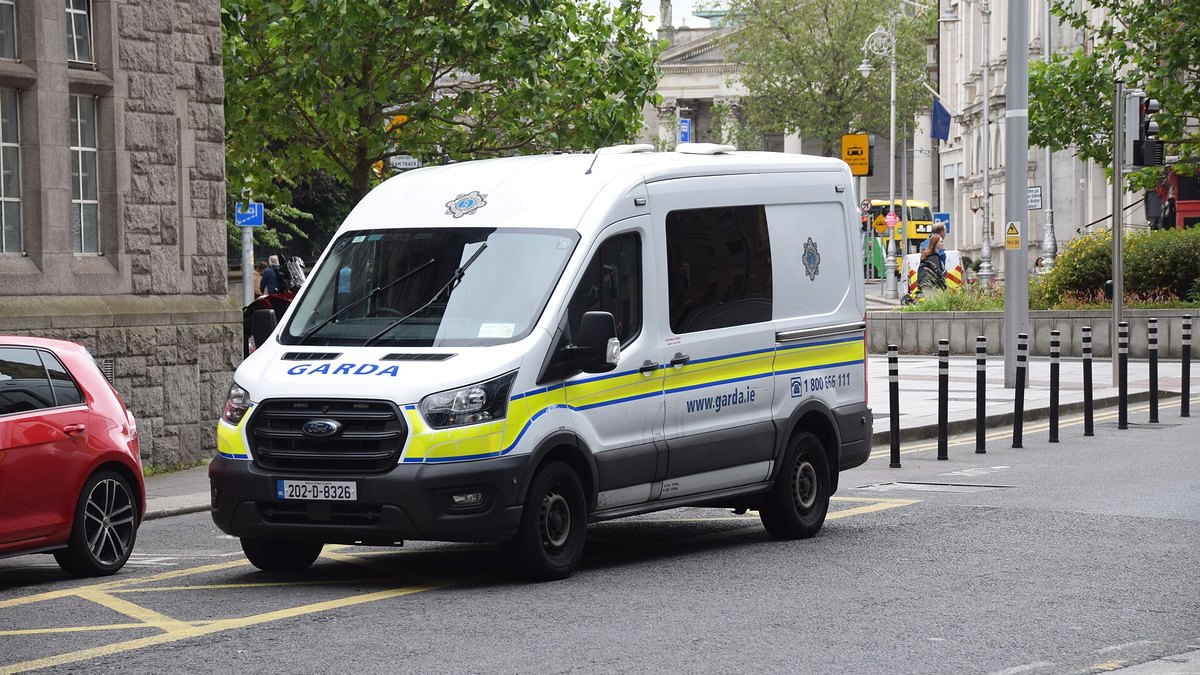
İrlanda polisi Garda'nın resmi X hesapları ele geçirildi: Sahte XRP dolandırıcılığı paylaşıldı
İrlanda polisi Garda'nın X hesapları 14 Ekim gecesi ele geçirildi ve sahte XRP airdrop için kullanıldı. Garda, sistemlerine sızılmadığını açıkladı.
Genel
İrlanda polisi Garda'nın X hesapları 14 Ekim gecesi ele geçirildi ve sahte XRP airdrop için kullanıldı. Garda, sistemlerine sızılmadığını açıkladı.
Yapay zeka
DeepSeek, 15 Ekim 2026'da sohbet ve API hizmetlerinde yaklaşık 5 saat süren kısmi kesinti yaşadı; şirket 13:04'te sistemleri yeniden devreye aldı.
Güvenlik açıkları
Drupal, Field UI'daki kritik uzaktan kod çalıştırma açığını (CVE-2026-108097) 14 Ekim 2026'da 11.4.10, 11.3.19 ve 10.6.19 ile kapattı.
Sızıntılar
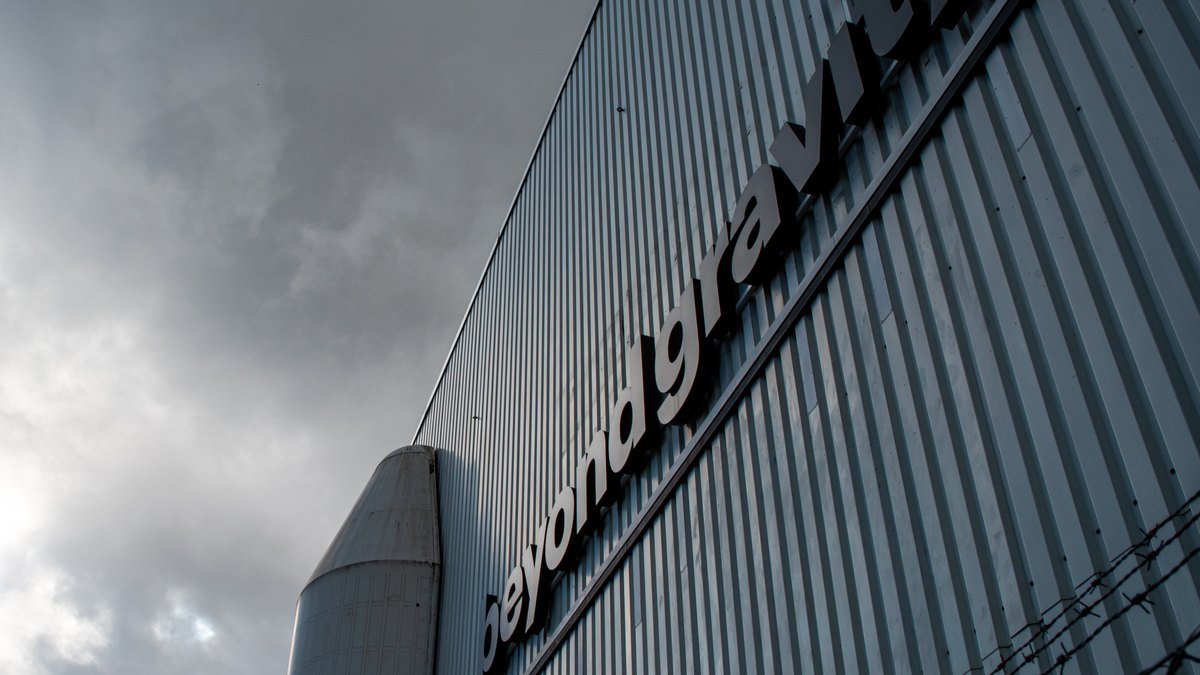
İsviçre devlet uzay şirketi Beyond Gravity hedefli siber saldırıya uğradı. SRF'ye göre Çin şüphesi var; veri çıkışı anlaşılıyor, resmî doğrulama yok.
Sızıntılar
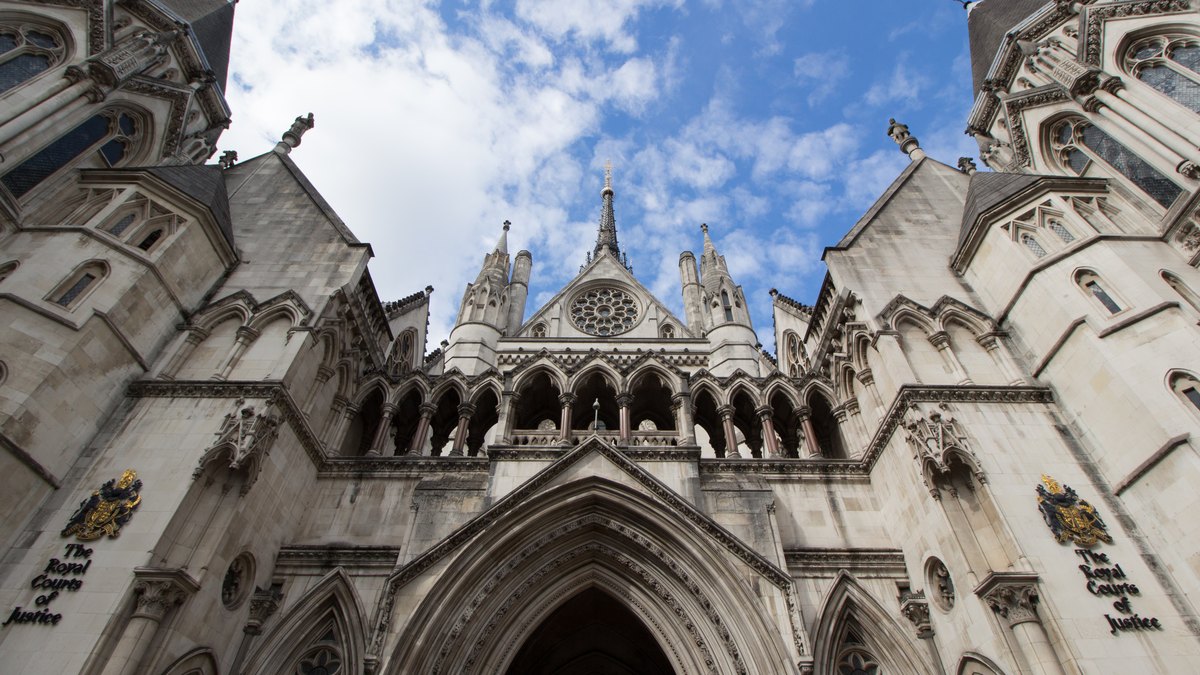
İngiltere Adli Yardım Ajansı (LAA), 2025 siber saldırısında çalınan kayıtların 1978'e uzandığını açıkladı; yaklaşık 250 bin kayıt 2007 öncesine ait.
Sızıntılar
Güney Kore FSC, veri ihlali doğrulanan finans şirketi sayısının 16'ya çıktığını açıkladı. Yaklaşık 100 bin müşteri kaydı sızdı; şifre ve kart bilgisi yok.
Genel
Medley, @link klinik sistemine yetkisiz erişimi doğrulayıp servisleri durdurdu. Hasta verisi sızıntısı ihtimali inceleniyor; etkilenebilecek kurum sayısı en fazla 787.
Genel
Meta, çalınmış çalışan kimlik bilgisiyle GitHub depolarına erişildiğini; çoğunluğu ABD çalışanı olmak üzere ~1.500 kişinin etkilendiğini doğruladı.
Yapay zeka
xAI, 14 Ekim 2026'da konuşma-konuşma ses modeli Grok Voice 3.0'ı duyurdu. Model, Artificial Analysis Speech-to-Speech Index'te 86,9 puanla birinci sırada.
Yapay zeka
Apple'ın OpenAI'a açtığı ticari sır davasında OpenAI cihaz dosyası iddiası öne sürdü, duruşmada Apple sırlarını kullanmamayı kabul etti.
Yapay zeka
Alibaba'nın Qwen birimi, Çin'de Qwen N1 ve N1 Pro yapay zekâ gözlüklerini satışa çıkardı. Modeller 50 MP kamera ve değiştirilebilir batarya taşıyor.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, Netgate pfSense FRR paketindeki CVE-2026-110908 kodlu komut enjeksiyonu açığı için TR-26-1339 sayılı güvenlik bildirimini yayımladı.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, OpenSSH için TR-26-1338 kodlu güvenlik bildirimini yayımladı. Bildirim, Red Hat kayıtlarındaki üç zafiyeti kapsıyor.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, Progress Software MOVEit Transfer için TR-26-1337 kodlu bildirim yayımladı. Listelenen iki açık yeni sürümlerle kapatıldı.
Güvenlik açıkları
Siber Güvenlik Başkanlığı, TP-Link Wi-Fi menzil genişleticilerde saptanan CVE-2026-109506 zafiyeti için TR-26-1336 kodlu güvenlik bildirimi yayımladı.
Tüm konu dosyaları · KVKK ve veri ihlalleri · CVE ve yama takibi · Ürüne göre USOM bildirimleri