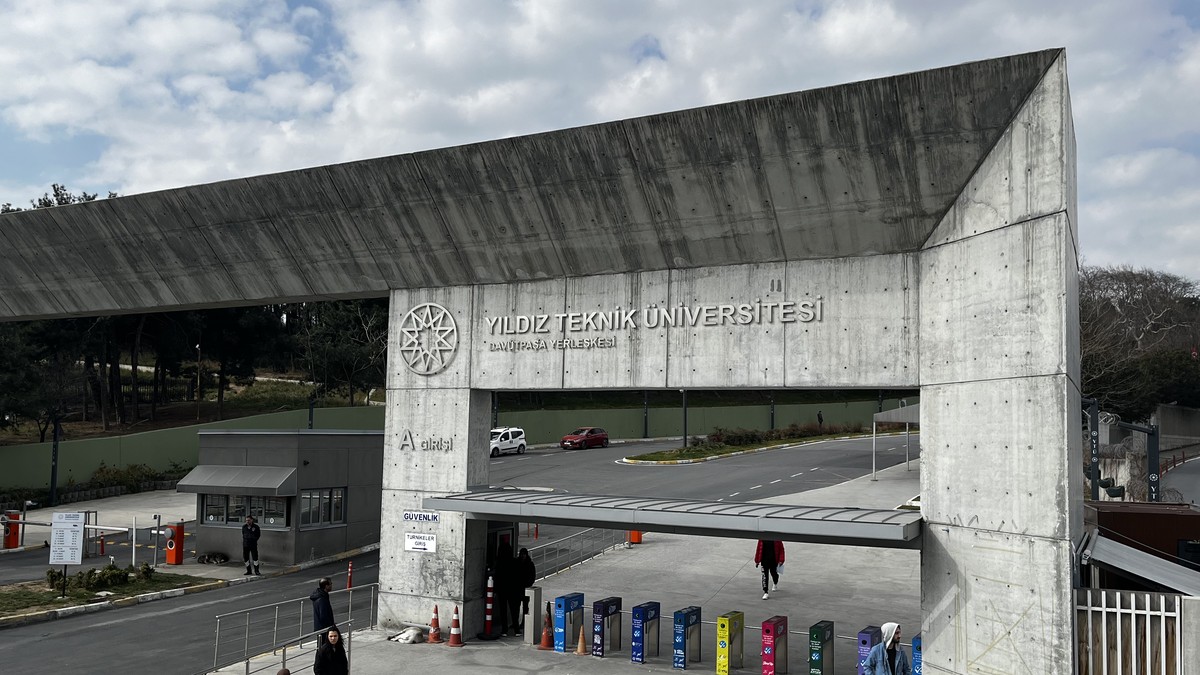
Yıldız Teknik Üniversitesinin (YTÜ) sanallaştırma altyapısı ve bu altyapıda çalışan sunucular fidye yazılımı saldırısından etkilendi. İhlal 1 Ekim 2026'da başladı ve aynı gün tespit edildi. Kişisel Verileri Koruma Kurumunun (KVKK) 7 Ekim 2026'da yayımladığı duyuruya göre ihlalden yaklaşık 140 bin öğrenci ve 4 bin 500 personel etkilenmiş olabilir.
Bu bilgiler, YTÜ'nün Kişisel Verileri Koruma Kurulu'na yaptığı bildirime dayanıyor. Bildirime göre ihlalden etkilenen kişi grupları öğrenciler, personel ve ziyaretçiler; ziyaretçi sayısı ve etkilenen kişisel veri türleri henüz belirlenemedi. Konuyla ilgili inceleme sürüyor. Kurul, 7 Ekim 2026 tarihli ve 2026/2203 sayılı kararıyla bildirimin Kurum'un internet sitesinde ilan edilmesine karar verdi.
Fidye yazılımı, dosyaları ya da sistemleri kilitleyip açılması karşılığında fidye isteyen zararlı yazılım türü. Sanallaştırma altyapısı ise tek bir fiziksel donanım üzerinde birden çok sanal sunucunun çalıştırıldığı sistem.
6698 sayılı Kişisel Verilerin Korunması Kanunu'nun 12'nci maddesi, veri ihlallerinin ilgili kişilere ve Kurul'a en kısa sürede bildirilmesini zorunlu tutuyor; Kurul gerekirse bu bildirimleri kendi internet sitesinde ilan edebiliyor.
Dijital hizmetlerde kesinti
Cumhuriyet'in haberine göre YTÜ'de 1 Ekim'den bu yana süren kesintiler Öğrenci Bilgi Sistemi (OBS), elektronik belge ve e-imza sistemleri ile çevrimiçi ders altyapısını etkiledi. Cumhuriyet'e göre sorun ders kayıt ve ders ekleme dönemine denk geldi; akademik takvime göre OBS üzerinden ders ekleme süresi 9 Ekim'de sona eriyor. Evrensel'e göre öğrenciler bir süre OBS'ye, çevrimiçi derslerin yapıldığı Online Yıldız'a ve burs başvuru ekranına erişemedi. Evrensel'in 7 Ekim 2026 tarihli haberine göre OBS'ye yeniden erişim sağlanmaya başlanmıştı, ancak Online Yıldız hâlâ kullanılamıyordu. Uşak Üniversitesi de siber saldırının ardından sitesini bir süre kapalı tutmuştu.
Üniversitenin açıklamasında siber saldırıdan söz edilmedi
Cumhuriyet'e göre YTÜ yönetimi 3 Ekim'de yaptığı açıklamada elektronik hizmet altyapısında teknik çalışmalar yürütüldüğünü ve bazı internet tabanlı hizmetlere erişimde "geçici ve kısmi aksaklıklar" yaşanabildiğini duyurdu. Cumhuriyet'in haberine göre bu açıklamada siber saldırıdan ya da veri ihlalinden söz edilmedi. Cumhuriyet'in edindiği bilgiye göre çalışanlara gönderilen kurum içi bilgilendirmede ise sorunların "siber güvenlik ve teknik nedenlerle" bağlantılı olduğu belirtildi.
Evrensel'e göre YTÜ Emek Gençliği, altyapının bir an önce düzeltilmesini, çevrimiçi dersler için başka yöntemler kullanılmasını ve burs başvuru süresinin uzatılmasını istedi.
Neler bilinmiyor
Saldırının arkasında kimin olduğu, fidye talep edilip edilmediği ve verilerin dışarı çıkarılıp çıkarılmadığı duyuruda yer almıyor. Hangi kişisel verilerin etkilendiği ve etkilenmiş olabilecek ziyaretçi sayısı da henüz belirlenemedi. YTÜ'nün öğrencilere ve personele ihlalle ilgili ayrıca bilgi verip vermediği ve sistemlerin ne zaman tamamen açılacağı açıklanmadı.
Kurul ya da üniversite yeni bilgi paylaşırsa haber güncellenecek.
Kaynaklar
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – Yıldız Teknik Üniversitesi (7 Ekim 2026)
- Cumhuriyet — YTÜ ‘kısmi aksaklıklar’ derken sorunun farklı dijital sistemleri etkileyen genel arıza olduğu iddia edildi (7 Ekim 2026)
- Evrensel — Yıldız Teknik Üniversitesi'nde altyapı sorunu: Öğrenciler çevrimiçi derslere erişemiyor (7 Ekim 2026)
Kapak fotoğrafı: Yıldız Teknik Üniversitesi Davutpaşa Yerleşkesi girişi, Kurmanbek / Wikimedia Commons, CC BY-SA 4.0; 1200×675 için kırpıldı.