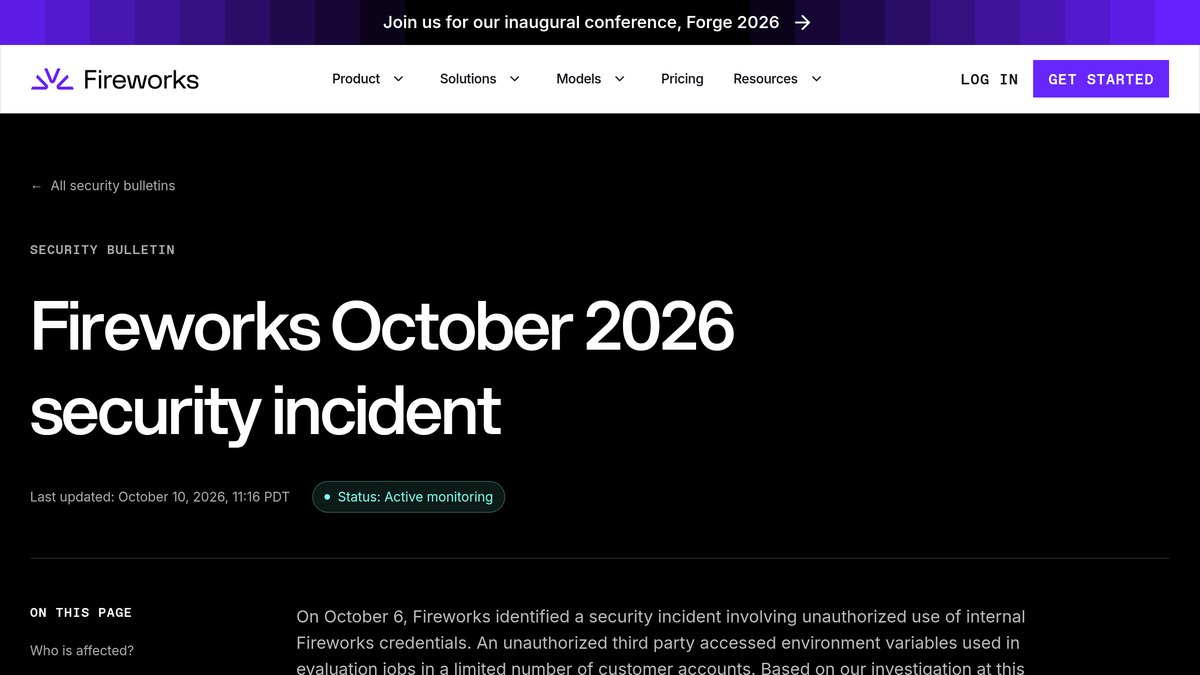
Yapay zekâ modelleri için eğitim ve çıkarım platformu sunan Fireworks AI, 6 Ekim 2026'da şirkete ait iç kimlik bilgilerinin yetkisiz kullanıldığını ve yetkisiz bir üçüncü tarafın sınırlı sayıda müşteri hesabında değerlendirme işlerinde kullanılan ortam değişkenlerine eriştiğini tespit ettiğini açıkladı. Çıkarım, eğitilmiş bir yapay zekâ modelinin çalıştırılıp yanıt üretmesi; değerlendirme işleri ise modellerin test edilip ölçüldüğü işler anlamına geliyor. Ortam değişkeni de bir uygulamanın çalışırken okuduğu ve içinde anahtar ya da ayar gibi değerler tutulabilen değişkendir.
Şirket, etkilenen bazı hesaplarda gizli değer olarak saklanan API anahtarları ve tokenlar dahil ortam değişkenlerinin ele geçirildiğini değerlendirdiğini bildirdi. Fireworks AI tarafından yapılan açıklamaya göre incelemenin bu aşamasında, şirketin güvenlik sınırları içinde müşteri modellerine, veri setlerine, eğitim verilerine, kişisel bilgilere ya da istemler ve çıktılar dahil çıkarım trafiğine yetkisiz erişildiğine dair bir bulgu tespit edilmedi. Şirket ayrıca platformun sıfır veri saklama (ZDR) ilkesiyle çalıştığını, bu doğrultuda istemleri ve çıktıları varsayılan olarak saklamadığını duyurdu.
Fireworks ne yaptı
Fireworks tarafından aktarılan bilgilere göre olayı sınırlama çalışmaları olayın tespit edildiği gün, 6 Ekim 2026'da başladı. Şirket, 7 Ekim 2026'da etkilenen müşterileri bilgilendirmeye başladığını ve tespit ettiği her müşteriye doğrudan haber verdiğini açıkladı. Şirkete göre etkilenen müşterilere, işlem gerektiren kimlik bilgilerini belirten bir e-posta gönderildi. Fireworks, olayda kullanılan iç kimlik bilgilerini, etkilenen Fireworks API anahtarlarını ve saldırganın oluşturduğu belirlenen anahtarları iptal ettiğini duyurdu. Şirket ayrıca erişim kısıtlamaları eklediğini ve yeni hareketlere karşı sistemleri izlemeyi sürdürdüğünü açıkladı.
Şirketin paylaştığı takvime göre 10 Ekim 2026'da tamamlanan kimlik bilgisi incelemesinde belirlenen ek API anahtarları iptal edildi ve hizmet hesabı tokenları yenilendi. Kimlik bilgisi inceleme ve yenileme süreçlerinin devam ettiğini bildiren şirket, gizli değerlerin değerlendirme işlerine nasıl sağlandığını gözden geçirdiğini açıkladı. Fireworks, olayla ilgili bir siber güvenlik firmasıyla çalıştığını da belirtti. BigCommerce de daha önce Ribon uygulama anahtarıyla ilgili bir ihlali doğrulamıştı.
Şirketin CEO'su Lin Qiao da X'te yaptığı açıklamada olayın sınırlandığını, kimlik bilgilerinin iptal edildiğini ve etkilenen müşterilere doğrudan haber verildiğini söyledi. Qiao, şu ana kadar müşteri verilerine ya da çıkarım trafiğine yönelik herhangi bir yetkisiz erişim tespit etmediklerini ve soruşturmanın sürdüğünü belirtti.
Etkilenen müşterilerden istenen adımlar
Bültende yer alan bilgilere göre iptal edilen Fireworks API anahtarları geçersiz hale geldi; şirket bu anahtarları kullanmayı sürdürmesi gereken müşterilerin yeni anahtar oluşturarak ilgili sistemlerini güncellemesi gerektiğini bildirdi. Fireworks, bildirimde listelenen üçüncü taraf kimlik bilgilerinin onları veren sağlayıcılar nezdinde yenilenmesini ya da iptal edilmesini talep etti. Şirkete göre saklanan bir gizli değeri platform üzerinden yalnızca silmek, o kimlik bilgisini geçersiz kılmıyor.
Fireworks ayrıca etkilenen müşterilerden, bu kimlik bilgileriyle erişilebilen verileri ve kayıtları ilgili sağlayıcılarla birlikte incelemelerini ve şüpheli bir hareket görülmese bile kimlik bilgilerini yenilemelerini istedi. Fireworks, kendisinden bildirim almayan hesapların incelemenin mevcut aşamasında etkilenmiş olarak görülmediğini ve bu kullanıcıların olaya özel bir işlem yapmasının gerekmediğini aktardı.
Neler bilinmiyor
Güvenlik olayının arkasındaki üçüncü tarafın kimliği şirket tarafından açıklanmadı. Saldırganın şirkete ait iç kimlik bilgilerine nasıl ulaştığı da açıklanmadı. Etkilenen müşteri hesabı sayısı açıklanmadı; şirket yalnızca sınırlı sayıda hesap olduğunu söylüyor. Şirkete göre açığa çıkan kimlik bilgileriyle yapılan çağrıların incelemesi sürüyor; bu kimlik bilgilerinin başka sistemlerde kötüye kullanılıp kullanılmadığı netleşmedi.
Fireworks yeni bilgi paylaştıkça haber güncellenecek.
Kaynaklar
- Fireworks AI — Fireworks October 2026 security incident
- Fireworks AI — Security Bulletins
- Fireworks AI — Şirket ana sayfası
- Lin Qiao (Fireworks AI CEO'su) — X açıklaması
Kapak görseli: Fireworks AI'ın «Fireworks October 2026 security incident» başlıklı güvenlik bülteninin 11 Ekim 2026'da aldığımız ekran görüntüsü.