T.C. Siber Güvenlik Başkanlığı (SGB), 13 Kasım 2026 tarihinde iki yerli yazılım ürünü için güvenlik bildirimi yayımladı. Bildirimler, TÜBİTAK BİLGEM Yazılım Teknolojileri Araştırma Enstitüsü tarafından geliştirilen Pardus Package Installer uygulamasındaki 7,0 puanlık yüksek önem dereceli yarış koşulu açığı ile Fileorbis Bilişim Hizmetleri Ticaret Anonim Şirketi ürünü FileOrbis NextGen FileServer yazılımındaki 6,5 puanlık orta seviye açığı kapsıyor. Her iki yazılım için de açıkların giderildiği güncel sürümler yayımlanmış durumda bulunuyor.
Pardus Package Installer Açığı ve CVE-2026-95518 Kaydı
SGB'nin 13 Kasım 2026 tarihli TR-26-1539 kodlu «TÜBİTAK BİLGEM - Pardus Package Installer Güvenlik Bildirimi» duyurusuna göre uygulamadaki zafiyet CVE-2026-95518 koduyla takip ediliyor. TR-CERT tarafından aynı gün yayımlanan CVE kaydında bu zafiyet, CWE-367 sınıflandırması altında zaman kontrolü-zaman kullanımı (TOCTOU) yarış koşulu olarak tanımlanıyor.
CVE-2026-95518 kaydındaki bilgilere göre açık, 0.7.1 öncesindeki 0.7.0 sürümünü etkiliyor ve 0.7.1 sürümüyle düzeltiliyor. CVSS 3.1 puanı 7,0 (yüksek) olarak hesaplanan zafiyetin vektörü AV:L/AC:H/PR:N/UI:R/S:U/C:H/I:H/A:H şeklinde paylaşıldı. Bu vektör yapısına göre istismar yerel erişim ve kullanıcı etkileşimi gerektiriyor, saldırı karmaşıklığı yüksek düzeyde seyrediyor ve herhangi bir yetki şartı aranmıyor; başarılı bir saldırı durumunda ise gizlilik, bütünlük ve erişilebilirlik üzerindeki etki yüksek seviyeye çıkıyor.
SGB, bildirim metninde «Mevcut güvenlik açıklığı nedeniyle siber saldırganların zafiyeti kullanarak saldırılarını gerçekleştirmeleri ihtimal dâhilindedir.» değerlendirmesine yer veriyor ve Pardus Package Installer uygulamasının en az 0.7.1 sürümüne ve sonrasına yükseltilmesini tavsiye ediyor.
FileOrbis NextGen FileServer ve Hizmet Kesintisi Riski
SGB'nin aynı gün paylaştığı TR-26-1540 kodlu «Fileorbis Bilişim - FileOrbis NextGen FileServer Güvenlik Bildirimi» ise CVE-2026-77706 koduyla izlenen açığı kapsıyor. TR-CERT'in 13 Kasım 2026 tarihli CVE kaydına göre zafiyet, yüksek oranda sıkıştırılmış verinin hatalı işlenmesinden yani veri amplifikasyonu sorunundan kaynaklanıyor ve 12.7 öncesi tüm sürümleri etkiliyor.
CVSS 3.1 puanı 6,5 (orta) olan CVE-2026-77706 zafiyetinin vektörü AV:N/AC:L/PR:L/UI:N/S:U/C:N/I:N/A:H olarak kaydedildi. Kayda göre açık ağ üzerinden, düşük yetkili bir hesapla ve kullanıcı etkileşimi gerekmeden istismar edilebiliyor. Zafiyetin gizlilik ve bütünlük üzerinde etkisi bulunmazken erişilebilirlik etkisi yüksek düzeyde yer alıyor ve hizmeti aksatabilecek kesinti riski doğuruyor. SGB, aynı saldırı ihtimali uyarısını yineleyerek FileOrbis NextGen FileServer uygulamasının en az 12.7 sürümüne ve sonrasına yükseltilmesini tavsiye ediyor.
Yerli Yazılımlarda Bildirim Süreci ve Bilinmeyenler
Türkiye açısından her iki bildirimin de doğrudan yerli yazılım ekosistemindeki ürünleri konu alması öne çıkıyor; Pardus, TÜBİTAK BİLGEM tarafından geliştirilirken FileOrbis NextGen FileServer da yerli bir dosya sunucusu ürünü olarak Fileorbis Bilişim tarafından sunuluyor. TR-CERT'in CVE numaralandırma otoritesi (CNA) sıfatıyla 13 Kasım 2026'da yayımladığı iki kayıtta da düzeltilmiş 0.7.1 ve 12.7 sürümlerinin hazır bulunması, teknik bildirimlerin güncel sürüm karşılıklarıyla birlikte paylaşıldığını gösteriyor.
Yayımlanan iki SGB bildiriminde ve ilgili CVE kayıtlarında açıkların sahada aktif olarak istismar edildiğine ilişkin herhangi bir bilgi yer almıyor. Zafiyetleri kimin tespit edip bildirdiği, kaç kurumun veya kaç kurulu sistemin bu açıklardan etkilendiği de paylaşılmadı.
SGB, 13 Kasım 2026'da yerli yazılımlara odaklanan bu iki duyuruyla birlikte TR-26-1535 Citrix NetScaler, TR-26-1536 Octopus Server, TR-26-1537 Xiaomi Mi Browser ve TR-26-1538 N-able N-central bildirimlerini de yayımladı. Başkanlık ayrıca bir gün önce, 12 Kasım'da Pardus About bileşeni için TR-26-1521 kodlu güvenlik bildirimini paylaşmıştı.
Kaynaklar
- SGB TR-26-1539: TÜBİTAK BİLGEM - Pardus Package Installer Güvenlik Bildirimi
- SGB TR-26-1540: Fileorbis Bilişim - FileOrbis NextGen FileServer Güvenlik Bildirimi
- CVE-2026-95518 Kaydı (cve.org)
- CVE-2026-77706 Kaydı (cve.org)
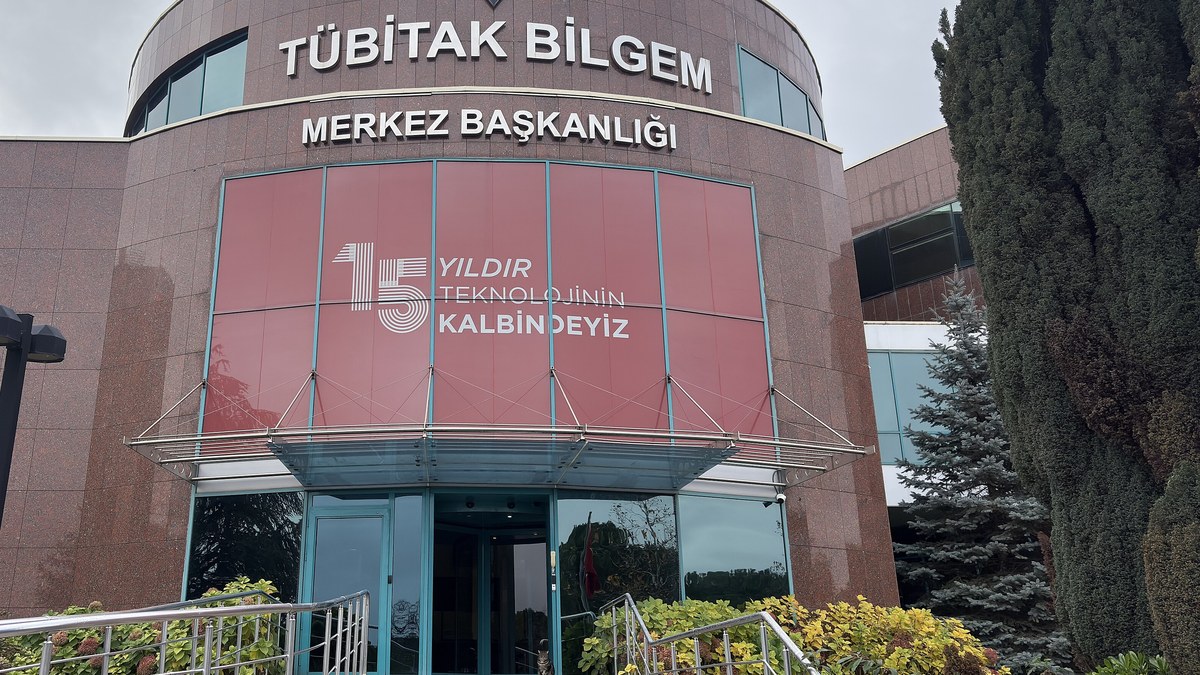
Kapak görseli: TÜBİTAK Gebze Yerleşkesi, Kayra / Wikimedia Commons, CC BY 4.0 (16:9 kırpıldı, 1200x675).
Sık sorulan sorular
Pardus Package Installer açığı (CVE-2026-95518) hangi sürümde giderildi?
CVE-2026-95518 kodlu zaman kontrolü-zaman kullanımı (TOCTOU) yarış koşulu açığı 0.7.0 sürümünü etkiliyor ve 0.7.1 sürümüyle düzeltildi. T.C. Siber Güvenlik Başkanlığı, uygulamanın en az 0.7.1 sürümüne ve sonrasına yükseltilmesini tavsiye ediyor.
FileOrbis NextGen FileServer zafiyeti (CVE-2026-77706) veri sızıntısına yol açar mı?
TR-CERT tarafından yayımlanan CVE-2026-77706 kaydına göre açığın gizlilik ve bütünlük üzerinde etkisi bulunmuyor. Yüksek oranda sıkıştırılmış verinin hatalı işlenmesinden kaynaklanan zafiyet yalnız erişilebilirlik üzerinde yüksek etki yaratarak hizmeti aksatabiliyor ve 12.7 sürümüyle gideriliyor.
Pardus ve FileOrbis açıkları aktif saldırılarda kullanıldı mı?
SGB'nin 13 Kasım 2026 tarihli TR-26-1539 ve TR-26-1540 bildirimlerinde ve CVE kayıtlarında aktif istismara dair bilgi yer almıyor. Açıkları kimin bildirdiği ve kaç kurumun etkilendiği de açıklanmadı.