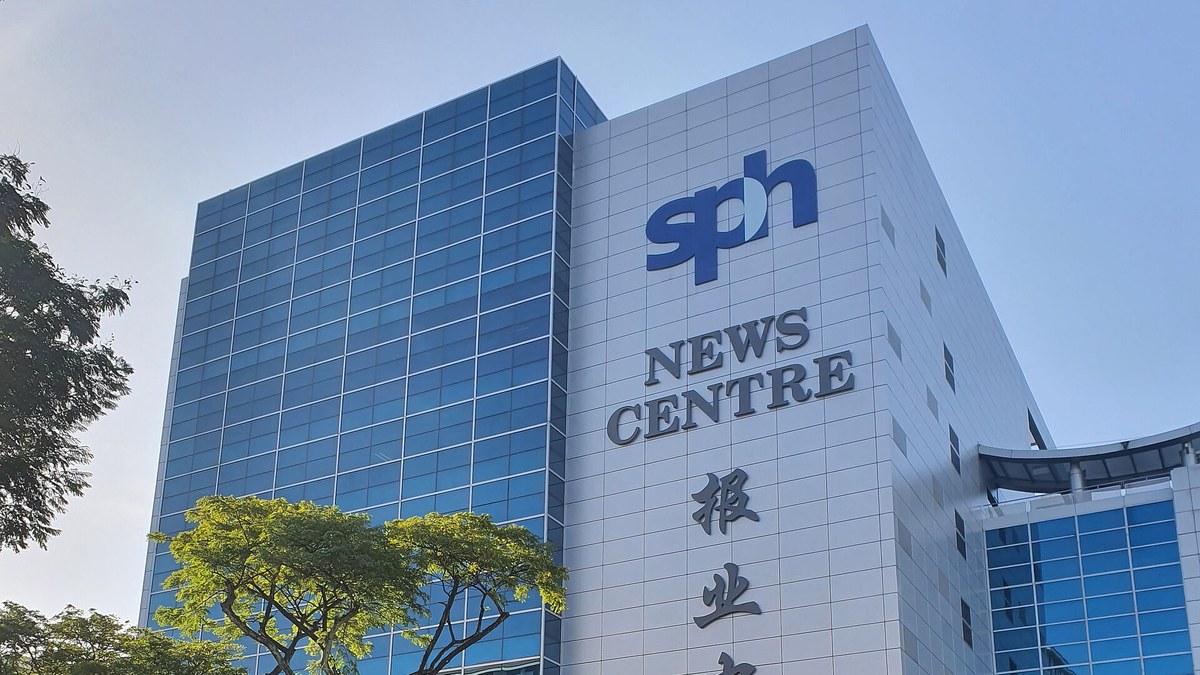
Singapur'da The Straits Times ve Lianhe Zaobao gazetelerini de kapsayan dört resmi dilde yayın yapan medya şirketi SPH Media, 10 Kasım 2026'da beş sisteminde siber saldırı tespit ettiğini açıkladı. Saldırılarda şirket veritabanının yüzde 9'una karşılık gelen e-posta adresi, ad, posta adresi ve telefon numaraları açığa çıktı.
Şirket, saldırıların «aynı tehdit aktörü tarafından yürütülen ortak bir çaba» olduğuna inandığını belirtti; ancak tehdit aktörünün kim olduğu açıklanmadı. Ön incelemeye göre SPH Media saldırıların yapay zekâ destekli olabileceğinden şüpheleniyor, ancak CNA'ya yaptığı açıklamada soruşturma sürdüğü için bu durumu henüz doğrulayamadığını bildirdi.
Saldırı nasıl başladı
İlk olay 4 Kasım'da, en sonuncusu ise 8 Kasım'da tespit edildi. The Business Times'a göre ilk yetkisiz erişim, abone siparişlerini destekleyen personel ve tedarikçilerin kullandığı iki portalda görüldü. Saldırılar şirket içinde yönetilen iki sistem grubunu etkiledi; bu gruplardan biri bazı kişisel veriler içerirken diğeri kişisel veri saklamıyordu.
Şirket sözcüsüne göre ihlal, yazılım hataları ve sistem yapılandırması gibi etkenlerin birleşiminden kaynaklandı. The Business Times'a göre saldırı oltalama, bağlantıya tıklama veya bir üçüncü taraf sistemi üzerinden değil, doğrudan SPH Media'ya yapıldı.
Hangi bilgiler açığa çıktı
Açığa çıkan bilgiler ağırlıkla e-posta adreslerinden, ayrıca bazı adlar, posta adresleri ve telefon numaralarından oluşuyor. Bu veriler şirket veritabanının yüzde 9'una karşılık gelirken, SPH Media etkilenen kişi sayısını açıklamadı. Ödeme kartı, finansal veya bankacılık bilgisi ile müşteri hesaplarına erişim olaydan etkilenmedi; şirketin haber siteleri ve abonelik hizmetleri çalışmaya devam etti.
The Straits Times'a göre bazı çalışan ve kurumsal müşteri e-posta adresleri de ihlalden etkilendi. İlgili kişilere şüpheli e-posta, mesaj ve aramalara karşı dikkatli olmaları söylendi.
Şirket ve Singapur kurumları ne yaptı
SPH Media etkilenen sistemleri güvenceye aldığını, dış siber güvenlik ve adli bilişim uzmanlarını devreye aldığını, yazılım hatalarını düzelttiğini ve sistem yapılandırmalarını güncellediğini açıkladı. Şirket ayrıca çevre savunmalarını ve izlemeyi güçlendirdiğini, yapay zekâ destekli saldırıları daha iyi tespit edecek önlemler geliştirdiğini belirtti.
SPH Media olayı Kişisel Verileri Koruma Komisyonu (PDPC), Singapur Siber Güvenlik Ajansı (CSA), Bilgi İletişim Medya Geliştirme Kurumu (IMDA) ve polise bildirdi. IMDA ve PDPC soruşturma yürütürken SPH Media'dan etkiyi sınırlamasını ve kök nedeni belirlemesini istedi. CSA gelişmeleri izliyor; kurumların ortak açıklamasında halkın oltalama ve dolandırıcılık girişimlerine karşı dikkatli olması istendi.
Türkiye açısından
Olayın Türkiye'deki kişileri etkilediğine dair bir bilgi bulunmuyor. E-posta adresi, ad ve telefon numarası gibi bilgiler tek başına hassas görünmese de hedefli oltalama mesajlarında kullanılabiliyor; SPH Media ve Singapur kurumlarının uyarıları da bu riske işaret ediyor. Türkiye'de benzer bir veri ihlali yaşandığında süreç KVKK kapsamında Kişisel Verileri Koruma Kurulu'na bildiriliyor.
Kaynaklar
- CNA, SPH Media hit by cyberattacks; says no customer financial data or access exposed, 10 Kasım 2026
- The Straits Times, SPH Media hit by cyberattacks; no payment card details or financial information compromised, 10 Kasım 2026
- The Business Times, SPH Media hit by data breach affecting 9% of its database, 10 Kasım 2026
- Lianhe Zaobao, SPH Media hit by cyberattacks, data leaked; customers' financial information unaffected
Kapak görseli: «Singapore Press Holdings Headquarters 20230725 173420», ZKang123, Wikimedia Commons, CC BY-SA 4.0 (kırpıldı, 1200x675).