Otel ve tatil köyü zinciri Wyndham, bir güvenlik araştırmacısının bulduğu hata sonrasında müşteri kişisel bilgilerine erişim sağlayan bir siber güvenlik olayını kabul etti.
What Security bünyesindeki araştırmacı Wyndham'ın Android uygulamasının kaynak kodunda gömülü parola buldu. Bu parola, Salesforce üzerinde barındırılan iç şirket veritabanına erişim sağlıyordu.
Veritabanında neler vardı
Araştırmacının bulgularına göre bu kimlik bilgisi üzerinden müşteri adları, e-posta adresleri ve Wyndham üye numaraları açıkta kaldı. Veritabanında ayrıca müşterilerin uygulamada parola girmeden oturumda kalmasını sağlayan oturum belirteci kayıtları ile Wyndham'a ait belge ve dosyalar yer alıyordu.
TechRadar raporuna göre, açıkta kalan oturum belirteçlerinin geçerliliğini koruması durumunda kötü niyetli kişiler parola bilmeden hesaplara erişim sağlayabilir. Açıkta kalan kişisel verilerin hedefli oltalama mesajları için kullanılabileceği belirtiliyor.
Araştırmacı veritabanında çok sayıda kayıt bulunduğunu ancak kaç müşteri kaydının açıkta kaldığını kesin olarak belirleyemediğini aktardı. Wyndham'ın sadakat programında yaklaşık 129 milyon kayıtlı üye bulunmasına rağmen, olaydan etkilenen kişi sayısı açıklanmadı.
Parola uygulamanın içinde nasıl kaldı
Parola ve kimlik bilgilerinin herkese açık yazılıma gömülmesi durumu, uygulamanın kopyasına sahip herkesin parolayı çıkarıp ilgili sunucuya erişebilmesi sebebiyle tehlikeli bulunuyor. Bu tür açıklar çoğunlukla en yüksek önem derecesiyle puanlanıyor.
Araştırmacı, iki hafta içinde ikinci kez benzer bir bulguya imza attı. Daha önce Applebee's uygulamasında da müşteri verisi açığa çıkaran neredeyse aynı bir açık bulmuştu. Her iki olayda da çözümlenmiş uygulama kodunu hızla tarayan yapay zekâ araçlarından yararlandı.
Wyndham ne dedi, ne açıklamadı
Wyndham'da güvenlik açığı bildirmenin bir yolu olmadığını belirten araştırmacı, şirkete ulaşmak için TechCrunch'tan yardım istedi. TechCrunch'ın Wyndham siber güvenlik ekibiyle temas kurmasından kısa süre sonra, açıktaki kimlik bilgisi iptal edilerek veritabanına erişim kapatıldı.
Bir Wyndham sözcüsü, ekibin sorunu gidermek için adımlar attığını belirterek, «Güvenlik ekiplerimiz herhangi bir yetkisiz erişime dair kanıt bulmadı» açıklamasını yaptı. Wyndham siber güvenlik direktörü ise araştırmacıların olası güvenlik sorunlarını bildirebileceğini söyledi ancak şirketin bir güvenlik açığı bildirim programı kurup kurmayacağını açıklamadı.
Wyndham keşiften önce veritabanına erişilip erişilmediğini belirleyecek teknik imkânı olup olmadığını açıklamadı. Ayrıca müşterileri bilgilendirip bilgilendirmeyeceği, ABD Menkul Kıymetler ve Borsa Komisyonu'na bildirim yapıp yapmayacağı, parolanın uygulamada ne kadar süre kaldığı ve kalıcı düzeltmeyi nasıl yayımlayacağı açıklanmadı.
Türkiye açısından
Mobil uygulamalara gömülü parola, bulut veritabanlarını dışarıya açan yaygın bir hata türü olarak biliniyor. Otel zincirleri ve sadakat programları gibi yüksek miktarda veri tutan hizmetler için bu durum veri ifşası riskini büyütüyor.
Türkiye'de KVKK, veri sorumlusunun ihlali öğrenmesinden itibaren 72 saat içinde Kurul'a bildirim yapmasını öngörüyor. Olaydan Türkiye'deki müşterilerin etkilenip etkilenmediği açıklanmadı.
Kaynaklar
- TechCrunch, Hotel giant Wyndham exposed customer data after app security lapse, 9 Kasım 2026
- TechRadar, Wyndham confirms it exposed hotel customer data after expert finds flaw in app security, 10 Kasım 2026
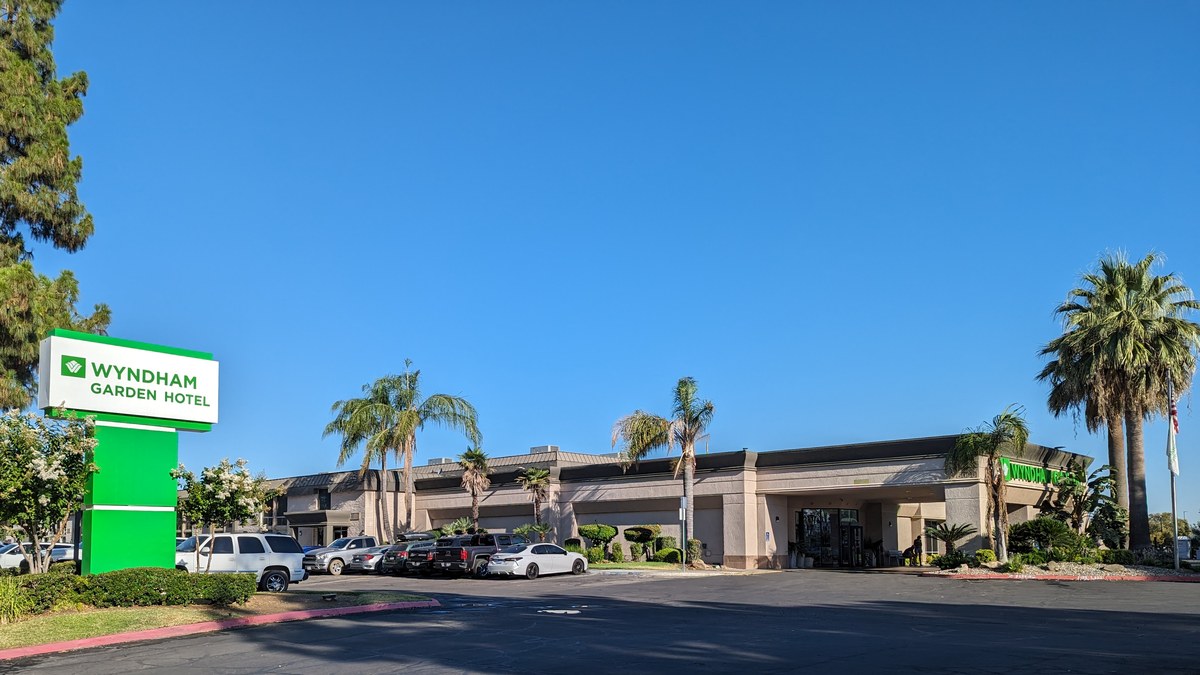
Kapak görseli: «Wyndham Garden Hotel Fresno CA», G. Edward Johnson, Wikimedia Commons, CC BY 4.0 (kırpıldı, 1200x675).