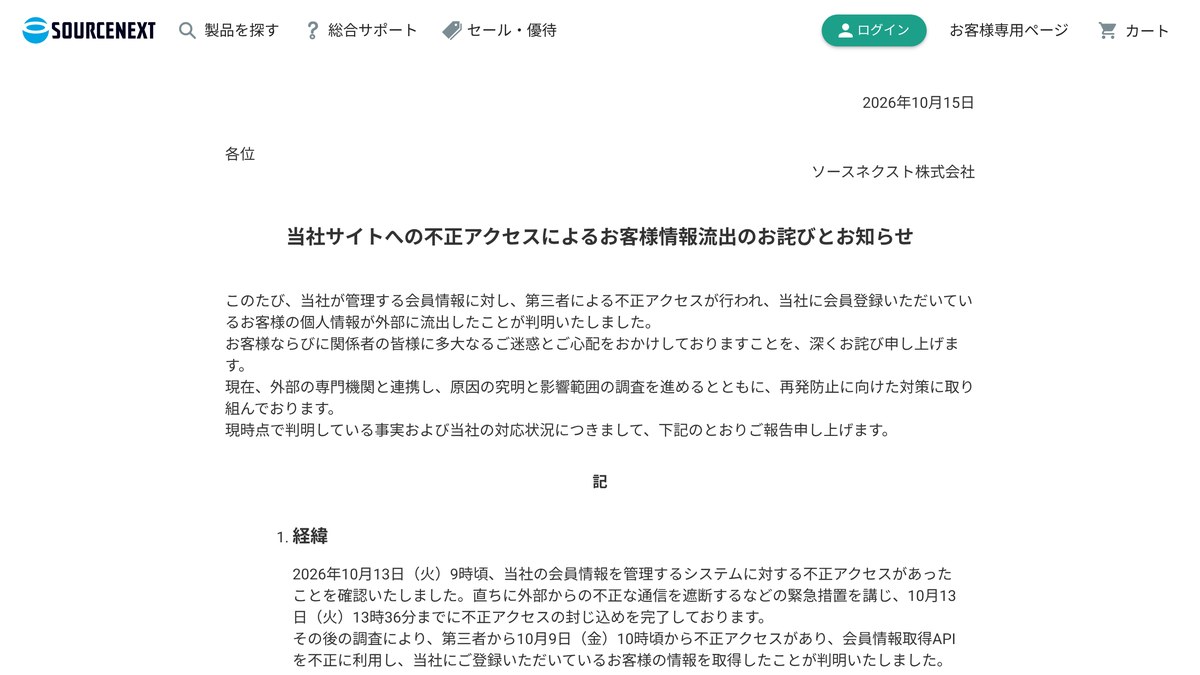
Japon yazılım şirketi SourceNext, üye bilgilerine yetkisiz erişildiğini ve yaklaşık 22,5 milyon kayıtlı müşterinin kişisel bilgilerinin dışarı sızdığını 15 Ekim 2026'da duyurdu. Şirket, saldırıya uğrayan ortamda tutulmayan kredi kartı bilgilerinin sızıntı kapsamında yer almadığını açıkladı.
Şirkete göre saldırgan, üye bilgilerini almak için kullanılan bir API'yi (sistemlerin birbirinden veri çektiği arayüz) kötüye kullandı. Kayıtlar, Japonya saatiyle 9 Ekim 2026 Cuma günü saat 10.00 civarından itibaren çekilmeye başlandı. Şirket sızıntıyı 13 Ekim 2026 Salı günü Japonya saatiyle 09.00 civarında fark etti ve dışarıdan gelen yetkisiz trafiği keserek aynı gün saat 13.36'ya kadar erişimi durdurdu. Şirket, bu saatten sonra yeni bir yetkisiz erişim görülmediğini açıkladı.
Hangi bilgiler sızdı?
SourceNext'e göre sızmış olabilecek kayıt sayısı 22.519.960. Şirketin paylaştığı listede şu bilgiler yer alıyor:
- E-posta adresi ve hesap parolası
- Ad, soyad ve okunuşu
- Adres, telefon ve faks numarası
- Cinsiyet ve doğum tarihi
- Şirket adı, departman ve unvan
- Abone olunan hizmetler, kayıt ve giriş tarihleri gibi sistem bilgileri
Şirket, listenin sızmış olabilecek bilgilerin tamamı olduğunu, her müşterinin bütün bilgilerinin sızmadığını ve kapsamın kayıt durumuna göre değiştiğini belirtti. Duyuruda parolaların sistemde nasıl saklandığı belirtilmiyor. Şirket, üye kaydında kimlik belgesi kopyası istemediğini de açıkladı.
Kullanıcılar için alınan önlemler
Güvenlik açığını kapattığını bildiren SourceNext, sızıntı kapsamındaki parolaları sıfırladı; kullanıcılardan girişte yeni parola belirlemelerini istiyor. Şirket, aynı e-posta ve parola kombinasyonunu başka platformlarda kullanan müşterilerine oradaki parolaları da değiştirme çağrısı yaptı; şirket adına gelebilecek sahte e-posta, SMS veya aramalara karşı oltalama uyarısında bulundu.
Kapsamda, 13 Ekim 2026 saat 13.36'ya kadar SourceNext'e kayıt olmuş müşteriler bulunuyor. Şirket, etkilenmiş olabilecek kişilere 15 Ekim'den itibaren e-posta gönderiyor; e-postası kayıtlı olmayanlara posta yoluyla ulaşacak. Şirket, durumu 15 Ekim 2026'da Japonya Kişisel Bilgileri Koruma Komisyonu'na (PPC) aktardı ve 16 Ekim 2026'da yetkili polis karakoluna suç duyurusunda bulunacağını bildirdi. Şirket, olayı neden fark ettiği gün açıklamadığı sorusuna, önce zararı durdurmaya ve etki alanını belirlemeye öncelik verdiğini, olguları doğrulayıp ilgili kuruma bildirdikten sonra duyurduğunu yanıtladı.
ITmedia'nın Tokyo Shoko Research verilerine dayandırdığı habere göre olay, 2014 yılında Benesse Holdings bünyesinde gerçekleşen yaklaşık 35,04 milyonluk sızıntının ardından Japonya'daki halka açık şirketler arasında kaydedilen en büyük ikinci kişisel bilgi sızıntısı oldu. Japonya'da aynı gün Burger King Japonya da uygulamasındaki yaklaşık 11,2 milyon üye kaydına yetkisiz erişildiğini açıklamıştı.
Kaynaklar
- SourceNext Resmi Duyurusu (15 Ekim 2026)
- SourceNext Sık Sorulan Sorular (15 Ekim 2026)
- ITmedia Business Online (15 Ekim 2026)
- NHK (15 Ekim 2026)
- Sankei (15 Ekim 2026)
Kapak görseli (temsili): SourceNext'in 15 Ekim 2026 tarihli resmi duyurusu, ekran görüntüsü (© SourceNext; 1200×675 uyarlandı).
Sık sorulan sorular
Kredi kartı bilgileri sızıntıdan etkilendi mi?
Hayır. SourceNext, kredi kartı verilerinin yetkisiz erişime uğrayan sistemde saklanmadığını ve sızıntı kapsamı dışında kaldığını açıkladı.
Kullanıcıların hangi adımları atması gerekiyor?
Şirket mevcut parolaları sıfırladığı için kullanıcıların hesaplarına girerken yeni parola oluşturması gerekiyor. Aynı şifreyi başka sitelerde kullananların bu hesaplarındaki parolaları da güncellemesi ve olası sahte iletilere karşı dikkatli olması öneriliyor.