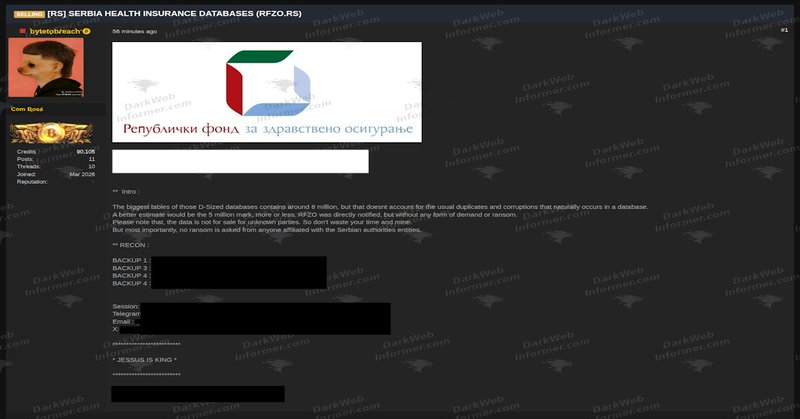
Sırbistan’ın ulusal sağlık sigortası kurumu RFZO’ya ait olduğu öne sürülen veritabanları, yeraltı forumlarında “bytetobreach” rumuzuyla paylaşıldı. Kullanıcı, materyali beş ayrı dosya aynasına yüklediğini yazdı. Böyle dağıtım, silinmeyi zorlaştırmak için sık kullanılan bir yöntemdir.
Ulusal sağlık sigortası kayıtları ad, kimlik numarası, sigorta statüsü ve sağlık hizmeti geçmişi gibi hassas alanlar içerir. Bu tür veri bir kez dışarı çıkarsa dolandırıcılık, kimlik hırsızlığı ve hedefe yönelik oltalama kampanyaları için yıllarca kullanılabilir.
Paylaşımın RFZO sistemlerinden geldiği, dosyaların güncel olduğu veya tüm sigortalı nüfusu kapsadığı bağımsız olarak kanıtlanmış değil. Devlet kurumları bu tür iddialarda çoğu zaman önce iç denetim açar, ardından kamuoyuna sınırlı bilgi verir.
Bölgesel sağlık kurumlarına yönelik sızıntılar son yıllarda arttı. Saldırganlar, özel şirketlerden daha yavaş yama yapılan ve daha geniş vatandaş kaydı tutan kamu sistemlerini tercih ediyor. Sırbistan örneği de bu eğilimin parçası olarak izleniyor.


