Kişisel Verileri Koruma Kurumu (KVKK), Haşema Tekstil Turizm Malz. ve Amb. San. Ticaret Ltd. Şti. tarafından yapılan veri ihlali bildirimini yayımladı. Kurumun açıklamasına göre ihlal 95 bin 857 müşteriyi etkiledi.
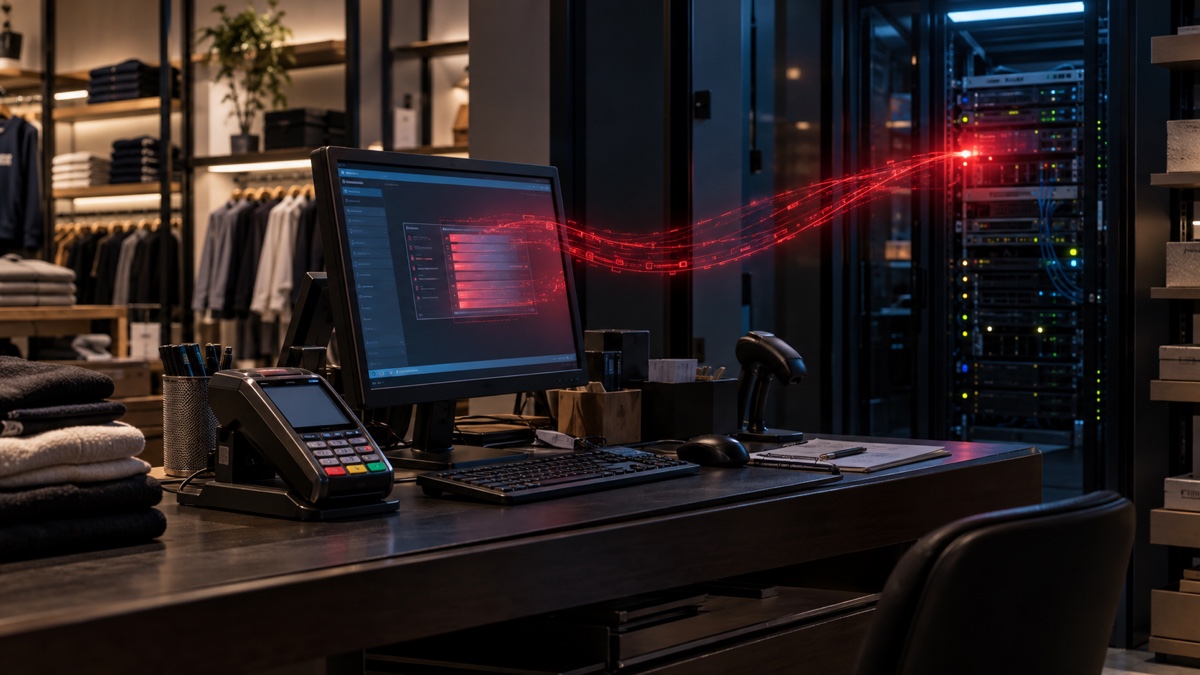
Bildirimde, şirkete ait verilerin bulunduğu veri işleyen sistemlerindeki bir sunucuya yetkisiz erişim sağlandığı belirtildi. Erişimin, sunucuda kullanılan üçüncü taraf bir yazılım kütüphanesindeki güvenlik açığının istismar edilmesiyle gerçekleştiği açıklandı. İhlal, veri işleyenin 10 Eylül 2026 tarihinde şirkete bildirim yapmasıyla tespit edildi.
Etkilenen veri türleri ad, soyad, e-posta adresi, açık adres, telefon numarası ve hash'lenmiş kullanıcı giriş bilgileri olarak sıralandı. KVKK açıklaması, hash'leme yönteminin ayrıntısını, saldırganın sistemde ne kadar süre kaldığını veya verilerin başka bir yerde yayımlanıp yayımlanmadığını belirtmiyor.
İnceleme devam ediyor. Müşterilerin özellikle şirket adını kullanan sahte e-posta, SMS ve aramalara karşı dikkatli olması; aynı parolayı başka hizmetlerde kullanıyorlarsa bu parolaları değiştirmesi ve hesaplarında çok faktörlü doğrulamayı etkinleştirmesi yararlı olacaktır. Hash'lenmiş giriş bilgilerinin etkilenmiş olması, parolanın açık metin olarak sızdığı anlamına gelmez; risk kullanılan hash yöntemi ve parola gücü gibi henüz açıklanmayan ayrıntılara bağlıdır.
Kaynaklar
Sık sorulan sorular
Haşema veri ihlalinde kaç kişi etkilendi?
KVKK açıklamasına göre ihlal 95 bin 857 müşteriyi etkiledi.
Hangi kişisel veriler etkilendi?
Ad, soyad, e-posta adresi, açık adres, telefon numarası ve hash'lenmiş kullanıcı giriş bilgileri etkilendi.
İhlal nasıl gerçekleşti?
Veri işleyen sistemlerindeki bir sunucuda kullanılan üçüncü taraf yazılım kütüphanesindeki güvenlik açığının istismar edilmesiyle yetkisiz erişim sağlandı.
İhlal ne zaman tespit edildi?
Veri işleyenin 10 Eylül 2026 tarihinde şirkete bildirim yapmasıyla tespit edildi.
Hash'lenmiş giriş bilgileri parolanın açık metin sızdığı anlamına gelir mi?
Hayır. Hash'lenmiş giriş bilgilerinin etkilenmiş olması, parolanın açık metin olarak sızdığı anlamına gelmez; risk kullanılan hash yöntemi ve parola gücü gibi henüz açıklanmayan ayrıntılara bağlıdır.