İsviçreli çevrim içi pazar yeri Ricardo, yaklaşık 890 bin kullanıcı hesabına ait ad, posta adresi ve telefon numarası bilgilerine yetkisiz erişildiğini açıkladı. Ricardo'nun bağlı olduğu SMG Swiss Marketplace Group'un 9 Ekim 2026'da yayımladığı basın bültenine göre, kurumsal hesaplarda şirket adı da açığa çıktı; e-posta adresleri ve parolalar ise etkilenmedi.
Güvenlik açığı giderildi, resmi bildirimler yapıldı
Ricardo, sunucularındaki şüpheli etkinliği 7 Ekim 2026'da fark etti ve sistemlerini korumak için derhal teknik önlemler aldı. Şirket, yetkisiz erişime yol açan güvenlik açığının tamamen kapatıldığını ve ardından yapılan incelemede yaklaşık 890 bin kullanıcı hesabına ait kişisel verilerin açığa çıktığının belirlendiğini duyurdu.
Etkilenen kullanıcıları doğrudan bilgilendirmeye başlayan platform, yasal zorunluluk kapsamında İsviçre Federal Veri Koruma ve Kamuya Açıklık Komiseri'ne (EDÖB) resmi bildirimde bulundu. Şirket ayrıca polise suç duyurusunda bulunacağını ve durumu İsviçre Federal Siber Güvenlik Ofisi'ne (BACS) aktaracağını açıkladı.
Sözcüden dolandırıcılık uyarısı
SMG sözcüsü, İsviçre kamu yayıncısı SRF ile haber ajansı AWP'ye yaptığı açıklamalarda, açığa çıkan verilerin hiçbir zaman serbestçe erişilebilir durumda bulunmadığını ve olayın şu ana kadar bir şantaja ya da fidye talebine yol açmadığını belirtti. Suç duyurusunun bilinmeyen kişiler hakkında yapılacağını ifade eden sözcü, failleri belirleme görevinin kolluk ve savcılık makamlarında olduğunu vurguladı.
Şirket sözcüsü, kullanıcılara beklenmedik mektup gönderilerine, telefon aramalarına ve kredi kartı bilgisi, banka ya da İsviçre'de yaygın kullanılan mobil ödeme uygulaması Twint'e ait giriş bilgileri gibi hassas verileri talep eden SMS ya da WhatsApp mesajlarına karşı dikkatli olmaları uyarısında bulundu.
Açığın ayrıntıları ve etkilenen kişi sayısı açıklanmadı
SMG Swiss Marketplace Group'un portföyünde Ricardo'nun yanı sıra tutti, anibis, ImmoScout24, Homegate ve AutoScout24 gibi platformlar da bulunuyor; şirketin bülteni yalnız Ricardo'yu konu alıyor. Güvenlik açığının teknik türü, nerede yer aldığı, yetkisiz erişimin ne zamandır sürdüğü ve kim tarafından gerçekleştirildiği açıklanmadı. Ayrıca yaklaşık 890 bin kullanıcı hesabının kaç farklı gerçek kişiye ve kaç kurumsal hesaba denk geldiği ya da verilerin başka bir mecrada satışa çıkarılıp çıkarılmadığı konusunda bilgi paylaşılmadı.
SRF, Tages-Anzeiger ve AWP de haberlerinde yaklaşık 890 bin hesap rakamını verdi ve hesap parolaları ile e-posta adreslerinin etkilenmediğini aktardı. Ayrı bir olayda, İsviçre'de federal yönetim çalışanlarının emeklilik kasası Publica bir yazılım tedarikçisine düzenlenen saldırı sonucu veri sızıntısı yaşandığını 8 Ekim 2026'da doğrulamıştı.
Kaynaklar
- SMG Swiss Marketplace Group — Ricardo fixes security vulnerability affecting user data (9 Ekim 2026)
- SRF — Online-Marktplatz gehackt: «Keine Erpressung» – Ricardo meldet Datenleck bei 890'000 Konten (9 Ekim 2026)
- SRF — Online-Marktplatz gehackt: Ricardo meldet Datenleck bei 890'000 Konten (9 Ekim 2026)
- Tages-Anzeiger — Ricardo: Daten von 890'000 Konten gehackt (9 Ekim 2026)
- finanzen.ch (AWP) — SMG: 890'000 Ricardo-Nutzerkonten von Sicherheitslücke betroffen (9 Ekim 2026)
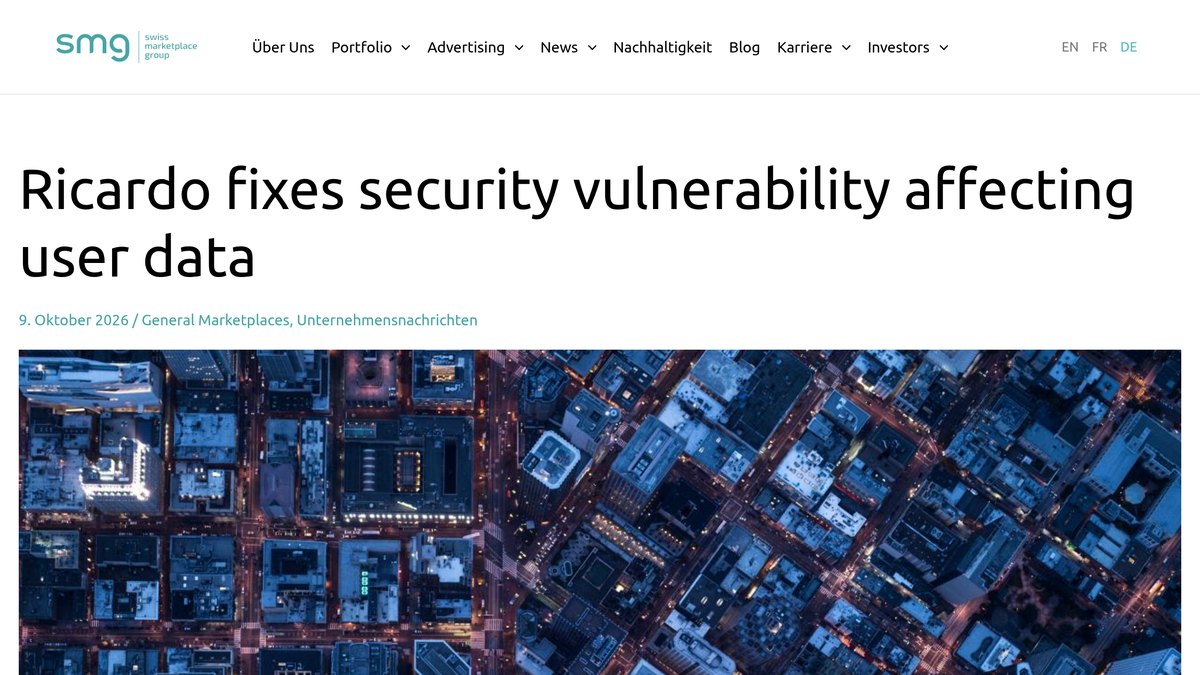
Kapak görseli: SMG Swiss Marketplace Group'un «Ricardo fixes security vulnerability affecting user data» başlıklı basın bülteninin 9 Ekim 2026 akşamı aldığımız ekran görüntüsü.