Japonya'daki market zinciri Lawson'ı işleten Lawson, Inc., hesap hizmeti Lawson ID'ye yapılan yetkisiz erişimde 2.155.345 kayıtta e-posta adresi ve ad-soyad bilgisinin sızdığını açıkladı. Şirketin 8 Ekim 2026'da yayımladığı resmi duyuruya göre, mevsimlik kampanya ürünlerinin önceden sipariş edilip ödendiği Lawson App Reservation hizmetinde de 26 kayıtta ad-soyad, telefon numarası ve kredi kartı numarasının bir kısmı sızdı.
Sızan veriler ve etkilenen kayıtlar
Şirketin uygulamalarını ve web servislerini kullanmak için açılan hesap altyapısı olan Lawson ID'deki 2.155.345 kaydın tamamında e-posta adresi ile ad-soyad bilgisi yer alıyor. Kullanıcılar hesapları üzerinden çekiliş ya da hediye başvurusu gibi işlemlerde ek bilgi paylaştıysa, bu kayıtlara bağlı cinsiyet, telefon numarası, adres ve e-bülten tercih bilgileri de sızıntı kapsamına girdi. 2,15 milyonu aşkın kaydın kaçında bu ek verilerin yer aldığı ve etkilenen gerçek kişi sayısı ise şirket tarafından açıklanmadı.
Lawson App Reservation tarafında sızan 26 kayıtta ad-soyad ve telefon numarasının yanı sıra kredi kartı numarasının bir kısmı da bulunuyor. Sızan kısmi kart numarasının hangi haneleri kapsadığı duyuruda belirtilmedi.
Yetkisiz erişim ve tespit süreci
Lawson'ın 7 Ekim 2026'da yürüttüğü incelemede, Lawson ID altyapısına 12-14 Eylül 2026 tarihleri arasında, Lawson App Reservation sistemine ise 17 Eylül 2026'da yetkisiz erişim sağlandığı saptandı. Şirket, bu olayların haricinde başka bir yetkisiz erişimin ya da sistemlere zararlı yazılım bulaşmasının bulunmadığını doğruladı.
Şirketin açıklamasına göre olay, Lawson uygulamasıyla bağlantılı bir sistemin kötüye kullanılmasından kaynaklandı. Normal şartlarda uygulama içindeki verileri yalnızca kullanıcının kendisine göstermek amacıyla devreye alınan güvenlik mekanizmasına üçüncü bir taraf yetkisiz erişti ve veriler bu kanal üzerinden sızdı. Erişimi gerçekleştiren kişi veya gruplar ile mekanizmanın teknik olarak nasıl aşıldığı ise paylaşılmadı.
Alınan önlemler ve müşterilere yapılan bildirimler
Olay ortaya çıktıktan sonra şüpheli erişim kaynakları engellendi ve Lawson App Reservation işlevi geçici olarak durduruldu. Lawson uygulamasında müşterilere yönelik bilgilendirme yayımlanırken, sızıntıdan etkilenen kullanıcılara lawson_id@mailservice.lawson.jp adresinden tek tek e-posta gönderilmeye başlandı. Şirket, Japonya Kişisel Bilgilerin Korunması Komisyonu dahil ilgili resmi kurumlara bildirimde bulundu.
Şirket şu ana kadar verilere bağlı herhangi bir kötüye kullanım ya da ikincil zarar tespit edilmediğini bildirdi. Tekrarı önlemek için izleme düzeninin, sistem güvenlik tedbirlerinin ve olay müdahale yapısının güçlendirileceğini belirten Lawson, rezervasyon hizmetini ekim ayı ortasında yeniden açmayı planlıyor; açılış şirket internet sitesinden duyurulacak. Lawson ID kullanıcılarının ise hesaplarına kayıtlı iletişim adreslerine gelebilecek şüpheli e-posta, SMS ve aramalara karşı dikkatli olmaları istendi.
NHK World, Lawson'la birlikte başka Japon şirketlerinin de son günlerde veri sızıntısı bildirdiğini aktardı. Daha önce de skyticket işletmecisi Adventure Inc.'in 14 milyon müşteri kaydına ve JR East ile Bookoff'un ayrı ayrı 6'şar milyon müşteri kaydına ilişkin sızıntı açıklamaları da kamuoyuna yansımıştı.
Kaynaklar
- Lawson — 第三者による不正アクセスに伴う個人情報漏えいに関するお詫びとお知らせ (8 Ekim 2026)
- Nikkei — ローソンに不正アクセス、個人情報約215万件漏洩 (8 Ekim 2026)
- INTERNET Watch — ローソン、不正アクセスによる215万件超の個人情報漏えいが判明 (8 Ekim 2026)
- ITmedia — ローソン、215万件の個人情報漏えい (9 Ekim 2026)
- NHK World — More Japanese companies report personal data breaches (9 Ekim 2026)
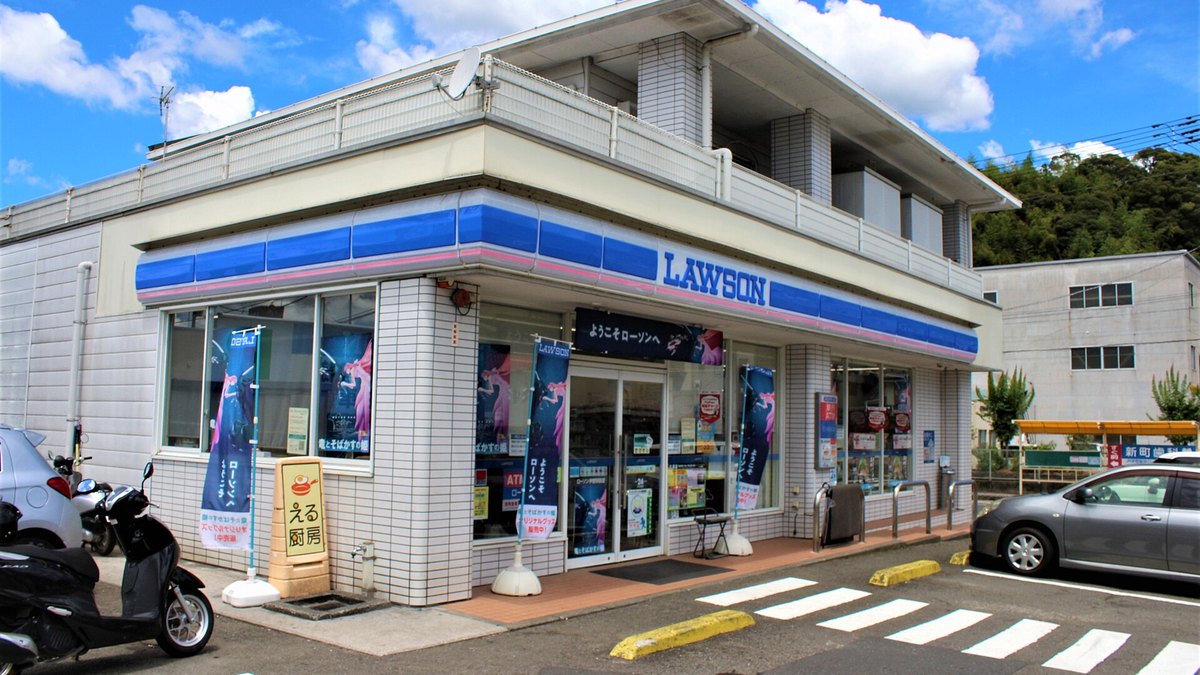
Kapak fotoğrafı: Rsa / Wikimedia Commons, CC BY-SA 3.0 (Japonya'nın Kochi bölgesindeki Ino İstasyonu önünde bir Lawson mağazası; 7 Ağustos 2021, temsili; 1200×675 kırpıldı).