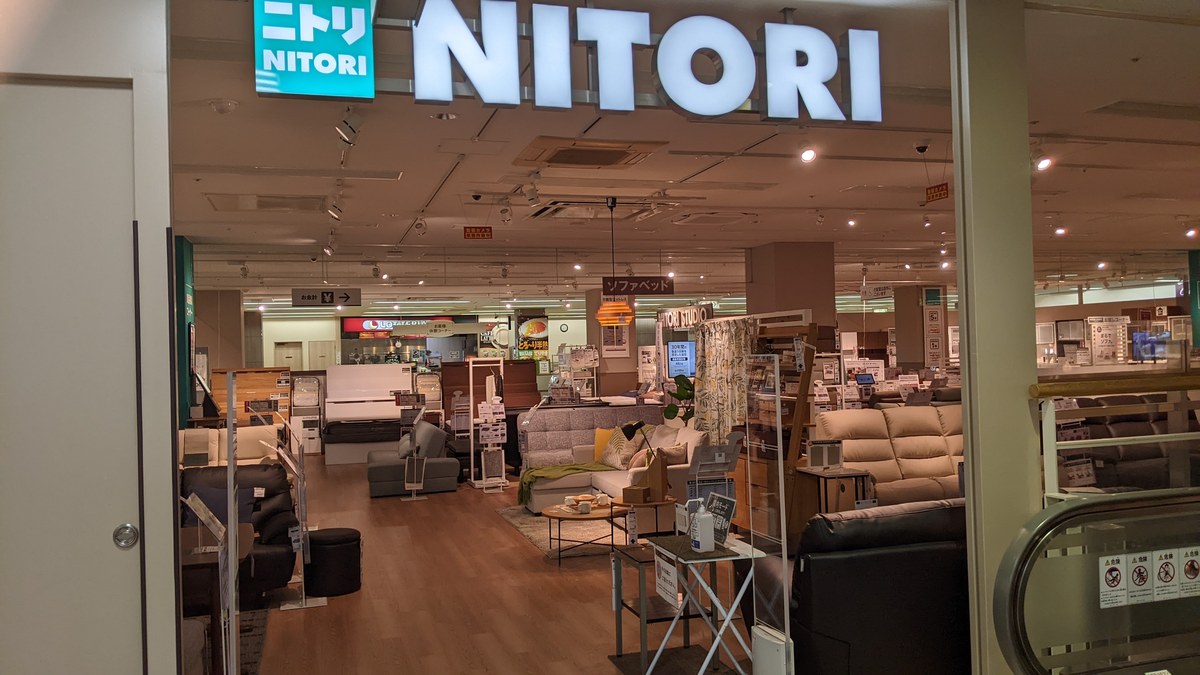
Japonya merkezli mobilya ve ev eşyası perakendecisi Nitori Holdings, yönettiği bir sisteme 6 Kasım 2026'da üçüncü bir tarafın yetkisiz erişim sağladığını tespit ettiğini 9 Kasım 2026 tarihinde duyurdu. Şirket açıklaması, BleepingComputer ve ITmedia bilgilerine göre şimdiye kadarki incelemede sunuculardaki 37,62 milyona kadar kişisel veri kaydının dışarı sızmış olabileceği değerlendiriliyor.
BleepingComputer'a göre «Japonya'nın IKEA'sı» olarak da anılan Nitori; Japonya'da 879, Çin, Güney Kore, Tayvan, Tayland, Singapur ve Hong Kong'da ise 219 mağaza işletiyor ve yıllık 5,8 milyar dolar gelir elde ediyor. Şirket açıklaması ve BleepingComputer aktarımına göre log analizi ile veri eşleştirmesi sürdükçe etkilenen kapsam ve kayıt sayısı değişebilir; bilgilerin bileşimi de müşteriden müşteriye farklılık gösteriyor.
Ne zamandan beri içerideydi
Nitori açıklaması, The Star ve BleepingComputer'a göre şirket erişimi tespit eder etmez engelledi ve dış uzmanlarla incelemeye başladı. Log analizi, üçüncü tarafın 6 Kasım'dan önce, ekim ortası ile ekim sonu arasında sisteme erişmiş olabileceğine işaret ediyor.
Nitori sözcüsü 11 Kasım'da BleepingComputer'a yaptığı açıklamada dış siber güvenlik uzmanlarıyla çalıştıklarını, fidye yazılımının işin içinde olup olmadığı dahil olayın nedenini araştırdıklarını ve etkilenen müşteri sayısını henüz belirlemediklerini söyledi. Sisteme nasıl girildiği ve kullanılan zayıf nokta açıklanmadı.
Hangi bilgiler etkilendi
BleepingComputer ve Nitori açıklamasına göre sızıntı olasılığı taşıyan veriler hem bireysel hem de kurumsal müşterileri kapsıyor:
- Bireysel üye ve alışveriş yapanlarda: üyelik numarası, ad soyad, e-posta, posta adresi, telefon, doğum tarihi ve cinsiyet
- Kurumsal üyelerde: üyelik numarası, şirket adı, departman adı, temsilci adı, şirket adresi ve telefonu ile irtibat kişilerinin adı, e-posta adresi ve telefonu
- Çevrim içi siparişlerde: Nitori Net ve e-ticaret pazar yerlerindeki resmî Nitori mağazası sipariş bilgileri
Şirket açıklamasına ve BleepingComputer'a göre kayıtlı üyelerin hesap parolaları ile kredi kartı bilgileri bu olaydan etkilenmedi. Etkilenenler yalnız kayıtlı üyelerle sınırlı kalmadı; üye olmadan sipariş veren müşteriler de kapsamda yer alıyor.
Önlemler ve uyarı
BleepingComputer ve Nitori açıklamasına göre şirket saldırgan erişimini hemen engelledi, zayıf noktaları giderdi ve tehdit izlemeyi güçlendirdi. Japonya Kişisel Bilgileri Koruma Komisyonu ile polisi bilgilendiren Nitori, etkilenen müşterilere e-posta veya postayla doğrudan ulaşacağını belirtti.
Şirket, sızmış olabilecek bilgilerin sahte e-posta, oltalama (phishing) ve şüpheli telefon aramalarında kötüye kullanılabileceği uyarısını paylaştı. Nitori; kendisini, kargo firmalarını veya e-ticaret pazar yerlerini taklit eden mesajlara karşı tedbirli olunmasını isterken, müşterilerden parola, kredi kartı numarası veya PIN kodunu e-posta ya da telefonla hiçbir zaman istemediğini bildirdi.
Türkiye açısından
Nitori'nin Türkiye'de mağazası bulunmuyor. Bununla birlikte ad, adres, telefon ve sipariş bilgileri gibi parola veya kart verisi içermeyen kayıtlar bile hedefli oltalama ve dolandırıcılık girişimleri için kullanılabiliyor; şirket de sahte e-posta ve telefon aramalarına karşı uyarıda bulundu.
Kaynaklar
- Nitori Holdings - 当社システムへの不正アクセスによる個人情報漏えいの可能性に関するお詫びとお知らせ (9 Kasım 2026)
- BleepingComputer (10-11 Kasım 2026)
- ITmedia NEWS - ニトリに不正アクセス、最大3762万件の個人情報流出の可能性 法人会員も対象に (9 Kasım 2026)
- The Star (9 Kasım 2026)
Kapak görseli: «Nitori Life Kadoma», Mr.ちゅらさん, Wikimedia Commons, CC BY-SA 4.0 (kırpıldı, 1200x675).