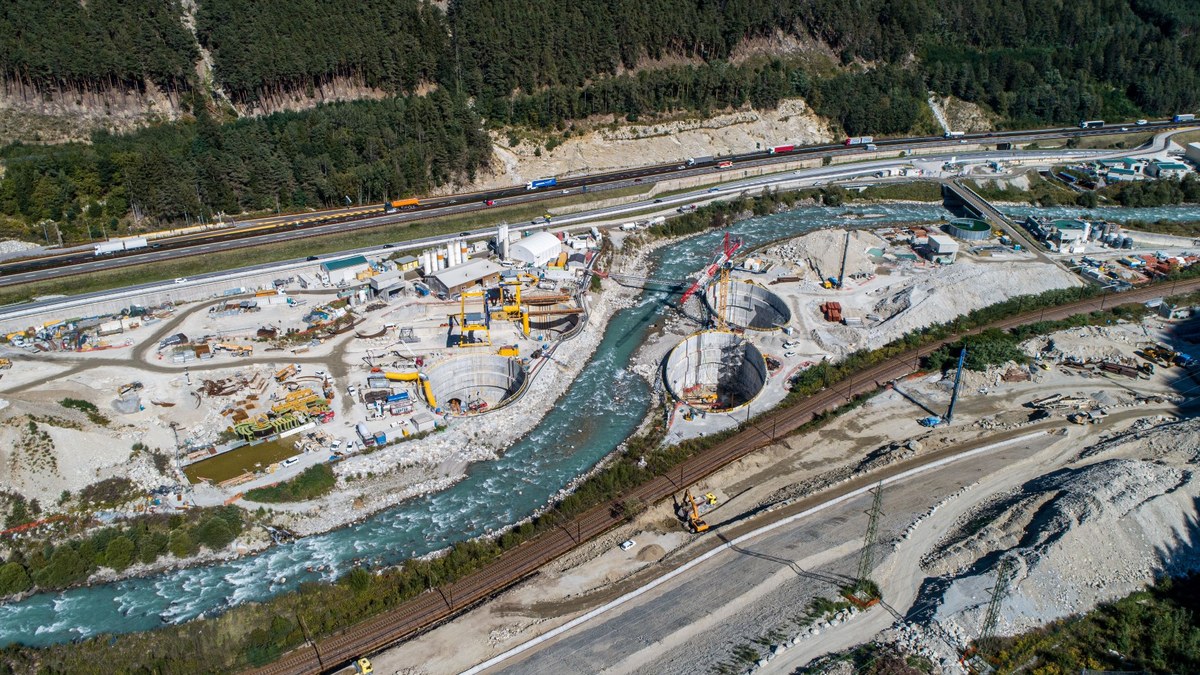
Münih-Verona demiryolu hattının parçası olan Brenner Baz Tüneli'ni inşa eden BBT SE, 17 Ekim 2026'daki hedefli siber saldırı ve veri hırsızlığı sonrasında saldırganların fidye istediğini 9 Kasım 2026'da doğruladı. ORF Tirol, Tiroler Tageszeitung ve t-online'ın aktardığına göre şirket, saldırganların 812 GB veri bulunan bir sunucuya eriştiğini bildirdi. Avusturya'daki Innsbruck ile İtalya'nın Güney Tirol bölgesindeki Franzensfeste arasında uzanan yaklaşık 11,7 milyar euroluk projenin 2034'te hizmete girmesi planlanıyor.
Saldırı nasıl oldu, ne alındı
BBT SE'ye göre saldırı yalnızca İtalyan yüklenicilerle veri alışverişi için kullanılan ve dış veri paylaşımına açık sunucuyu etkiledi. Mevcut bilgilere göre iç bilgi teknolojileri sistemleri olaydan etkilenmedi. Etkilenen sunucu ağdan ayrıldı, bilgi teknolojileri güvenlik protokolleri devreye alındı ve dış siber güvenlik uzmanlarına adli analiz başlatıldı.
İtalyan BBT ortaklığının başı Umberto Lebruto ise Rai Tagesschau'ya yaptığı açıklamada, saldırıya uğrayan sunucunun Innsbruck'taki bir ofiste yer aldığını, hem internete hem de iç şirket ağına bağlı olduğunu söyledi. Lebruto, saldırının 17 Ekim Cumartesi günü sertifikalı e-posta (PEC) üzerinden geldiğini belirtti.
BBT SE'ye göre sunucudan alınan dosyalar teknik ve idari belgelerden oluşuyor; ihale belgeleri ile ölçüm ve topoğrafya verileri dahil olmak üzere büyük bölümü zaten kamuya açık bulunuyor. İlgili İtalyan yükleniciler bilgilendirilirken, mevcut bilgilere göre Avusturyalı yükleniciler olaydan etkilenmedi. Şirket, inşaatın ve operasyonların aksamadığını, inşaatın ve ileride işletilecek demiryolunun güvenliğinin hiçbir zaman tehlikeye girmediğini kaydetti.
Fidye talebi ve şirketin tavrı
BBT SE, fidye talebinin yetkili soruşturma makamlarına bildirildiğini, süren soruşturma nedeniyle talebin içeriği hakkında bilgi veremeyeceğini ifade etti. ORF Tirol'e göre şirket fidye talebine karşılık vermedi ve saldırganların ileride kendisiyle temas kurma girişimlerini de makamlara bildireceğini açıkladı.
Lebruto, üçüncü taraflardan edindiği bilgiye göre saldırganların birkaç milyon dolar istediğini, ancak ayrıntıları doğrulayamayacağını dile getirdi. BBT SE'ye göre verilerin yayımlandığı şimdiye kadar tespit edilmedi. Şirket; İtalya Ulusal Siber Güvenlik Ajansı (CSIRT Italia), Posta ve Siber Güvenlik Polisi ile veri koruma otoritesini bilgilendirdi. Olayla ilgili soruşturma sürüyor.
Fail kim
Saldırının failinin kimliği resmî olarak doğrulanmadı ve BBT SE fail hakkında herhangi bir açıklama yapmadı.
Türkiye açısından
Büyük ölçekli kritik altyapı projelerinde yüklenicilerle veri alışverişi için internete açık tutulan sunucular siber saldırı hedefi olabiliyor. Bu sunuculardaki verilerin çoğu kamuya açık belgelerden oluşsa bile saldırganlar erişilen dosyalar üzerinden kurumlara fidye baskısı kurabiliyor.
Kaynaklar
- ORF Tirol, Lösegeldforderung für gestohlene Daten, 9 Kasım 2026
- t-online, Cyberangriff auf Brenner-Basistunnel, Kasım 2026
- Rai Tagesschau, «800 Gigabyte Daten gestohlen», Kasım 2026
- Tiroler Tageszeitung, Cyberattacke auf Basistunnel, 9 Kasım 2026
Kapak görseli: «Brenner Base Tunnel Eisackunterquerung», BBT SE, Wikimedia Commons, CC BY-SA 4.0 (kırpıldı, 1200x675).