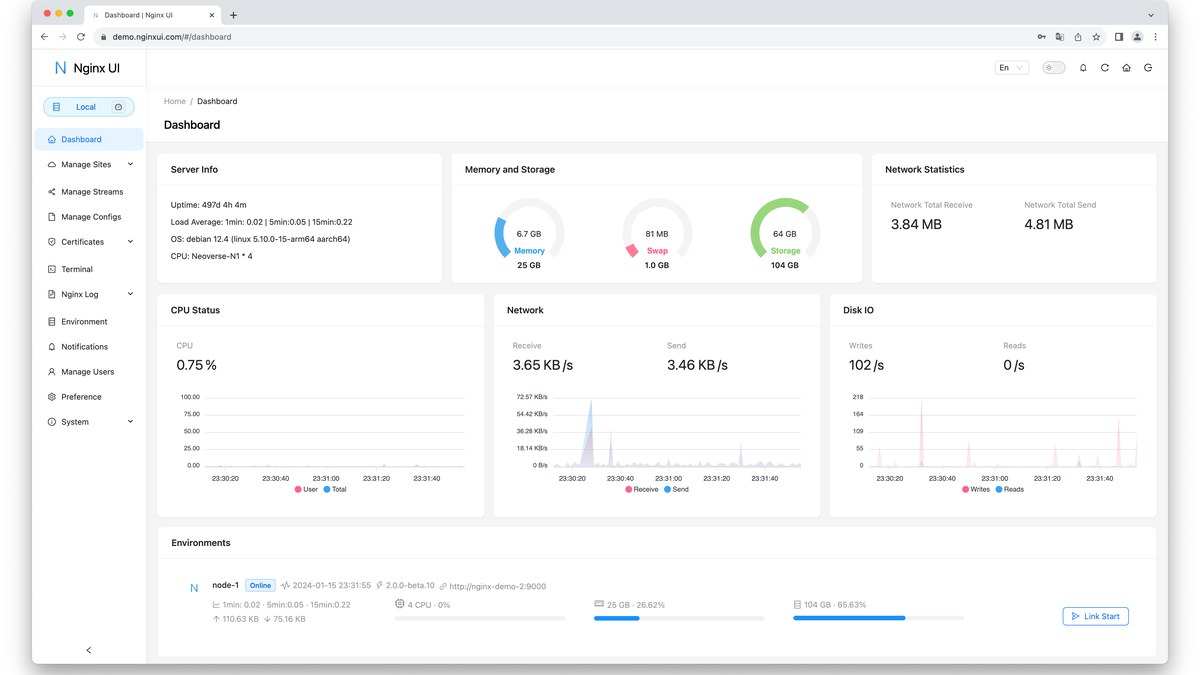
Siber Güvenlik Başkanlığı, Nginx yönetim arayüzü Nginx UI’daki 2 güvenlik zafiyeti için TR-26-1296 kodlu bildirim yayımladı ve projenin GitHub güvenlik danışmalarına işaret etti.
Nginx UI, Nginx sunucuları için geliştirilen web tabanlı bir yönetim arayüzü olarak kullanılıyor. Başkanlık, 12 Ekim 2026'da paylaştığı bildirimde mevcut açıklar nedeniyle hedef sistemlerin siber saldırganlar tarafından hedef alınabileceğini aktardı.
Bildirilen açıklar ve tavsiyeler
Duyuruda CVE-2026-107809 ve CVE-2026-107810 kodlu iki ayrı güvenlik zafiyeti listelendi. Siber Güvenlik Başkanlığı, yayımlanan teknik dokümanların incelenmesini ve sistemlerde gerekli güncellemelerin ivedilikle uygulanmasını önerdi.
Bildirimde etkilenen sürümler ile yama ayrıntılarına doğrudan yer verilmezken, ayrıntılar için projenin resmi güvenlik danışma sayfasına işaret edildi.
Kaynaklar
Kapak görseli: Nginx UI / GitHub (0xJacky), AGPL-3.0 (proje ekran görüntüsü; 16:9 kırpıldı).