İspanya LaLiga kulübü Levante UD, sistemlerini hedef alan dış bir siber saldırıyı doğruladı; kulübe göre üyelerin ve kombine kart sahiplerinin, oyuncuların ve çevrimiçi mağaza müşterilerinin kişisel verileri etkilenmiş olabilir. Olay 30 Eylül 2026'da, sistemleri izleme yöntemi güncellenirken tespit edildi. Valensiya merkezli kulüp resmî duyuruyu 9 Ekim 2026'da internet sitesinde yayımladı. Kulübün incelemesine göre olay dış bir saldırıyla bağlantılı. Kulüp, saldırıda sistemlere yasa dışı yollarla girilmiş olabileceğini ve verilerin gizliliğinin tehlikeye girdiğini açıkladı.
Levante UD, duyurunun yayımlandığı tarih itibarıyla kişisel verilerin kötüye kullanıldığına ya da sistemlerden dışarı çıkarıldığına dair bir bulgu olmadığını ve incelemenin sürdüğünü açıkladı. Kulüp olayı yasaların gerektirdiği şekilde İspanya Veri Koruma Ajansı AEPD'ye bildirdi. Kulüp, etkilenen kişi sayısını açıklamadı.
Hangi veriler etkilenmiş olabilir
Kulübün açıklamasına göre ad ve soyadı, İspanya kimlik numarası DNI ya da yabancılar kimlik numarası NIE, doğum tarihi, adres, e-posta adresi ve telefon numarası gibi iletişim bilgileri etkilenmiş olabilir. Ödeme araçları hariç ekonomik ya da finansal veriler de etkilenmiş olabilir. Reşit olmayan kişilere ait veriler, sağlık verileri ve biyometrik şablon verileri de olası etkilenen veriler arasında yer alıyor. Biyometrik şablon, bir kişiyi bedensel özelliklerinden tanımak için kullanılan dijital kayıt anlamına geliyor. Kulüp bu verilerin hangi amaçla tutulduğunu açıklamadı.
Kulübün aldığı önlemler
Kulübe göre etkilenen bütün sunucular hemen engellendi. Bu sunuculara internetten uzaktan erişim kapatıldı; sunucular artık yalnız kulübün iç ağından ve sistem ekibinin VPN bağlantısından yönetilebiliyor. Farklı sistemlerdeki kullanıcı parolaları değiştirildi ve girişlerde iki aşamalı doğrulama zorunlu hâle getirildi. İki aşamalı doğrulama, girişte parolanın yanında telefona gelen kod gibi ikinci bir adım istenmesi anlamına geliyor. Yedeklerin bulunduğu depolama alanına ve internete açık yönetim hizmetlerine internetten erişim kapatıldı, erişim bilgileri değiştirildi ve yedekler şifrelendi. Kanıtlar korunuyor ve barındırma hizmeti sağlayıcısından istenenler de dahil kayıtlar inceleniyor. Kulüp iç güvenlik politikalarını da gözden geçiriyor. Veri koruma yönetim sistemini güncelleyen kulüp, bunun için veri korumada uzman dış firmalarla anlaştı ve dışarıdan bir veri koruma görevlisi görevlendirdi.
Kulübün uyarısı ve önerileri
Kulüp, verilerin niteliği nedeniyle etkilenenlerin oltalama girişimleriyle karşılaşabileceği uyarısında bulundu. Oltalama, kişileri kandırıp bilgi ya da parola almaya çalışan sahte mesajlara verilen ad. Levante UD, şüpheli iletilere dikkat edilmesini, WhatsApp, SMS ya da e-postayla gelen şüpheli mesajlara yanıt verilmemesini ve kaynağı bilinmeyen bağlantılara tıklanmamasını önerdi. Kulüp ayrıca hesap parolalarının yılda en az bir kez değiştirilmesini tavsiye etti. Levante UD, telefonla ya da e-postayla hiçbir zaman parola veya gizli bilgi istemeyeceğini hatırlattı. Kulüp yaşanan aksaklık için özür diledi ve yeni bilgi edindiğinde bunu etkilenenlere bildireceğini duyurdu.
Basındaki yansıması
AS, 10 Ekim 2026'da kulübün duyuruyu üyelere ve kombine kart sahiplerine ilettiğini yazdı. Marca da kulübün duyurusunu 10 Ekim 2026'da haberleştirdi. Levante-EMV ise 11 Ekim 2026'da kulübün olası etkilenen kişi sayısını açıklamadığını yazdı.
Neler bilinmiyor
Saldırının kim tarafından ve nasıl yapıldığı açıklanmadı. Kaç kişinin etkilendiği ve hangi kişinin hangi verisinin etkilendiği duyuruda yer almıyor. Verilerin sistem dışına çıkarılıp çıkarılmadığı doğrulanmadı; kulübe göre buna dair bulgu bulunmuyor.
Kulüp yeni bir açıklama yaptıkça haber güncellenecek.
Kaynaklar
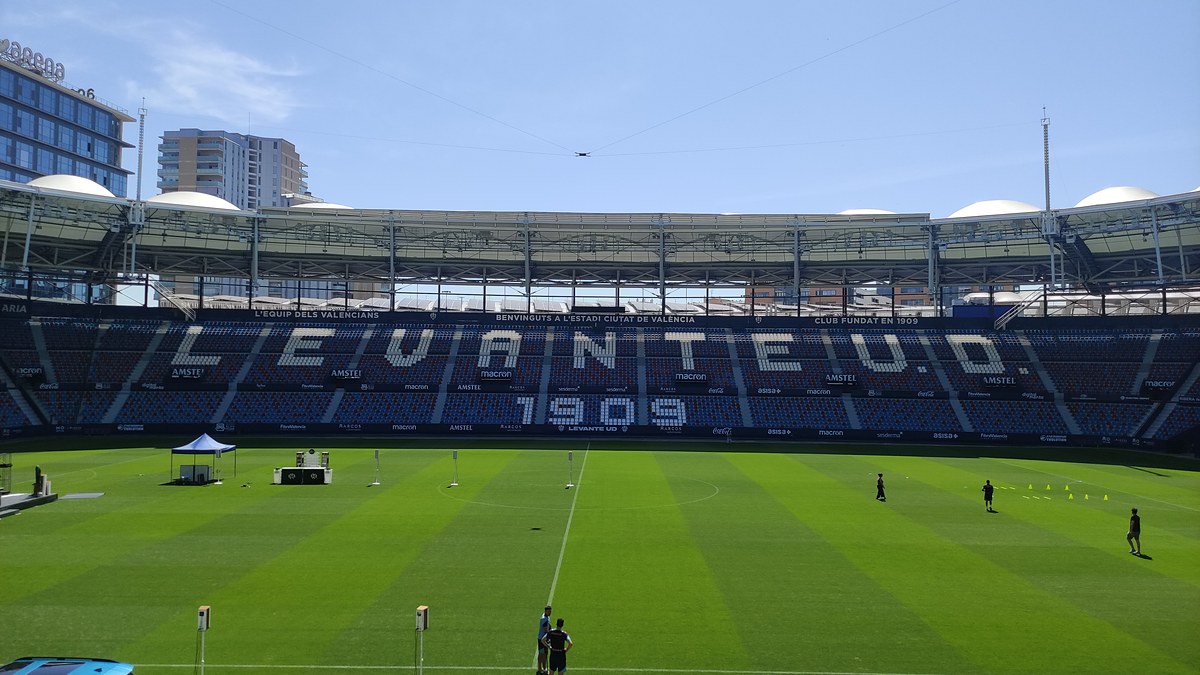
Kapak görseli (temsili): Levante UD'nin stadı Estadi Ciutat de València. Fotoğraf: Francesc Fort / Wikimedia Commons, CC BY-SA 4.0; 1200×675 için kırpıldı.