Kişisel Verileri Koruma Kurumu (KVKK) 7 Ekim 2026'da 17 veri ihlali duyurusu yayımladı. Duyurulara göre Procat Teknoloji, Procatcx, PCX ve PCT adlı dört şirketin sistemleri 30 Eylül 2026'da, dosyaları şifreleyerek kullanılamaz hale getiren fidye yazılımı saldırısına uğradı. 4 Race, D Elektronik ve GIG Sigorta ise çağrı merkezi ya da ses kaydı hizmeti aldıkları şirketlerin siber saldırıya uğradığını bildirdi. Listede Ortadoğu Holding ve Dodo Brands International da yer alıyor.
Duyurular, şirketlerin ve kurumların Kişisel Verileri Koruma Kurulu'na yaptığı veri ihlali bildirimlerini özetliyor. Kurul bildirimlerin ilan edilmesine karar verdi; her duyuruda incelemenin sürdüğü belirtiliyor. Yıldız Teknik Üniversitesi (YTÜ) dışında hiçbir duyuruda etkilenen kişi sayısı yer almıyor.
Procat şirketleri
Procat Teknoloji, Procatcx, PCX ve PCT'nin neredeyse aynı metinli bildirimlerine göre şirketlerin sistemlerine 30 Eylül 2026'da fidye yazılımı saldırısı düzenlendi; ihlal aynı gün tespit edildi. Duyurular Kurul'un 2026/2206 (Procat Teknoloji), 2026/2207 (Procatcx), 2026/2205 (PCX) ve 2026/2204 (PCT) sayılı kararlarıyla ilan edildi. Etkilenmiş olabilecek veriler arasında çalışanların performans değerlendirmeleri, eski tip nüfus cüzdanı suretlerindeki bilgiler dahil insan kaynakları özlük bilgileri ve iş başvurusu yapanların özgeçmişleri var. Çağrı merkezi hizmetleri kapsamındaki çağrı detay kayıtları ve çağrı ses kayıtları da bu veriler arasında. Bildirimlere göre çağrı detay kayıtları, başka bir kişisel veriyle eşleştirilmemiş arayan ya da aranan telefon numaralarından oluşuyor. Dört bildirimde de verilerin dışarı aktarıldığına dair henüz bir tespit olmadığı ve incelemenin sürdüğü belirtiliyor; etkilenen kişi ve kayıt sayısı henüz kesin olarak belirlenemedi.
4 Race, D Elektronik ve GIG Sigorta
4 Race ve D Elektronik, çağrı merkezi hizmeti aldıkları veri işleyen sistemlerine siber saldırı düzenlendiğini ve verilerin şifrelenerek erişilemez hale getirildiğini bildirdi. Veri işleyen, şirket adına kişisel veri işleyen hizmet sağlayıcıyı ifade ediyor. Durum, 30 Eylül 2026'da veri işleyen sistemlerinde hizmet kesintisi yaşanınca fark edildi. Duyurular Kurul'un 2026/2211 (4 Race) ve 2026/2212 (D Elektronik) sayılı kararlarıyla ilan edildi. Etkilenen veriler arasında çağrı detay kayıtlarındaki telefon numaraları, çağrı tarihi ve süresi, görüşmelerde söylenen ad, soyad ve kimlik doğrulama için sorulan bilgiler, talep ve şikâyet içerikleri ile çağrı ses kayıtları bulunuyor. Bildirimlere göre ses kayıtları, görüşmenin içeriğine göre doğum tarihi ve T.C. kimlik numarası gibi bilgileri de içerebiliyor. Görme engelli üyelere destek de çağrı merkezinden verildiği için sınırlı sayıda görüşmede engellilik durumuna ilişkin beyan bulunabilir. İlk incelemelerde verilerin dışarı aktarıldığına dair bulguya rastlanmadı; ancak yetkisiz erişim ihtimali tamamen dışlanamıyor ve kesin sonuç adli bilişim incelemesiyle netleşecek.
GIG Sigorta ise teknolojik altyapı, sesli yanıt sistemi (IVR) kurulumu ve ses kayıtlarının arşivlenmesi için hizmet aldığı veri işleyenin siber saldırıya uğradığını bildirdi; durum 30 Eylül 2026'da tespit edildi. Kurul'un 2026/2195 sayılı kararıyla ilan edilen duyuruya göre 1 günlük ses kaydı verisi şifrelendi ve 161 çağrıya ait ses kaydına erişilemiyor. Müşterilerin kimlik, iletişim ve işlem verileri etkilendi; erişimi yeniden sağlama çalışmaları sürüyor.
Ortadoğu Holding, Medikalyapı ve Gür Grup
Ortadoğu Holding, Medikalyapı ve Gür Grup'un aynı kalıpla yazılmış bildirimlerine göre ihlal 3 Ekim 2026'da başladı ve aynı gün tespit edildi. Şirket sistemlerine dışarıdan erişilerek veriler şifrelendi ve erişime kapatıldı. Duyurular Kurul'un 2026/2216 (Ortadoğu Holding), 2026/2215 (Medikalyapı) ve 2026/2214 (Gür Grup) sayılı kararlarıyla ilan edildi. Bu üç duyuruda fidye yazılımı ifadesi geçmiyor; şirketlerin birbiriyle bağlantılı olup olmadığı da belirtilmiyor. Ortadoğu Holding ve Medikalyapı'da çalışanlar, kullanıcılar ve müşteriler etkilendi; etkilenen veri kategorileri lokasyon, özlük, hukuki işlem, risk yönetimi, finans, mesleki deneyim, pazarlama ile görsel ve işitsel kayıtlar. Gür Grup'ta ise çalışanlar ve kullanıcılar etkilendi; veri kategorileri lokasyon, özlük ile görsel ve işitsel kayıtlar. Üç şirket de etkilenmiş olabilecek kişi sayısının tahmin edilemediğini bildirdi.
Dodo ve üç pizza şirketi
Dodo Brands International FZCO'nun bildirimine göre şirketin verilerinin bulunduğu sistemlere yetkisiz erişim sağlandı; ihlal 28 Eylül 2026'da tespit edildi. Müşterilerin ve çalışanların kimlik, iletişim, lokasyon, müşteri işlem ve finans bilgileri etkilendi; etkilenen kişi sayısını belirleme çalışmaları sürüyor. İlgili kişiler Dodo Pizza mobil uygulamasından bilgilendirilecek. Duyuru, Kurul'un 2026/2199 sayılı kararıyla ilan edildi. The Record'un 29 Eylül 2026 tarihli haberine göre Dodo Pizza, sistemlerine saldırı düzenlendiğini ve bazı müşteri bilgilerine erişilmiş olabileceğini açıklamıştı; KVKK duyurusu bu açıklamayla bağlantı kurmuyor.
Deniz Pizza, DDP Temizlik Pizza ve Smart Delivery Pizza'nın aynı kalıpla yazılmış bildirimlerine göre şirketlerin verilerinin bulunduğu veri işleyen sistemlerine yetkisiz erişim sağlandı. İhlal, Deniz Pizza ve Smart Delivery Pizza'da veri işleyenin 30 Eylül 2026'daki, DDP Temizlik Pizza'da ise 1 Ekim 2026'daki bildirimiyle tespit edildi. Üç duyuruda etkilenen veri kategorileri kimlik, iletişim, lokasyon, müşteri işlem ve finans bilgileri; etkilenen gruplar müşteriler ve çalışanlar. Kişi sayısını belirleme çalışmaları sürüyor. Duyurular Kurul'un 2026/2198 (Deniz Pizza), 2026/2197 (DDP Temizlik Pizza) ve 2026/2200 (Smart Delivery Pizza) sayılı kararlarıyla ilan edildi. Duyurularda veri işleyenin adı yer almıyor; KVKK bu üç şirketi Dodo ile ilişkilendirmiyor.
Monnalisa ve Hüşyar Tekstil
Monnalisa Bebek Giyim'in bildirimine göre şirket, 28 Eylül 2026'da başlayıp 29 Eylül 2026'da sona eren ve aynı gün tespit edilen bir fidye yazılımı saldırısına uğradı. Saldırının hangi yöntemle ve hangi güvenlik açığından yararlanılarak yapıldığı henüz belirlenemedi; teknik inceleme sürüyor. Dosyalar şifreyle kilitlendiği için etkilenen kişi sayısı verilemedi; etkilenen kişi grupları ve veri kategorileri de bildirimde belirtilmedi. Duyuru, Kurul'un 2026/2210 sayılı kararıyla ilan edildi.
Hüşyar Tekstil (barrelsandoil.com) bildirimine göre şirketin verilerinin bulunduğu veri işleyen sistemlerindeki bir sunucuya, kullanılan üçüncü taraf yazılım kütüphanesindeki bir güvenlik açığı istismar edilerek yetkisiz erişim sağlandı. Şirket durumu veri işleyenin 29 Eylül 2026'daki bildirimiyle öğrendi. Mağaza müşterilerinin adı, soyadı, posta adresi, e-posta adresi ve telefon numarası ile saklanan şifre değerleri, yönetim paneli kullanıcı hesapları ve bunların şifre değerleri etkilendi. Etkilenen kişi sayısı henüz tespit edilemedi. Duyuru, Kurul'un 2026/2213 sayılı kararıyla ilan edildi. KVKK'nın 30 Eylül 2026'da yayımladığı önceki duyurularda da üçüncü taraf yazılım kütüphanesindeki bir açığın istismar edildiği bir ihlal bildirimi yer almıştı.
Yıldız Teknik Üniversitesi
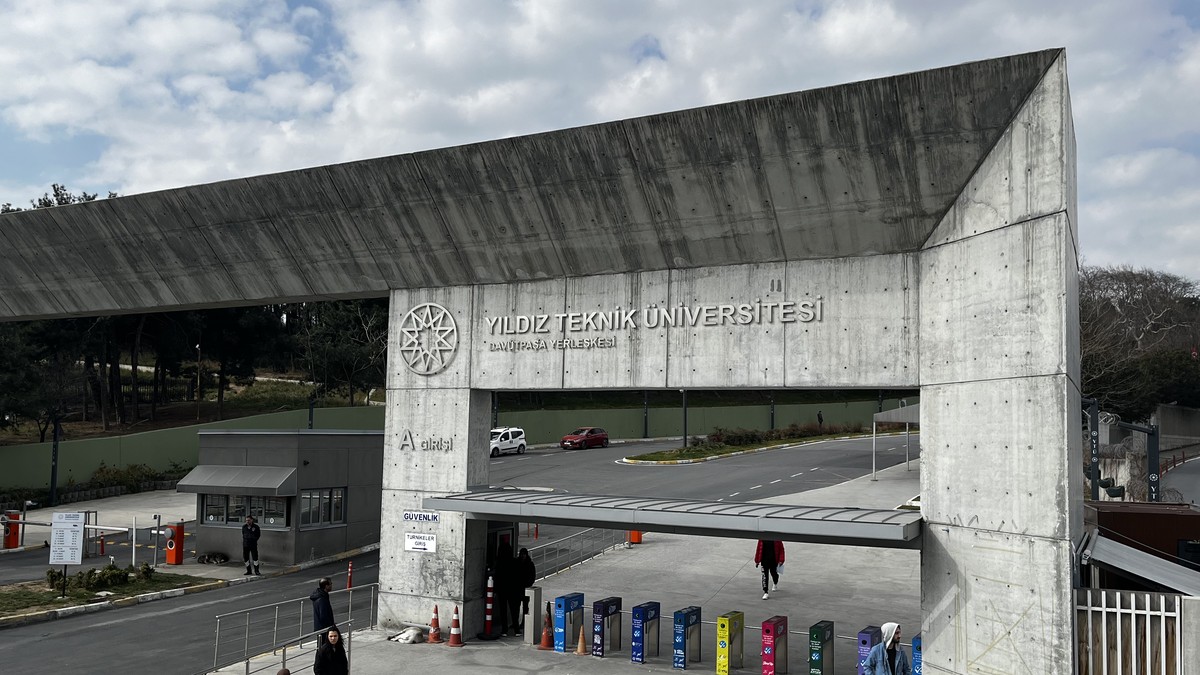
Yıldız Teknik Üniversitesinin bildirimine göre üniversitenin sanallaştırma altyapısı ve sunucuları 1 Ekim 2026'da fidye yazılımı saldırısından etkilendi. Mevcut kayıtlara göre yaklaşık 140 bin öğrenci ve 4 bin 500 personel etkilenmiş olabilir. Duyuru, Kurul'un 2026/2203 sayılı kararıyla ilan edildi. Ayrıntılar YTÜ'deki saldırıyla ilgili haberde yer alıyor.
Bildirim yükümlülüğü
6698 sayılı Kişisel Verilerin Korunması Kanunu'nun 12'nci maddesine göre işlenen kişisel veriler hukuka aykırı yollarla başkalarınca elde edilirse veri sorumlusu bunu en kısa sürede ilgili kişilere ve Kurul'a bildirmek zorunda. Kurul gerekirse bu bildirimi kendi internet sitesinde ilan edebiliyor.
Neler bilinmiyor
Duyurularda saldırıların arkasında kimin olduğu ve fidye talep edilip edilmediği yer almıyor. 4 Race, D Elektronik, GIG Sigorta, Hüşyar Tekstil ve üç pizza şirketinin hizmet aldığı veri işleyenlerin adı açıklanmadı. Verilerin dışarı aktarılıp aktarılmadığı Procat şirketleri, 4 Race ve D Elektronik için henüz netleşmedi; diğer duyurularda bu konuda bilgi yok. Kurul incelemelerinin sonucu da henüz belli değil.
Şirketler ya da Kurul yeni bilgi paylaşırsa haber güncellenecek.
Kaynaklar
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – Procat Teknoloji Danışmanlık Hizmetleri AŞ (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – Procatcx Operasyon Yazılım ve Danışmanlık Hizmetleri AŞ (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – PCX Operasyon Yazılım ve Danışmanlık Hizmetleri AŞ (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – PCT Yazılım Danışmanlık Telekomünikasyon Pazarlama Ticaret AŞ (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – 4 Race Teknoloji ve Yazılım AŞ (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – D Elektronik Şans Oyunları ve Yayıncılık AŞ (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – GIG Sigorta AŞ (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – Ortadoğu Holding AŞ (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – Medikalyapı Sağlık Yatırımları AŞ (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – Gür Grup İnşaat San. ve Tic. AŞ (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – Dodo Brands International FZCO (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – Deniz Pizza Restoranları ve Ticaret Ltd. Şti. (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – DDP Temizlik Pizza Gıda San. ve Tic. Ltd. Şti. (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – Smart Delivery Pizza Yemekçilik Ltd. Şti. (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – Monnalisa Bebek Giyim San. ve Tic. AŞ (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – Hüşyar Tekstil (barrelsandoil.com) (7 Ekim 2026)
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – Yıldız Teknik Üniversitesi (7 Ekim 2026)
- The Record — Russian pizza chain with 1,500 locations confirms cyberattack following hacker claims (29 Eylül 2026)
Kapak fotoğrafı (temsili): Lüksemburg'daki ILRES çağrı merkezi, Thomas Crépon / Wikimedia Commons, CC BY 4.0. Fotoğraftaki kişi ve şirketin haberdeki olaylarla ilgisi yoktur.