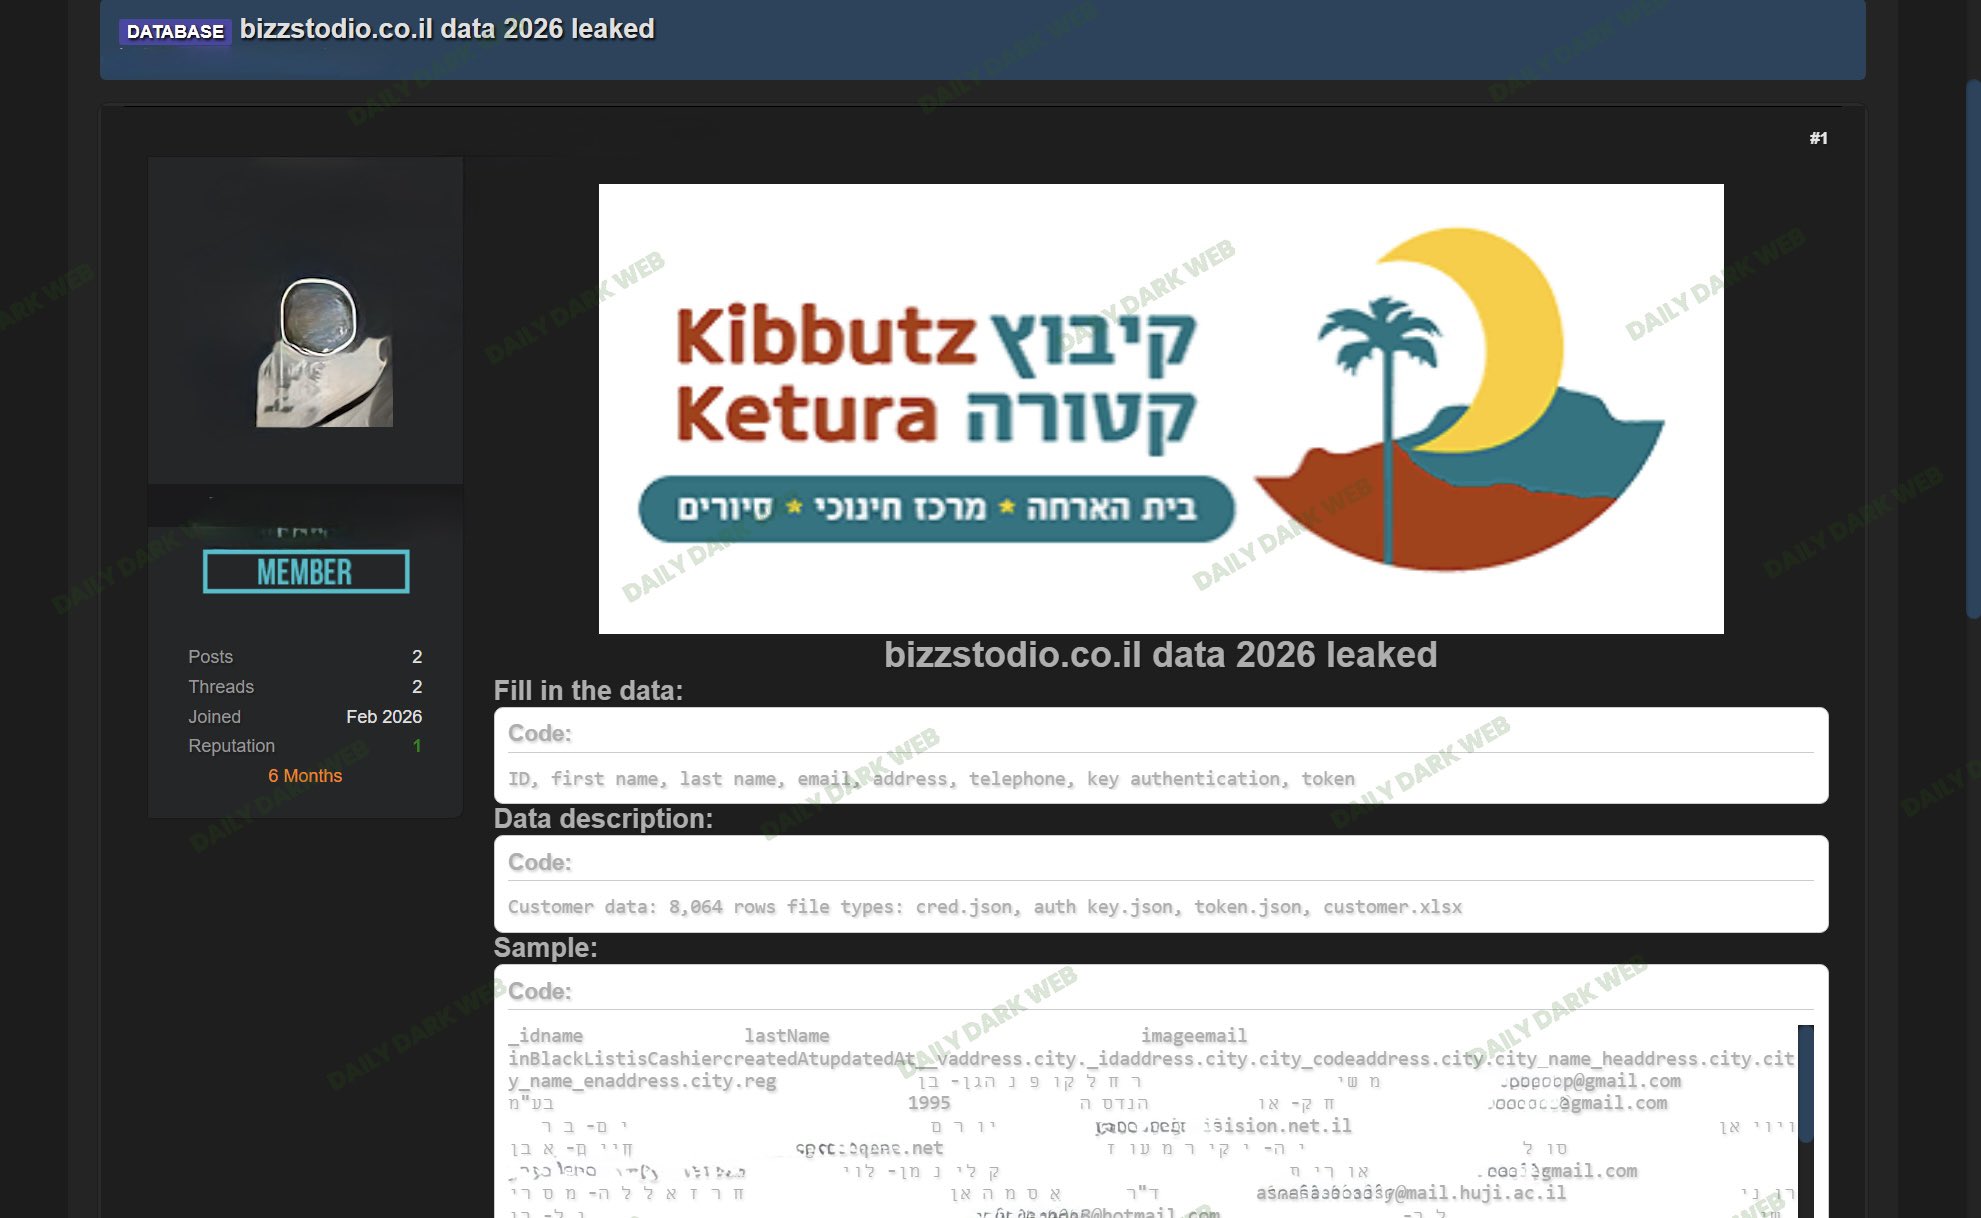
Bir tehdit aktörü, bizstudio.co.il adresine bağlı olduğunu öne sürdüğü bir veri kümesini yayımladı. Paylaşımda Kibbutz Ketura markası görünüyor. Aktör, 8.064 müşteri kaydı olduğunu; dosyalar arasında cred.json, auth_key.json, token.json ve customer.xlsx bulunduğunu yazdı.
Müşteri adı, e-posta ve telefon sızıntısı tek başına ağırdır. Kimlik doğrulama anahtarları ve jetonlar da varsa risk bir üst basamağa çıkar: saldırgan yalnızca kişileri rahatsız etmekle kalmaz, oturum açıp sistemi içeriden kullanmayı da deneyebilir.
Ekran görüntüsü, Kibbutz Ketura’nın üretim sisteminin kırıldığını tek başına kanıtlamaz. Anahtarların hâlâ geçerli olup olmadığı da belirsiz. Küçük kurumlar ve yerel işletmeler, marka görselinin çalınması ile gerçek ihlali ayırt etmekte zorlanır.
Bu ölçekteki sızıntılarda ilk iş, yayımlanan jetonları iptal etmek ve müşterilere doğrudan, sakin bir dille bilgi vermektir. Anahtar döndürülmeden yapılan “her şey kontrol altında” açıklaması, çoğu zaman ikinci dalga istismarı kolaylaştırır.


