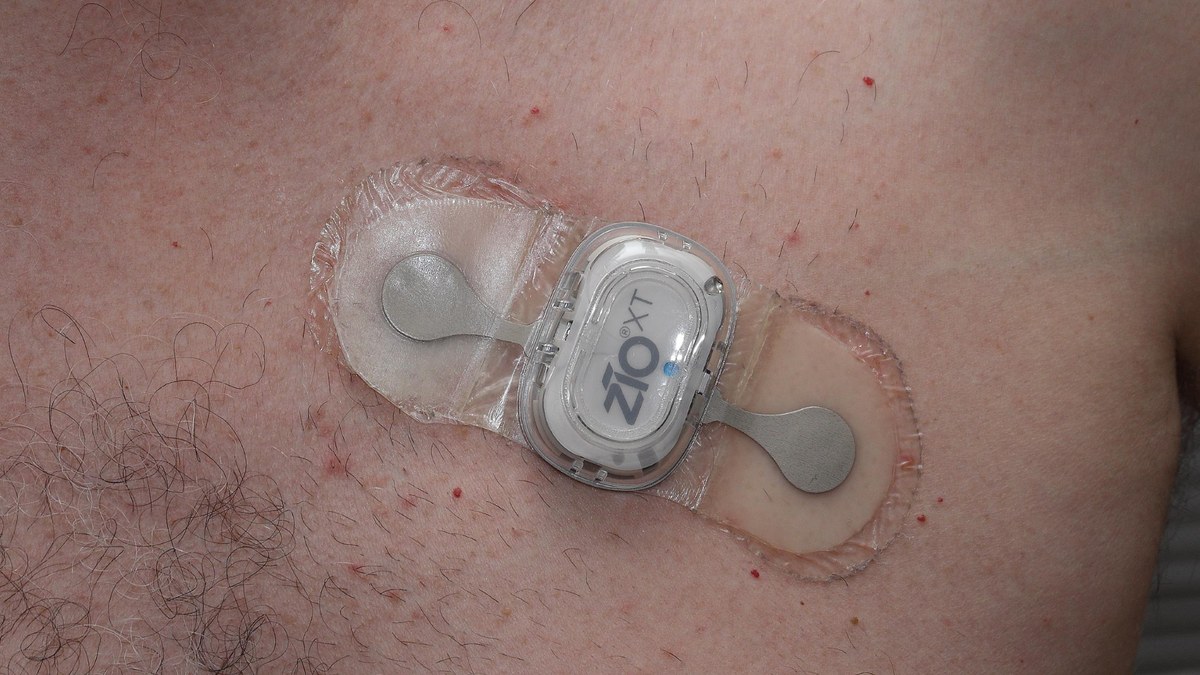
ABD merkezli dijital sağlık şirketi iRhythm Holdings (NASDAQ:IRTC), Zio giyilebilir kalp monitörü kullanıcılarını ilgilendiren Haziran 2026 tarihli siber olaya ilişkin 2 Ekim 2026 tarihinde bir güncelleme yayımladı. Şirket, üçüncü tarafça barındırılan iş uygulamalarında 3 Haziran–8 Haziran 2026 tarihleri arasında yetkisiz erişim ve veri indirme gerçekleştiğini doğruladı. Oregon Adalet Bakanlığı (Oregon DOJ) veri ihlali bildirim listesinde yer alan resmi kayda göre olaydan 8.179.772 kişi etkilendi.
Şirket İncelemesi ve Etkilenen Bilgiler
iRhythm, şüpheli hareketliliği yaklaşık 8 Haziran 2026 tarihinde tespit ettiğini açıkladı. Yürütülen adli bilişim incelemesi sonucunda, üçüncü taraf altyapılardaki sistemlerden bazı kurumsal verilerin dışarı aktarıldığı belirlendi. Etkilenen kayıtlar arasında hasta adları, adres, e-posta ve telefon gibi iletişim bilgileri, iRhythm hasta hesap numaraları, cihaz seri numaraları, sigorta numaraları, hizmet tarihleri ile doğum tarihleri bulunuyor.
iRhythm, finansal hesap veya kredi kartı bilgilerini bu sistemlerde saklamadığını, ürün ve klinik cihaz altyapıları ile hasta güvenliğinin olaydan etkilenmediğini bildirdi. Şirket şu ana kadar kimlik hırsızlığına dair bir kanıt görmediğini belirtti ve 2 Ekim 2026 itibarıyla etkilenen kullanıcılara resmi bildirim göndermeye başladı. Destek için hafta içi Doğu Zaman Dilimi (ET) 08:00–20:00 saatleri arasında çalışan 1-844-770-7175 numaralı çağrı merkezi devreye alındı. Şirket, 15 Haziran 2026 tarihli Form 8-K bildiriminde olayın maddi bir mali etki yaratmasının beklenmediğini beyan etmişti.
Oregon DOJ Kayıtları ve Belirsizlikler
Oregon Adalet Bakanlığı (Oregon DOJ) Tüketici Veri İhlali sisteminde 6 Ekim 2026 tarihinde yayımlanan bildirim raporunda, olayın gerçekleştiği tarih aralığı 3–8 Haziran 2026, bildirim başlama tarihi 2 Ekim 2026 ve etkilenen kişi sayısı doğrudan 8.179.772 olarak kayda geçti.
Şirket açıklamalarında küresel çaptaki toplam etkilenen kişi sayısına dair bağımsız bir toplam satırı yer almadı. Şirketin yayımladığı etkilenen veri listesinde klinik tanı veya ham EKG kaydı yok. Saldırgan grubu, ödeme talebi veya herhangi bir ödeme yapılıp yapılmadığı şirket metninde yer almıyor.
Kaynaklar
- iRhythm investor — cybersecurity incident update (2 Ekim 2026)
- GlobeNewswire — iRhythm update (2 Ekim 2026)
- Oregon DOJ — Consumer Data Breach listings
- iRhythm — Notice of Data Event
Kapak: iRhythm Zio XT yama — KamenG / CC BY-SA 4.0 (Wikimedia Commons). Temsili ürün görseli.