Türkiye'de WhatsApp kullanıcılarının bilgisi dışında ve kendi telefonlarında hiçbir kayıt görünmeden sık yazıştıkları kişilere IBAN içeren borç para mesajları gönderildiği aktarıldı. Gazeteci Ali Safa Korkut'un paylaştığı bu durum, İtalya'nın Torino kentindeki adli bilişim şirketi Forenser'ın benzer vakalarda güncel olmayan iPhone modellerinde Coruna adlı saldırı kiti izleri bulduğunu duyurmasıyla paralellik gösteriyor.
Türkiye'deki olayların hangi yöntemle gerçekleştirildiği, kullanıcıların işletim sistemi sürümleri ve vakaların Coruna saldırı kiti ile bir bağlantısının bulunup bulunmadığı teknik olarak doğrulanmadı. Türkiye'de kaç kullanıcının etkilendiği bilinmezken, konuya ilişkin resmi makamlardan ya da WhatsApp'ın çatı şirketi Meta cephesinden yapılmış bir açıklama bulunmuyor.
Mesajlarda ortak kalıp
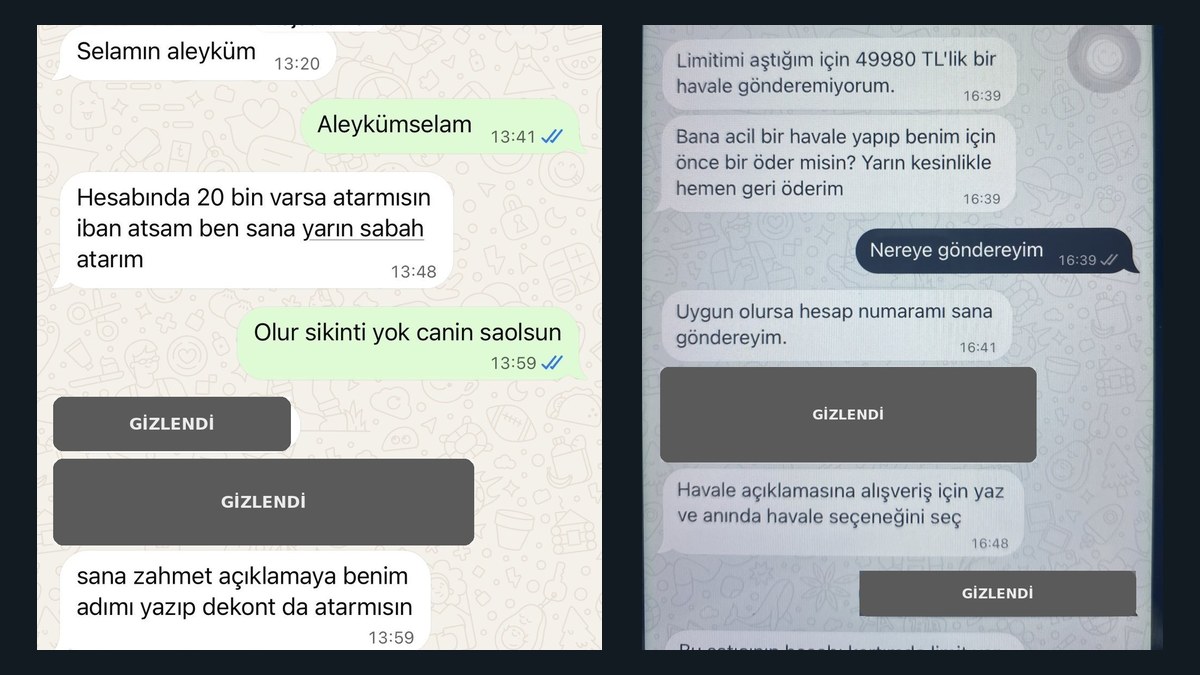
Ali Safa Korkut'un paylaştığı ve kişisel verileri SGH tarafından gizlenen ekran görüntülerinde belirli bir kalıp öne çıkıyor. Mesajlar genellikle tanıdık bir selamlaşmayla başlayıp birkaç saat içinde ya da ertesi gün geri ödeme vaadiyle borç talep ediyor. İletişimde «Hesabında 20 bin varsa atar mısın», «64.500 eksik kaldı» veya «80 bin atar mısın» gibi talepler yer alıyor.
Mesajlarda mobil bankaya girememe ya da havale limitini aşma bahanesiyle («Limitimi aştığım için 49980 TL'lik bir havale gönderemiyorum») başka bir kişi adına kayıtlı IBAN paylaşılıyor. Para transferinin ardından dekont isteniyor ve açıklama alanına belirli ifadelerin yazılması talep ediliyor. Korkut'un aktarımına göre hesap sahipleri bu yazışmaları kendi telefonlarında göremiyor.
Görseller: Ali Safa Korkut / X. Ekran görüntülerindeki isim, IBAN ve profil bilgileri SGH tarafından gizlendi.
İtalya'daki incelemede ne bulundu
İtalyan adli bilişim kuruluşu Forenser, 28 Eylül 2026 tarihli teknik yazısında İtalya ve bazı başka ülkelerde güncel olmayan, iOS 18'in altındaki sürümleri (ör. iOS 16) kullanan iPhone'larda WhatsApp oturumlarının kopyalanıp kurbanın kişilerine para isteği gönderildiğini açıkladı. Forenser'a göre kurban Safari tarayıcısında ele geçirilmiş bir sayfayı açtığında güvenlik açıkları zincirlenerek cihazda yönetici yetkisi (root) elde ediliyor.
Ardından WhatsApp içerisine yerleşen kod, saldırganın cihazını kurbanın Bağlı Cihazlar listesine gizlice dahil ediyor ve gönderilen iletileri kurbanın kendi ekranından siliyor. Mesajlar cihaz üzerinde çözüldükten sonra okunduğu için uçtan uca şifreleme bu yöntemi engellemeye yetmiyor. Forenser, incelediği cihaz kopyalarının tamamında Coruna saldırı kitinin (exploit kit: birden çok açığı zincirleyip cihazı ele geçiren hazır yazılım paketi) izlerini bulduğunu söylüyor; bunlardan biri güvenlik şirketi iVerify'ın daha önce yayımladığı bir dosya izi.
Google Tehdit İstihbaratı Grubu (GTIG) Mart 2026 analizinde, Coruna'nın iOS 13.0 ile iOS 17.2.1 arasındaki sürümleri hedefleyen 5 tam saldırı zinciri ve 23 istismar barındırdığını, güncel sürümlere karşı etkisiz olduğunu ve Kilitleme Modu açıkken çalışmadığını belirtmişti. Güvenlik şirketi iVerify da 15 Eylül 2026 tarihli raporunda bu kitin siber suçlular arasında yayıldığını ve hedef uygulamaları arasında WhatsApp'ın da yer aldığını duyurmuştu.
İspanya resmi uyarı yayımladı
İspanya Ulusal Siber Güvenlik Enstitüsü INCIBE, 14 Ekim 2026 tarihinde konuya ilişkin yüksek seviyeli bir resmi güvenlik uyarısı yayımladı. Kurum, güncel olmayan iPhone'lardaki WhatsApp hesaplarından, sahibi yazmadan kişilerine para isteyen mesajlar gittiği ve sahibinin bunları sohbet geçmişinde görmediği konusunda uyardı. INCIBE bu uyarıda Coruna adını vermiyor.
INCIBE tarafından alınan başvurularda iOS 18 öncesi sürümler ağırlıkta, bazılarında ise iOS 26.7 öncesi sürümler var. INCIBE iOS'u ve WhatsApp'ı güncellemeyi, iki adımlı doğrulamayı açmayı, Bağlı Cihazlar listesini kontrol etmeyi, kişileri başka bir kanaldan uyarmayı, delilleri saklamayı ve para gönderildiyse hemen bankayı aramayı öneriyor.
Apple 99 ülkeye yeni casus yazılım bildirimi gönderdi
Aynı gün yaşanan ayrı bir gelişmede Apple, 30 Ekim 2026 tarihinde paralı casus yazılım (mercenary spyware) hedefi olan kullanıcılara yönelik yeni bir uyarı turu başlattı. CyberScoop'un aktardığı bildirim metnine göre uyarılar 99 ülkedeki hedef alınan kullanıcılara gönderildi; Apple şimdiye kadar toplam 150'den fazla ülkede kullanıcıyı bilgilendirdi. 99, bildirimin ulaştığı ülke sayısı; kaç kişinin uyarıldığı açıklanmadı. Techaeris'e göre rakam Apple'ın kamuya açık sayfasında değil, kullanıcılara giden bildirim metninde yer alıyor. Apple saldırıları belirli bir saldırgana ya da ülkeye bağlamıyor. Bu durumun WhatsApp üzerinden yürütülen dolandırıcılık vakalarıyla doğrudan bir bağı bulunmuyor.
Türk siber güvenlik şirketi RaccoonSec'in kurucusu Ersin Çahmutoğlu'na göre bu bildirim turunda Türkiye'den de bildirim alanlar var; Apple ülke listesi açıklamadığı için bu bilgi bağımsız olarak doğrulanmadı. Şirket daha önce 13 Ağustos 2026'da 110 ülkeye casus yazılım bildirimi göndermiş, ardından Türk bakanlara Apple bildirimi ulaştığı Middle East Eye kaynaklı haberlerle aktarılmıştı. Apple'a göre gerçek bildirimler kilit ekranında ve Ayarlar'da görünür, threat-notifications@email.apple.com adresinden gelir ve bağlantıya tıklamanızı ya da uygulama yüklemenizi istemez. Bildirim alan kişilerin cihazlarında Kilitleme Modu (Lockdown Mode) açmaları ve Access Now yardım hattına başvurmaları tavsiye ediliyor.
Ne yapmalı
- iPhone ve WhatsApp uygulamalarını en son sürüme güncelleyin. Apple'ın 26 Ekim 2026'da yayımladığı iOS 27.2 güncellemesinin belgesinde 163 güvenlik açığı düzeltmesi yer alıyor; aynı gün iOS 26.7.2 ve eski iPhone XS ile XR için iOS 18.7.11 de yayımlandı. Bu güncellemelerin WhatsApp vakalarıyla doğrudan bağı yok; Coruna'nın hedeflediği sürümlerdeki açıklar daha önce kapatılmıştı.
- WhatsApp içinde iki adımlı doğrulama ayarını aktif hale getirin.
- Ayarlar menüsünden bağlı cihaz (WhatsApp'ı bilgisayar ya da tarayıcıdan kullanmak için hesaba eklenen cihaz) listesini denetleyin; ancak adli bilişim raporlarına göre bu listenin boş görünmesinin tek başına tam koruma sağlamadığını unutmayın.
- WhatsApp üzerinden sizden borç isteyen tanıdıklarınızı doğrudan telefonla arayarak teyit edin; farklı kişiye ait bir IBAN numarasına kesinlikle para göndermeyin.
- Adınıza mesaj gönderildiğini fark ederseniz tanıdıklarınızı başka kanallardan uyarın ve ekran görüntülerini saklayın. Para gönderdiyseniz vakit kaybetmeden bankanızı arayın ve şikâyetçi olun.
- Forenser verilerine göre etkilenmiş bir cihazda oturumu tamamen sonlandırmak için telefonu fabrika ayarlarına döndürmek, işletim sistemini güncellemek ve WhatsApp uygulamasını yeniden kurmak gerekiyor; delil gerekiyorsa sıfırlamadan önce bir adli bilişim uzmanına danışın. Güncellenemeyen eski iPhone'larda Google Kilitleme Modu'nu öneriyor.
Türkiye genelinde bu yöntemle kaç kullanıcının hedef alındığı, saldırılarda hangi teknik zafiyetlerin kullanıldığı ve Apple'ın 30 Ekim bildirim turunda Türkiye'nin yer alıp almadığı bilinmiyor.
Kaynaklar
- Forenser — Malware Coruna e clonazione account WhatsApp, 28 Eylül 2026
- Forenser — Account WhatsApp compromessi su iPhone con iOS 16
- Google Threat Intelligence Group — Coruna: The Mysterious Journey of a Powerful iOS Exploit Kit, Mart 2026
- iVerify — Proliferation of Coruna and DarkSword, 15 Eylül 2026
- INCIBE — WhatsApp en iPhone sin actualizar (uyarı), 14 Ekim 2026
- CyberScoop — Apple notifications alert victims in 99 countries, 30 Ekim 2026
- Techaeris — Apple Sends New Threat Notifications to Users in 99 Countries, 30 Ekim 2026
- Apple — Apple tehdit bildirimleri hakkında (102174)
- Apple — Apple güvenlik sürümleri (100100)
Kapak: temsili örnek vaka ekran görüntüleri. Görseller: Ali Safa Korkut / X (kişisel veriler SGH tarafından gizlendi).