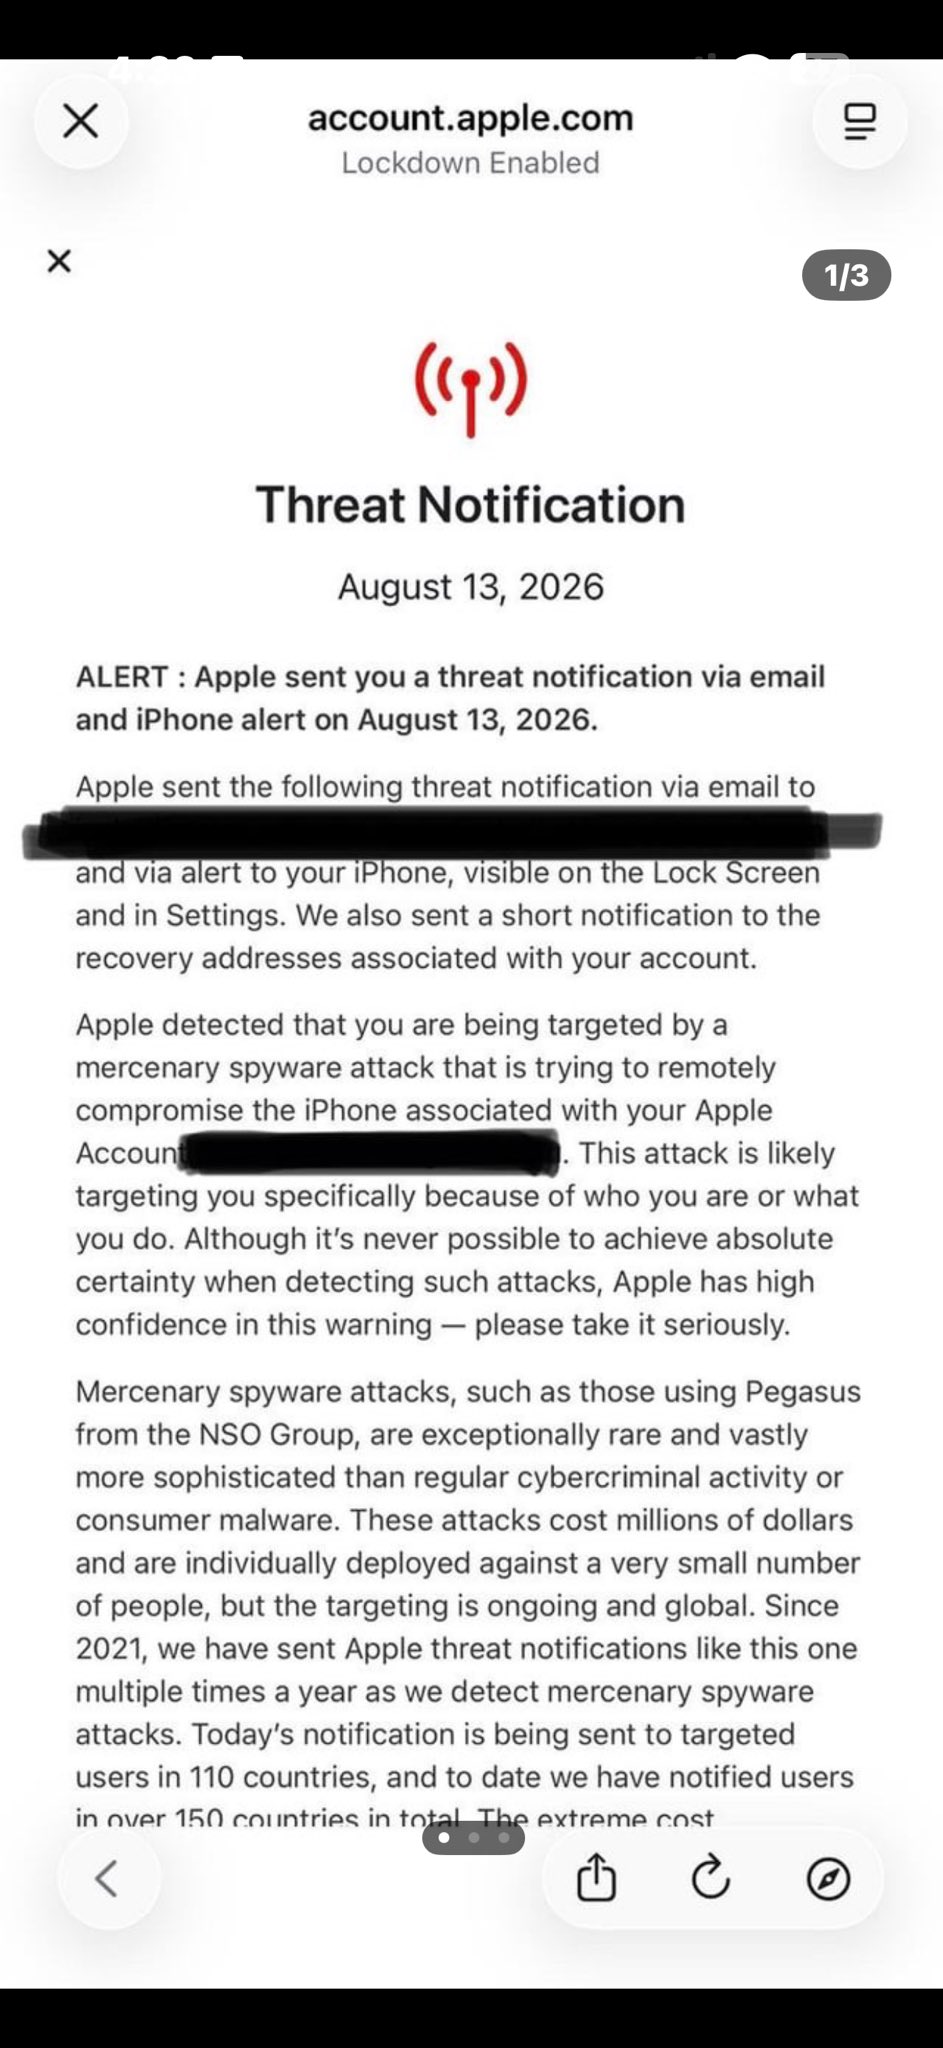
Apple, 13 Ağustos 2026 tarihinde yeni bir tehdit bildirimi dalgası gönderdi. Şirket, 110 ülkede iPhone kullanıcılarının paralı casus yazılım saldırısına maruz kaldığını tespit ettiğini açıkladı. Bildirimde, cihazın Apple Hesabı üzerinden uzaktan ele geçirilmeye çalışıldığı belirtiliyor.
Bu uyarılar sıradan virüs bildirimleri değil. Apple, paralı casus yazılımı pahalı, az sayıda kişiye yönelen ve “kim olduğunuz veya ne yaptığınız” nedeniyle seçilen bir sınıf olarak tanımlıyor. Örnek olarak NSO Group’un Pegasus’unu gösteriyor; ancak bu son dalgayı Pegasus’a veya başka bir tedarikçiye atfetmiyor.
2021’den bu yana benzer bildirimler yılda birkaç kez yayımlanıyor. Toplamda 150’den fazla ülkede kullanıcı uyarılmış durumda. Apple, bu mesajları yüksek güvenilirlikli uyarı kabul ediyor ve ciddiye alınmasını istiyor.
Gerçek bir bildirimin doğrulanması için account.apple.com adresine doğrudan girmek gerekiyor. Sahte “Apple uyarısı” iletisi, tam da bu dalgaların ardından artar. Etkilenen kullanıcıların cihazı güncellemesi ve Lockdown Mode’u açması öneriliyor. Apple hedef sayısını, sömürülen açığı ve operatör ülkeyi açıklamadı.


