İngiltere'nin sinyal istihbaratı kurumu GCHQ'ya bağlı Ulusal Siber Güvenlik Merkezi (NCSC), 3 Kasım 2026'da yayımladığı «State of the Cyber Nation» raporunda ülkenin kritik ulusal altyapısının 2028'e kadar yapay zekâ destekli kötü amaçlı yazılımın kullanıldığı bir fidye yazılımı saldırısına hazırlıklı olması gerektiğini bildirdi. NCSC'ye göre önümüzdeki iki yılda düşman aktörlerin yapay zekâyı benimsemesi, fidye yazılımı, sosyal mühendislik ve güvenlik açığı istismarı gibi operasyonlarının ölçeğini ve verimliliğini «yüksek olasılıkla» artıracak.
Yapay zekâ yeni yöntem değil, eski açıkları hızla buluyor
NCSC'nin önceden paylaştığı konuşma metnine göre NCSC CEO'su Dr. Richard Horne, raporun tanıtımında önümüzdeki aylarda siber olay sayısında benzeri görülmemiş bir artış ihtimaliyle karşı karşıya olunduğunu söyleyecek. Horne'a göre bunun nedeni yapay zekânın yeni saldırı yöntemleri icat etmesi değil; çok uzun süre göz yumulan açıkların artık bir zamanlar hayal bile edilemeyen bir ölçekte bulunup istismar edilebilmesi.
NCSC, Horne'un toplum olarak güvenlik pahasına «ucuza teknoloji» döneminin sona erdiği uyarısında bulunacağını duyurdu. Paylaşılan metne göre Horne, yeni teknolojilerin önümüzdeki yıllarda açıkları, eksiklikleri ve yetersiz yatırımı benzeri görülmemiş bir hız ve ölçekte ortaya çıkaracağını; yapay zekânın aynı zamanda siber dayanıklılığı artırmak için kritik bir fırsat olduğunu anlatacak.
NCSC'nin değerlendirmesine göre 2028'e kadar saldırganların yapay zekâ yeteneklerini kritik ulusal altyapıdaki eski teknolojilerde bulunan bilinen açıklara ve altyapıda kullanılmaya başlanan yapay zekâ araçlarının açtığı yeni saldırı yüzeyine yöneltmesi olası. Değerlendirmenin temel senaryosunda yapay zekâ araçlarının yaygınlaşmasıyla sıfırıncı gün açıklarının keşfinin önemli ölçüde arttığı, savunma amaçlı yapay zekâ araçlarının yamayı hızlandırdığı ancak kurumların iç yama ve test süreçlerinin bu hıza uyum sağlayacak şekilde gelişmesi gerektiği belirtiliyor.
NCSC'nin 2028 değerlendirmesi
3 Kasım'da yayımlanan «Artificial intelligence and cyber intrusion» başlıklı NCSC değerlendirmesi, 2028 için üç senaryo ortaya koyuyor: temel, kötümser ve iyimser. NCSC bu senaryoların tahmin olmadığını, makul olasılıklar olarak tasarlandığını ve sürpriz ihtimalinin yüksek olduğunu vurguluyor. Senaryolar beş etkene dayanıyor: jeopolitik gerilimler, İngiltere kritik ulusal altyapısının siber savunması, yapay zekâ teknolojilerinin gelişme hızı, yapay zekâ destekli siber yeteneklerin erişilebilirliği ve yapay zekâ ile siber güvenlik konusunda yetkin iş gücü.
Değerlendirmenin temel yargılarına göre 2028'e kadar Rusya, Çin ve diğer devletlerin jeopolitik hedefleri için yapay zekâ destekli siber yetenekleri rutin olarak kullanması yüksek olasılık. Birçok sistemin, zayıflıkları bulup istismar eden yapay zekâ araçlarına karşı savunmasız kalması ise neredeyse kesin; NCSC'ye göre bu durum, ele geçirdikleri bir erişimi kaybetmenin maliyeti düştüğü için saldırganları daha az temkinli davranmaya itiyor.
Kurumlar ne yapmalı
NCSC, kurumların var olan araç, standart ve çerçeveleri kullanması gerektiğini belirtiyor. Duyuru ve değerlendirmedeki öneriler şöyle:
- Teknolojiye yeterli yatırım yapın; güvenliği ve dayanıklılığı sonradan düşünülen değil, temel bir gereklilik olarak ele alın.
- Gerekmeyen sistemleri internete bağlı tutmayın.
- İngiltere'nin temel siber güvenlik sertifikasyon programı Cyber Essentials'ı son hedef değil, başlangıç noktası olarak görün.
- Dayanıklılığı kurumunuzun büyüklüğüne, karmaşıklığına ve riskine göre artırın.
- İç yama ve test süreçlerinizi hızlanan açık keşfine ayak uyduracak şekilde geliştirin.
Çin, Rusya ve İran vurgusu
Reuters'ın aktardığına göre Horne'un konuşmasında Rusya'nın İngiliz askeri ağlarına sızmak için sürekli girişimlerde bulunduğunu, İran'ın ise İngiltere dahil dünya genelinde ve tehdit olarak gördüğü kişilere yönelik kötü niyetli siber operasyonlar yürüttüğünü söylemesi bekleniyor. Paylaşılan metne göre Horne, Çin'in kritik ulusal altyapı ve diğer stratejik hedeflere karşı yapay zekâ kullanma niyetinin yüksek olasılıkla bulunduğunu ve bunun için en iyi konumdaki ülke olduğunu söyleyecek. Moskova, Pekin ve Tahran benzer suçlamaları geçmişte defalarca reddetmişti.
İngiltere hükümetinin adımları
Uyarı, İngiltere hükümetinin siber savunmaya yatırımı artırdığı bir döneme denk geliyor. Hükümet, Siber Güvenlik ve Dayanıklılık Yasa Tasarısı (Cyber Security and Resilience Bill) ile yakında açıklanacak Ulusal Siber Eylem Planı (National Cyber Action Plan) üzerinde çalışıyor. NCSC'ye göre Maliye Bakanı, rapordan bir hafta önce ulusal Cyber Shield'in ilk aşaması için 60 milyon sterlin, kritik altyapı ve ekonomi genelindeki açıkları belirleyecek yeni National Exposure and Real-Time Vulnerability (NERV) Merkezi için 70 milyon sterlin ayrıldığını ve NCSC'nin Manchester'da yöneteceği bir Yapay Zekâ Siber Güvenlik Mükemmeliyet Merkezi kurulacağını açıkladı. Güvenlik Bakanı Dan Jarvis de siber tehditlerin giderek karmaşıklaştığını, yeni Cyber Shield ve mükemmeliyet merkeziyle tehditlerin önüne geçmek için yapay zekânın gücünden yararlandıklarını söyledi.
Türkiye açısından
Rapor İngiltere'ye odaklanıyor ve Türkiye'ye ilişkin bir değerlendirme içermiyor. NCSC'nin öne çıkardığı sorunlar ise yalnız İngiltere'ye özgü değil: gereksiz yere internete bağlı sistemler, yıllardır kapatılmayan açıklar, eski teknolojiler ve güvenliğe yetersiz yatırım her ülkedeki kurumlar için genel ders niteliğinde. Reuters'a göre rapor, Avrupa'da marketlere yönelik siber saldırıların BT sistemlerindeki zayıflıkları ortaya koymasının ardından geldi. SGH de kısa süre önce İsveç'te bir market dondurucusunun 55 dereceye çıktığı ve 5 ülkede siber saldırı şüphesi doğuran olayı aktarmıştı. Saldırganların yapay zekâyı nasıl kullanabildiğine bir örnek de çaldığı verileri yapay zekâya değerlendirten VOLTA zararlısı incelemesinde yer almıştı.
Kaynaklar
- NCSC — Cyber chief: UK facing AI-powered attacks on critical infrastructure within two years
- NCSC Assessment — Artificial intelligence and cyber intrusion
- The Straits Times (Reuters) — UK must expect AI-powered attack on critical infrastructure within two years, report says
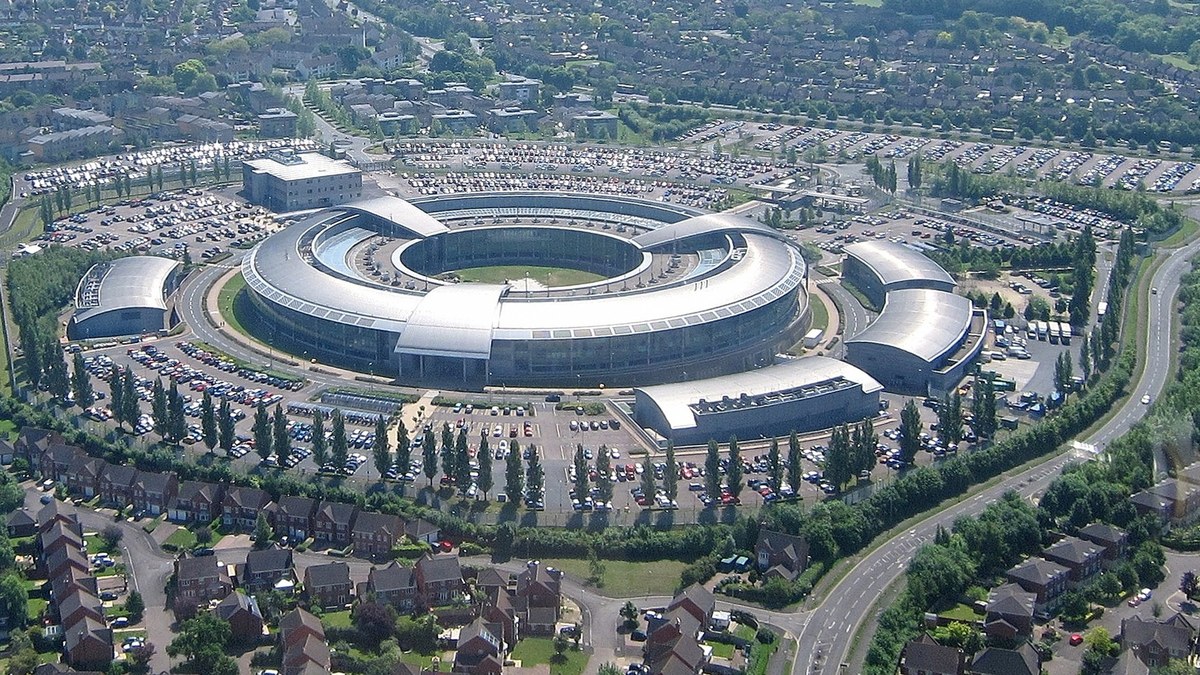
Kapak görseli (temsili): GCHQ genel merkezi, Cheltenham — Adrian Pingstone / Wikimedia Commons, kamu malı (kırpıldı, küçültüldü).
Sık sorulan sorular
NCSC 2028 için ne öngörüyor?
NCSC, 2028'e kadar İngiltere'nin kritik ulusal altyapısına yapay zekâ destekli kötü amaçlı yazılımla bir fidye yazılımı saldırısı yapılmasını yüksek olasılık olarak değerlendiriyor. Değerlendirmedeki üç senaryo ise tahmin değil.
Kurumlar bu tehditlere karşı ne yapmalı?
NCSC kurumlara teknolojiye yeterli yatırım yapmayı, gerekmeyen sistemleri internete bağlı tutmamayı, Cyber Essentials'ı son hedef değil başlangıç noktası olarak görmeyi ve iç yama ile test süreçlerini hızlanan açık keşfine uyarlamayı öneriyor.