Güney Koreli kahve zinciri Hollys (Hollys Coffee), üyelik sistemine dışarıdan yetkisiz erişim sonucu müşterilerin kişisel bilgilerinin sızdığını 16 Ekim 2026'da tespit ettiğini 18 Ekim'de üyelerine gönderdiği SMS'le bildirdi ve özür diledi. Sızan bilgiler arasında kullanıcı adı ve parolanın yanı sıra ad, doğum tarihi, telefon numarası, adres ve e-posta adresi de var.
Sızıntının 3 Eylül–7 Ekim arasında yaşandığı tahmin ediliyor
Üyelere SMS 18 Ekim öğleden sonra (Kore saati) gönderildi. Chosun Ilbo'ya göre şirket, uygulamasına ve internet sitesine 16 Ekim'de de bir duyuru koydu. Şirket, sızıntının 3 Eylül ile 7 Ekim 2026 arasında gerçekleştiğini tahmin ediyor; Kore basını bu dönemi yaklaşık 35 gün olarak veriyor.
Hollys SMS'te "Bu olay nedeniyle müşterilerimizi endişelendirdiğimiz için derinden özür dileriz" dedi ve müşteri bilgilerini korumak, zararı en aza indirmek için elinden geleni yapacağını belirtti.
Kore basınına yansıyan bilgilere göre sızıntıdan 11 Şubat 2020 ve öncesinde Hollys üyeliğine kaydolan müşteriler etkilendi. Digital Times, bu ölçütün SMS metninde açıkça yazmadığını belirtiyor.
Hangi bilgiler sızdı?
Bildirime göre sızan bilgiler şunlar:
- Kullanıcı adı (ID) ve parola
- Ad ve doğum tarihi
- Telefon numarası, ev adresi ve e-posta adresi
- DI (Kore'de çevrim içi hizmetlerde mükerrer üyelik kontrolü sağlayan kimlik doğrulama verisi)
- Diğer hizmet kullanım bilgileri
Alınan önlemler ve kullanıcılara uyarılar
Hollys, sızıntıyı fark ettikten sonra yetkisiz erişim yolunu kapattığını, kimlik doğrulama adımlarını sıkılaştırdığını ve anormal oturum açma girişimlerinin izlenmesini artırdığını açıkladı. Şirket olayı ilgili kurumlara bildirdiğini ve soruşturmaya destek verdiğini de belirtti; kurumların adını vermedi.
Şirket, üyelerden parolalarını hemen değiştirmelerini, aynı kullanıcı adı ve parolayı başka hizmetlerde de kullanıyorlarsa oradaki parolalarını da değiştirmelerini istedi. Kaynağı belirsiz telefon, SMS ve e-postalara yanıt vermemelerini, ekli bağlantılara tıklamamalarını öğütledi. Digital Times'a göre şirket, SMS ile bağlantı göndermediğini ve parola ya da finans/ödeme bilgisi istemediğini de belirtti.
Maeil Business, 18 Ekim akşamı (Kore saati) Hollys'in mobil ve masaüstü internet sitesine erişilemediğini yazdı. Boannews'e göre sızıntı duyulduktan hemen sonra uygulama ve resmi site geçici olarak çalışmaz hale geldi.
Bilinmeyenler
Bildirimde kaç müşterinin etkilendiği ve sızan bilgilerin kötüye kullanılıp kullanılmadığı yer almıyor. Saldırganın kim olduğu ve sisteme nasıl girildiği de açıklanmadı.
Kaynaklar
- Maeil Business — [단독] "비밀번호에 집 주소까지 털렸다"…할리스 멤버십 해킹, 개인정보 무더기 유출, 18 Ekim 2026
- Chosun Ilbo — 할리스, 아이디·비번·주소 등 멤버십 고객 개인정보 유출, 18 Ekim 2026
- Boannews — 커피전문점 '할리스' 해킹으로 고객 개인정보 유출... 비밀번호까지 포함, 18 Ekim 2026
- Digital Times — 할리스 커피 멤버십 개인정보 '탈탈'…, 18 Ekim 2026
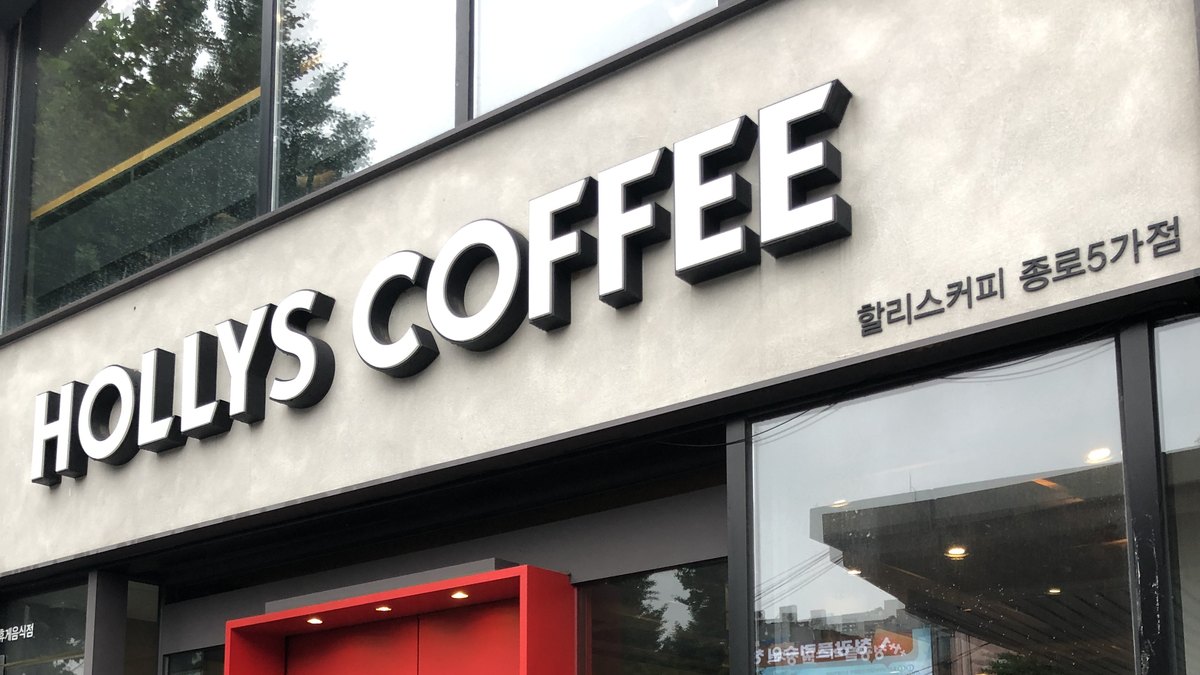
Kapak görseli (temsili): Seul'deki Hollys Coffee Jongno 5-ga şubesi — Choi Kwang-mo / Wikimedia Commons, CC0 (1200×675 kırpıldı).