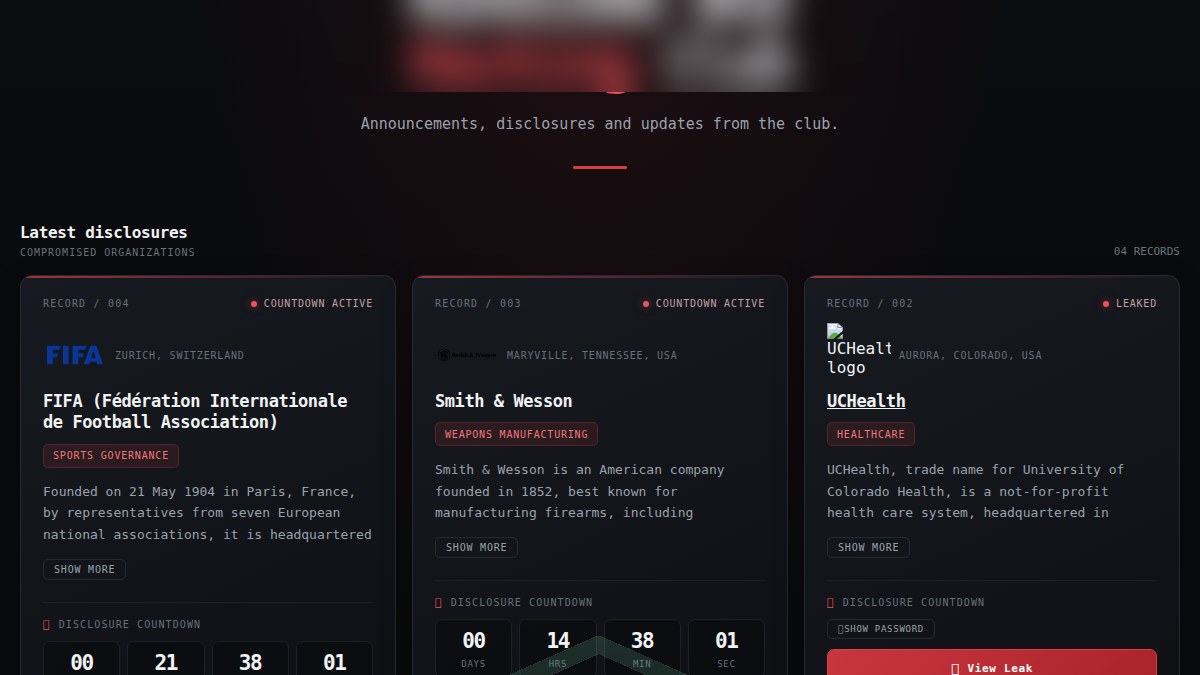
Yeni ortaya çıkan fidye ve veri gaspı grubu Handsome Boy Hacking Club (HBHC), İsviçre'nin Zürih kentinde bulunan, dünya futbolunu yöneten ve Dünya Kupası'nı düzenleyen FIFA'yı dark web üzerindeki sızıntı sayfasına ekleyerek ödeme için birkaç gün süre tanıdı. Verilen sürenin 21 Kasım'da dolmasının ardından grup, 12,2 GB büyüklüğündeki arşivi erişime açtığını ilan etti; paylaşılan dosya ağacı ekran görüntülerinde pasaport, vize, sözleşme ve finansal tablo belgeleri görülüyor.
Escudo Digital tarafından aktarılan bilgilere göre grup, FIFA'yı 20 Kasım 2026 tarihinde sızıntı sayfasına ekledi ve ödeme yapılması için birkaç gün süre verdi. Grup o aşamada herhangi bir ekran görüntüsü paylaşmamış, elindeki verinin türünü ve boyutunu da belirtmemişti. Tanınan süre 21 Kasım'da sona erdi. FrenchBreaches'in 21 Kasım 2026 Cumartesi tarihli haberine göre grup, 12,2 GB'lık arşivi erişime açtığını duyurdu ve dosyaları FIFA'nın Microsoft ortamından ve iç yönetişim sistemlerinden aldığını söylüyor.
Arşivde neler görülüyor
FrenchBreaches'in incelediği dosya ağacı ekran görüntülerine göre pakette şu dosya grupları yer alıyor:
- Pasaportlar ve pasaport kopyaları (bazı küçük resimlerde vesikalık fotoğraflar), vizeler ve göçmenlik belgeleri (ABD işlemleriyle ilgili dosyalar dahil).
- Uçak biletleri ve otel rezervasyonları; dosyaların bir kısmı 2026'da Vancouver'da yapılan 76. FIFA Kongresi'ne ait otel onaylarına atıf yapıyor.
- Sözleşmeler, sponsorluk ve ortaklık belgeleri, gizlilik sözleşmeleri; dosya adlarında Cisco, Alibaba, McDonald's, Unilever, Deloitte, Visa, Verizon, KORE ve Hisense gibi şirketler geçiyor; FrenchBreaches'e göre bu, bu şirketlerin hacklendiği anlamına gelmiyor.
- 2022-2026 dönemine ait satış panoları, gelir tahminleri ve ticari raporlar; Salesforce'a atıf yapan CSV ve Excel kişi listeleri.
- CV'ler ve işe alım belgeleri.
- Parola yönetimi politikası, olay müdahale prosedürleri, açık ve yama yönetimi politikaları, BT mimarisi ve Microsoft Azure ile ilgili siber güvenlik belgeleri (FrenchBreaches, bu dosya adlarının parolaların sızdığını göstermediğini belirtiyor).
- 2026 Dünya Kupası, 2027 Kadınlar Dünya Kupası ve Kulüpler Dünya Kupası ile ilgili sunumlar.
FrenchBreaches'in değerlendirmesine göre, pasaport ve vizeler gerçekse ilgili kişiler kimlik hırsızlığı ve belge sahteciliği riskiyle karşı karşıya kalabilir; etkilenen kişi sayısı ise bilinmiyor.
Handsome Boy Hacking Club kim
Escudo Digital'e göre ilk faaliyeti bu Kasım ayında kaydedilen yeni aktör, birkaç gün içinde FIFA'nın yanı sıra ABD merkezli telekom şirketi Frontier Communications'ı, sağlık sistemi UCHealth'i ve silah üreticisi Smith & Wesson'ı hacklediğini öne sürdü. FrenchBreaches, grubun Smith & Wesson için 47,8 GB'lık veri boyutundan söz ettiğini aktarıyor. Escudo Digital'e göre bu kadar kısa sürede büyük hedefler sıralamak, hızlı ün peşindeki yeni gruplarda görülen bir örüntüye (eski veri sızıntısı paketlerini geri dönüştürme, üçüncü taraf erişimi ya da şişirilmiş iddialar) işaret ediyor; ancak grup UCHealth vakasında süre bitince dosya paketini halka açık bir dosya paylaşım servisine yükleyerek blöf yapmadığını gösterdi. FrenchBreaches'in aktardığına göre grup para için hareket ettiğini söylüyor; öte yandan FrenchBreaches'e göre FIFA'ya karşı fidye yazılımı kullanıldığını söylemek için yeterli unsur yok; iddia veri çalma ve yayımlama üzerine kurulu.
FIFA'nın geçmişi ve tedarik zinciri
Escudo Digital'e göre dünya futbol yönetim organı son aylarda siber suç gruplarının asılsız iddialarına da konu oldu; benzer bir durum bu Temmuz ayında Dünya Kupası döneminde yaşandı. Yine Escudo Digital'in aktardığına göre FIFA, Haziran ayında yayın platformunda canlı yayın sinyallerini ve Yorumcu Bilgi Sistemi'ni (CIS) açığa çıkaran ciddi bir erişim denetimi açığını sessizce kapatmak zorunda kaldı. Yayın, bilet ve lojistik süreçlerinde yüzlerce dış sağlayıcıyla çalışan FIFA gibi dağınık yapılı kuruluşlarda, birçok saldırı iddiasının Zürih'teki merkez sunucular yerine dış sağlayıcılardan kaynaklandığı Escudo Digital tarafından hatırlatılıyor.
Türkiye açısından bakıldığında, incelenen kaynaklarda herhangi bir Türk kurumuna, Türkiye Futbol Federasyonu'na ya da Türk vatandaşlarına ilişkin bilgi yer almıyor.
Bilinenler ve bilinmeyenler
FIFA, Escudo Digital'in yorum talebine yazı yayımlandığında yanıt vermemişti ve kurumdan doğrulanabilir resmi bir açıklama bulunmuyor. Paylaşılan arşivin kökeni ile belgelerin özgünlüğü bağımsız olarak doğrulanmadı. Dosyaların doğrudan FIFA sistemlerinden mi yoksa ortak ve dış sağlayıcılardan mı geldiği, hangi tarihte alındığı, 12,2 GB'lık paketin tekil dosyalardan oluşup oluşmadığı ve kaç kişinin etkilendiği bilinmiyor; üstelik grup bazı klasörlerin bozuk ya da yinelenen olabileceğini kendisi de kabul ediyor. Bilgiler açıklandıkça haber güncellenir.