INC Ransomware, 19 Kasım 2026 tarihli sızıntı kaydıyla Boeing'i kendi listesine ekledi; gruba göre yedi üretim sunucusundan 3,6 milyondan fazla dosya ve «33 yıllık operasyonel veri» alındı ancak bu iddia doğrulanmadı. Zaman zaman INC Ransom veya INCRANSOM adlarıyla da anılan fidye yazılımı grubu, sızıntı sitesinde yaptığı paylaşımda şirketin pazarlık masasına oturmaması halinde elindeki verileri yayımlamakla tehdit etti.
İddia Edilen Veri Kapsamı ve BSAS İncelemesi
Cypro'nun 20 Kasım 2026 tarihli aktarımına göre grubun iddiası; yedi sunucuyu, 3,6 milyondan fazla dosyayı, 1993 ile Ekim 2026 arasını kapsayan 33 yıllık kayıtları ve Microsoft 365 e-posta arşivlerini içeriyor. 20 Kasım 2026'da konuyu inceleyen Cybernews araştırmacılarının yayımlanan örnekler üzerindeki incelemesinde ise odak noktası BSAS (Boeing Sikorsky Aircraft Support) birimine çevrildi.
- Araştırmacıların incelediği örneklerde 18 e-posta adresi, 2025 yılında yapıldığı öne sürülen bir yönetim kurulu toplantısının katılımcı bilgileri, mali dosya adları ve tedarikçi listesi yer aldı.
- Cybernews araştırmacıları, öne sürülen veri kapsamının bağımsız olarak doğrulanamadığını kendi kayıtlarına ekledi.
- Araştırmacılara göre iddia doğrulanırsa bu durum kurumsal casusluk, hedefli oltalama ve savunma tedarik zinciri riski barındırabilir.
Boeing cephesinden konuya ilişkin kamuoyuna yansıyan bir açıklama bulunamadı. Cybernews, şirkete ulaştığını ve yanıt gelmesi halinde haberini güncelleyeceğini bildirdi.
BSAS Ortak Girişimi ve Doğrulanmayan Noktalar
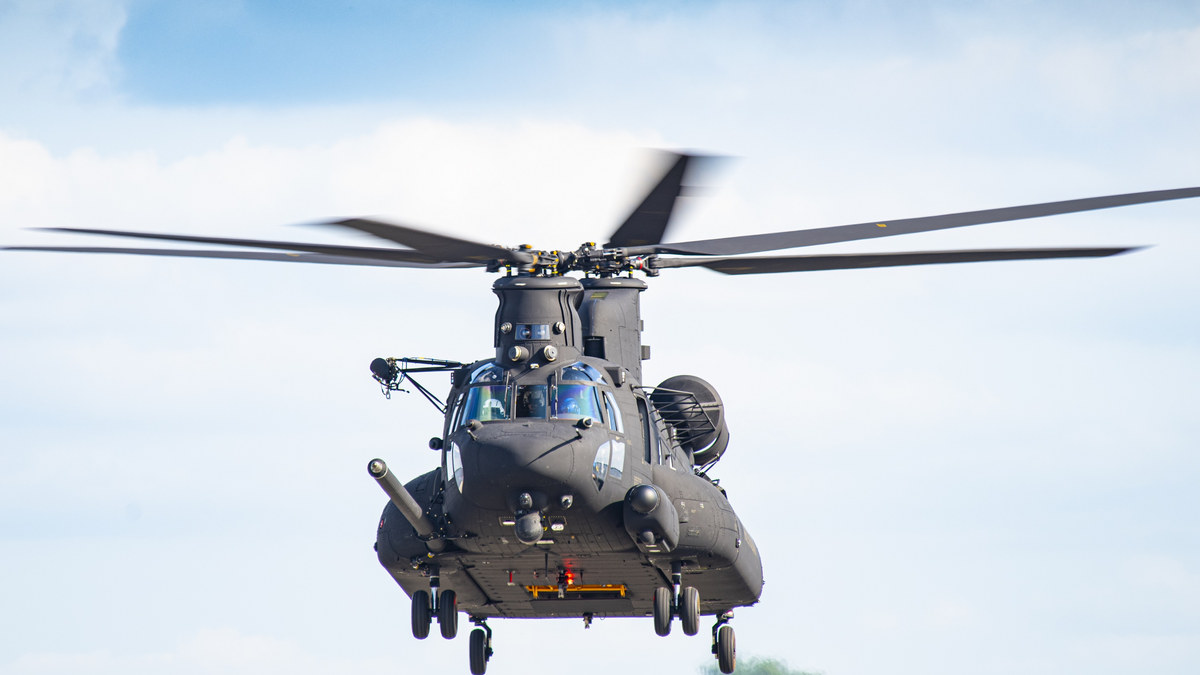
İddianın dışındaki bağımsız kaynaklara göre BSAS, Boeing ile Lockheed Martin'in Sikorsky biriminin kurduğu bir ortak girişimdir. GovCon Wire tarafından aktarılan 2018 tarihli ABD Özel Harekât Komutanlığı (SOCOM) sözleşmesi bilgilerine göre bu girişim; Kentucky'deki Fort Campbell üssünde görev yapan MH-6, MH-47 ve MH-60 askeri helikopter platformlarına yaşam döngüsü bakımı ve lojistik destek sağlıyor.
Olayla ilgili temel teknik ve operasyonel sorular ise belirsizliğini koruyor. Sızmanın gerçekleştiği iddia edilen tarih ve saldırı yöntemi, talep edilen fidye miktarı, verinin gerçekten alınıp alınmadığı ve kapsadığı ileri sürülen askeri bakım kayıtlarının doğruluğu bilinmiyor. Ayrıca sızıntı iddiasında geçen «gizli» veya «ihracat kontrollü» veri tanımlamaları da bağımsız olarak doğrulanmadı.
Önceki Vakalar ve Türkiye Açısından Durum
Reuters kayıtlarına göre 2023 yılında LockBit grubu Boeing'den veri çaldığını iddia etti; şirket parça ve dağıtım birimini etkileyen bir siber olay yaşandığını ve uçuş emniyetinin bundan etkilenmediğini açıkladı. O vaka şimdiki INC Ransomware iddiasından tamamen ayrı bir olay. Benzer şekilde, ShinyHunters'ın Jeppesen ForeFlight iddiası da bu olayla bağlantısı bulunmayan ayrı bir konudur.
Türkiye açısından incelendiğinde, eldeki kaynaklarda herhangi bir Türk kurum, Türk şirket, Türk mağdur veya Türkiye'ye özgü doğrudan bir operasyonel etki yer almıyor.