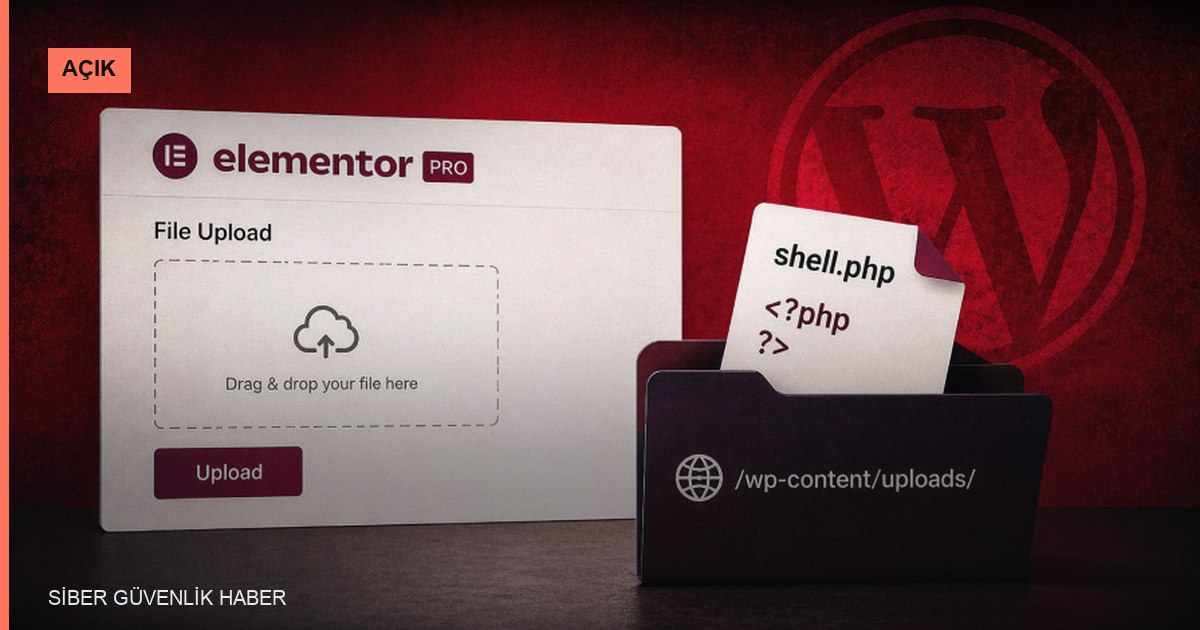
Siber güvenlik araştırmacıları, Elementor Pro adlı popüler WordPress eklentisinde ciddi bir güvenlik açığı keşfetti. Bu açık, yetkisiz kişilerin uzaktan kod çalıştırmasına olanak tanıyor. CVE-2026-32475 koduyla tanımlanan bu güvenlik açığı, CVSS puanı 9.0 ile yüksek risk kategorisine yerleştirildi.
Elementor Pro, dünya genelinde birçok web sitesi tarafından kullanılan bir eklenti. Ancak, bu güvenlik açığı nedeniyle, saldırganlar kötü niyetli PHP dosyalarını yükleyebilir ve sistem üzerinde kontrol sağlayabilir. Bu durum, web sitelerinin güvenliğini ciddi şekilde tehdit ediyor.
Uzaktan kod çalıştırma açığı, saldırganların hedef sistemde kötü amaçlı yazılımlar yüklemesine ve bu yazılımları çalıştırmasına olanak tanıyor. Bu tür bir saldırı, web sitelerinin ele geçirilmesine ve veri ihlallerine yol açabilir.
Kullanıcıların, Elementor Pro eklentisinin en son sürümüne güncellemeleri ve güvenlik önlemlerini almaları önerilmektedir. Ayrıca, web sitelerinin güvenliğini artırmak için düzenli olarak güvenlik taramaları yapılması önemlidir.


