ABD Adalet Bakanlığı ve FBI, Çin merkezli Integrity Technology Group'un kullandığı Microscan zafiyet tarama aracı ile FishHub hedefli oltalama aracına ait yedi alan adına mahkeme kararıyla el koydu. Bakanlığa göre araçlar ABD'de ve başka ülkelerde kritik altyapı ağlarını taramak, bazı durumlarda da bu ağlara sızmak için kullanıldı.
Adalet Bakanlığı ve FBI, 8 Ekim 2026'da yaptıkları duyuruda iki siber saldırı aracına erişimi kesmek amacıyla mahkeme kararıyla el koyma işlemi uygulandığını bildirdi. Pensilvanya Batı Bölgesi'nde kamuya açılan mahkeme belgelerine göre araçları, Çin hükümetiyle sözleşmeleri bulunan Çin merkezli bilişim şirketi Integrity Technology Group (Integrity Tech) adına çalışan siber aktörler işletti. Bakanlık bülteni bu aktörleri Flax Typhoon adıyla anarken, FBI ajanının yeminli ifadesinde bazı ABD'li özel siber güvenlik şirketlerinin Integrity Tech faaliyetlerini bu isim altında izlediği aktarıldı.
El koyma kararı Pittsburgh'da imzalandı
El koyma kararını ABD Sulh Hakimi Maureen P. Kelly, 6 Ekim 2026'da Pittsburgh'da imzaladı. Karar c0cc[.]cc, 98aiblog[.]com, 98aicai[.]com, 98aicode[.]com, outlook3650[.]com, youtubecard[.]com ve linkedinns[.]net olmak üzere toplam yedi alan adını kapsıyor.
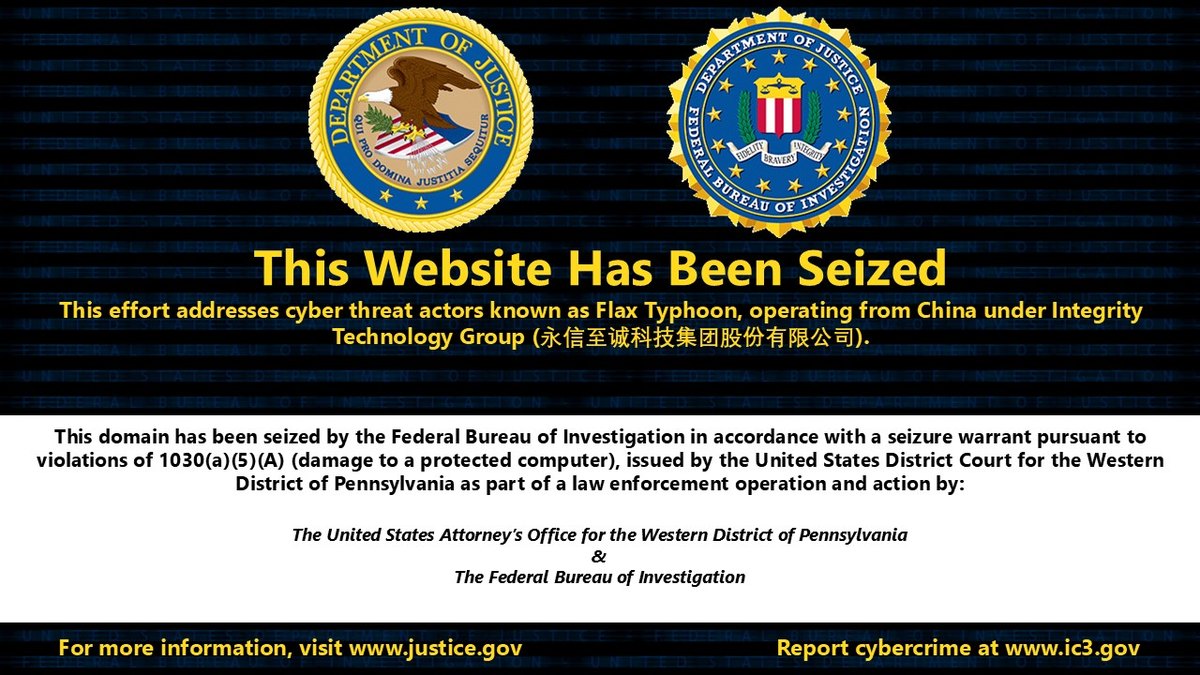
Karar, .com, .net ve .cc alan adlarının yetkili kayıt kuruluşu Verisign'a iletildi. Verisign alan adlarını FBI'ın belirlediği ad sunucularına yönlendirirken el koyma süreci tamamlanana kadar devir ve değişiklik işlemlerini durdurdu. Alan adlarına girildiğinde sitelere FBI tarafından el konulduğunu ve işlemin Integrity Technology Group olarak bilinen tehdit aktörlerine yönelik olduğunu bildiren resmi duyuru gösteriliyor.
Microscan ile kritik altyapı hedefleri tarandı
Bakanlığın paylaştığı bilgilere göre Integrity Tech, Mirai zararlı yazılımının bir türüyle enfekte nesnelerin interneti (IoT) cihazlarından oluşan bir botnet kurdu. Bu ağ, diğer görevlerinin yanı sıra Microscan ile yürütülen zafiyet taramalarını kolaylaştırmak için çalıştırıldı. Integrity Tech, Microscan aracını hedef ağlardaki güvenlik açıklarını önceden tespit etmek amacıyla geliştirdi ve toplanan açıkları müşterilerinin erişimine sundu.
Microscan'in taradığı hedefler arasında Güney Carolina merkezli bir ABD elektrik şirketi, çok uluslu bir sivil toplum kuruluşu, Japonya ve Polonya'daki havalimanları, Tayvan'da doğal gaz ve elektrik sektöründen kritik altyapı şirketleri ile iki Tayvan üniversitesi yer aldı. Integrity Tech, Microscan sistemine el konulan c0cc[.]cc adresi üzerinden erişim sağlıyordu. FBI ajanının yeminli ifadesine göre soruşturmacılar, 9 Eylül 2026'da bu adresin bir alt alan adındaki giriş sayfasının hâlâ açık olduğunu saptadı.
Yeminli ifadede Tayvan'daki iki üniversite ağının Ağustos 2022 ve Mart 2023'te Microscan ile tarandığı ve kısa süre sonra ele geçirildiği belirtildi. Kararda yer alan 98aiblog[.]com alan adı ise bu iki üniversitedeki sunucuları saldırganların kontrolündeki sisteme bağlamak için Ağustos 2024'te kurulan SoftEther uzaktan yönetim yazılımı tarafından kullanıldı. BleepingComputer'ın aktardığına göre FBI, Microscan ile taranan elektrik şirketi, havalimanları ve enerji şirketlerinin ağlarına fiilen sızılıp sızılmadığı konusunda bir açıklama yapmadı.
FishHub üzerinden hedefli oltalama yürütüldü
Bakanlığa göre FishHub aracı, hedefli oltalama yoluyla ağlara ilk sızmayı sağladı ve hedef sisteme ek zararlı yazılımlar indirdi. Bu yazılımlar Integrity Tech müşterilerine sistem üzerinde yetkisiz uzaktan erişim imkânı verdi ya da belirli dosyaları toplayarak firmanın kontrolündeki sunuculara iletti.
El konulan 98aicai[.]com, 98aicode[.]com, outlook3650[.]com, youtubecard[.]com ve linkedinns[.]net adresleri bu zararlı yazılımların dağıtımında rol oynadı. Bakanlık bülteninde FishHub faaliyetinin doğrulanmış mağdurları arasında yaklaşık 20 Tayvan üniversitesinin bulunduğu ifade edildi. Mahkeme kaydındaki yeminli ifadede ise FishHub sunucusunda 20'den fazla kurumdan elde edilen veri ve dosyaların ele geçirildiği, sunucudaki komutların bu kurumlardan altısının Tayvan'daki üniversiteler olduğunu gösterdiği kaydedildi.
İki yıldaki ikinci teknik müdahale
Adalet Bakanlığı, bu adımın Integrity Tech'in siber saldırı altyapısına yönelik ikinci kamuya açık teknik müdahale olduğunu açıkladı. Bakanlık Eylül 2024'te, aynı şirketin dünya genelinde 200 binden fazla tüketici cihazından kurduğu Mirai botnetini mahkeme izniyle etkisiz hale getirmişti.
FBI Siber Bölümü Müdür Yardımcısı Brett Leatherman el koyma işlemine ilişkin açıklamasında şunları söyledi: "Integrity Technology Group, Çin bağlantılı tehdit aktörlerine yaygın zafiyet taraması ve bazı durumlarda ABD'deki ve diğer ülkelerdeki kritik altyapıya sızma imkânı sağladı. Çin, kötü amaçlı siber faaliyetlerinin erişimini ve ölçeğini büyütmek için yüklenici ve destekçi şirketlere dayanıyor; bu destekçileri ifşa edip faaliyetlerini bozarak Çin'in Amerikan ağlarını ve altyapısını hedef almasını zorlaştırıyoruz."
Pensilvanya Batı Bölgesi Federal Savcısı Troy Rivetti ise el koymaların, Integrity Tech'in büyük operasyonlarına iki yıl içinde yapılan ikinci müdahale olduğunu söyledi.
Soruşturma FBI'ın San Diego ve Baltimore saha ofisleri ile FBI Siber Bölümü koordinasyonunda yürütüldü. Çalışmalara Japonya Ulusal Polis Teşkilatı da destek verdi. El koymayla eş zamanlı olarak saldırı faaliyetine ilişkin teknik tehdit göstergelerini içeren bir ortak uyarı yayımlandı.
Soruşturmada açıklanmayan ayrıntılar
Mahkeme belgelerinde ve bakanlık bülteninde el koyma işlemi kapsamında herhangi bir kişi hakkında suçlama yöneltildiğine ya da tutuklama yapıldığına ilişkin bilgi verilmedi. Belgelerde Integrity Technology Group tarafının bir açıklaması yer almadı. Microscan ile tarandığı belirtilen ABD'li elektrik şirketi, yabancı havalimanları ve enerji kuruluşlarının ticari unvanları ve bu sistemlere yetkisiz erişim sağlanıp sağlanamadığı da resmi makamlarca açıklanmadı.
Kaynaklar
- ABD Adalet Bakanlığı — Justice Department and FBI Seize Vulnerability Scanning and Spear Phishing Tools Operated and Used by China-State Sponsored Hackers (8 Ekim 2026)
- Pensilvanya Batı Bölgesi Federal Mahkemesi — El koyma kararı (PDF, 6 Ekim 2026)
- Pensilvanya Batı Bölgesi Federal Mahkemesi — FBI ajanının yeminli ifadesi (PDF, 6 Ekim 2026)
- BleepingComputer — FBI disrupts Chinese hacking tools used to breach critical infrastructure (8 Ekim 2026)
- CyberScoop — DOJ, FBI seize Flax Typhoon-linked hacking tools Microscan, FishHub (8 Ekim 2026)
- The Hacker News — FBI Seizes 7 Domains, Disrupts Flax Typhoon Tools Used in Critical Infrastructure Intrusions (8 Ekim 2026)
Kapak görseli: El konulan alan adlarında görüntülenen FBI el koyma bildirimi (ABD Adalet Bakanlığı ve FBI; ABD federal hükümeti eseri, kamu malı); 1200×675 boyutuna küçültüldü.