ABD'nin Ohio eyaletindeki sağlık grubu Central Ohio Primary Care (COPC), ağustosta telefonla yapılan bir oltalama (vishing) saldırısında yaklaşık 1,4 milyon kişinin adı, adresi, Sosyal Güvenlik Numarası ve sağlık bilgilerinin açığa çıkmış olabileceğini açıkladı.
Saldırı nasıl gerçekleşti?
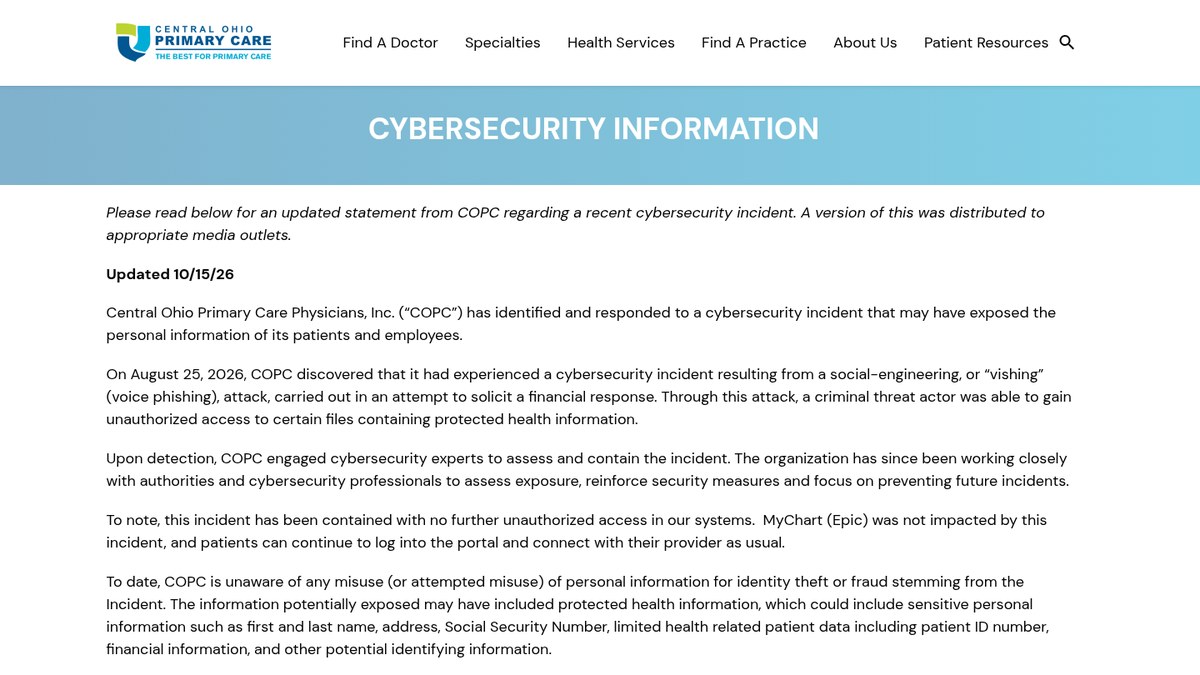
Sağlık grubu, olayı 25 Ağustos 2026 tarihinde fark etti. Şirketin açıklamasına göre olay, para elde etmeyi amaçlayan bir sosyal mühendislik aramasıyla, yani telefonla oltalama (vishing) yöntemiyle başladı. Bir suç aktörü, bu arama yoluyla korunan sağlık bilgisi içeren bazı dosyalara yetkisiz erişim sağladı. Telefonla oltalama son dönemde başka kurumlarda da saldırganların giriş yolu oldu; ABD'li finansal teknoloji şirketi Jack Henry'deki siber olay da şirketin açıklamasına göre vishing ile başlamıştı.
Siber güvenlik izleme sitesi Breachsense, ağustos sonunda Chaos fidye yazılımı grubunun COPC'yi hedef aldığını iddia ettiğini ve yaklaşık 362 GB veri aldığını öne sürdüğünü kaydetmişti. COPC'nin açıklamasında ise ne Chaos grubunun adı ne de fidye yazılımı geçiyor; bu bağlantı doğrulanmış değil.
Hangi bilgiler açığa çıktı?
Kurumun ilk incelemesine göre olaydan yaklaşık 1,4 milyon kişi etkilendi. Açıklamada bu kişilerin kaçının hasta, kaçının çalışan olduğu belirtilmiyor; olayın tam kapsamına yönelik inceleme sürüyor. Açığa çıkmış olabilecek veriler şunları içeriyor:
- Ad ve soyad
- Adres
- Sosyal Güvenlik Numarası (ABD'de kimlik numarası işlevi gören numara)
- Hasta kimlik numarası dahil sınırlı sağlık bilgileri
- Finansal bilgiler ve diğer kimlik belirleyici bilgiler
COPC, olayın kontrol altına alındığını, sistemlerde başka yetkisiz erişim bulunmadığını ve Epic altyapılı hasta portalı MyChart'ın etkilenmediğini bildirdi. Şirket, bilgilerin kimlik hırsızlığı ya da dolandırıcılık amacıyla kötüye kullanıldığına veya kullanılmaya çalışıldığına dair şimdiye kadar bir bilgisi olmadığını belirtti.
WSYX'in aktardığına göre COPC'nin CEO'su Dr. Don Deep, konuyu ciddiye aldıklarını ve sistemleri, çalışanları ile kuruma emanet edilen kişisel bilgileri daha iyi korumak için gelişmiş güvenlik protokolleri uyguladıklarını söyledi.
Etkilenenler ne yapabilir?
Sağlık grubu, etkilenen kişilere IDX Identity Theft Protection Plan üzerinden ücretsiz kredi ve karanlık ağ izleme hizmeti sunduğunu duyurdu. İletişim bilgisi kayıtlı olan etkilenenlere yazılı bildirim gönderilecek. Mektup almayan ancak etkilendiğini düşünen hastalar response.idx.us/copc adresinden etkilenip etkilenmediklerini sorabiliyor ve kredi izleme kaydı için kod isteyebiliyor. Mektup ve bu sayfa, kredi dosyasını dondurma (security freeze) adımlarını da anlatıyor. COPC ayrıca soruları yanıtlamak için özel bir çağrı merkezi kurdu.
Kaynaklar
- COPC — Cybersecurity Information (15 Ekim 2026)
- WSYX / ABC6 (15 Ekim 2026)
- Breachsense — Central Ohio Primary Care
Kapak görseli (temsili): Central Ohio Primary Care'in 15 Ekim 2026'da güncellediği açıklama, ekran görüntüsü (© COPC; 1200×675 uyarlandı).