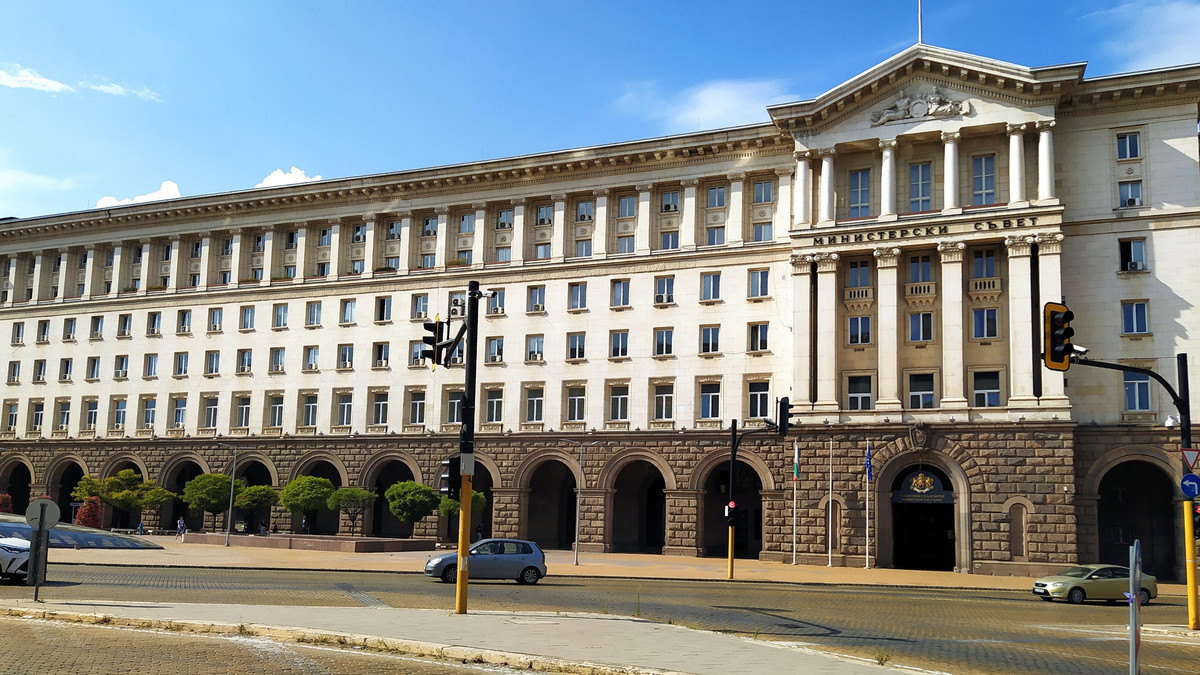
Uluslararası hacker grupları 2021'den beri Bulgaristan'ın resmi belge alışveriş sistemlerinde 5 yıl boyunca fark edilmeden kaldı. İnovasyon ve Dijital Dönüşüm Bakanı Ivan Vasilev, 18 Kasım 2026'da Sofya'daki Bakanlar Kurulu brifinginde en az 130 GB büyüklüğünde, 62 milyonu aşkın sayfa resmi belgenin yasa dışı indirildiğini açıkladı. Vasilev, devlet idaresini hedef alan ve ülkede bilinen en uzun süreli siber casusluk operasyonunun kesildiğini bildirdi.
Saldırganlar 2021'den itibaren sistemlerde gizli erişim sağladı; 2022'de ek yetkisiz erişimler de saptandı. Vasilev, birden fazla uluslararası grubun ülke adını açıklamadı. Grupların bağımsız mı, örgütlü mü yoksa yabancı bir hükümet veya istihbarat adına mı hareket ettiğine dair kesin kanıt yok. Vatandaşların kişisel verilerinin etkilendiğine ilişkin de şu ana kadar kanıt bulunmuyor.
Hedef, resmi belge alışverişinde kullanılan hükümet sistemleriydi. Vasilev'e göre çalınan belgeler Bakanlar Kurulu çalışmaları, raporlar ile bakanlar ve kurumlar arası yazışmalar dahil neredeyse tüm devlet yönetimini kapsıyor. Vasilev, belgelerin dark web'de yayımlandığına dair bilgisi olmadığını; Ağ ve Bilgi Güvenliği birimi yöneticisi Velizar Varbanov ise eldeki bilgiye göre belgelerin değiştirilmediğini söyledi. Benzer temadaki Turla grubunun devlet e-postalarını hedef aldığı casusluk ile bu olay arasında bağlantı bildirilmedi. Konu, 19 Kasım'daki Avrupa Komisyonu'na yönelik siber saldırı haberinde kısa yan not olarak geçmişti; iki vaka ayrı duruyor.
Bütünleşik izleme sistemi sızmayı yakaladı
Vasilev, mevcut güvenlik önlemleri tek bir bütünleşik sistem gibi çalışmadığı için faaliyetin birkaç hükümet ve yönetim boyunca yıllarca görülmediğini söyledi. Yeni ulusal siber güvenlik sistemi devlet ağlarındaki faaliyeti bütünlüklü gösterdi. Varbanov'a göre ilk sinyal 23 Haziran 2026'da geldi: Information Services siber güvenlik merkezine, izlenen bir idarenin ağında anomali bildirildi. Teknik analiz birçok kurumun etkilendiğini gösterince olay geniş çaplı siber olay sayıldı ve ulusal müdahale planı işletildi. İnovasyon ve Dijital Dönüşüm Bakanlığı, 5 Ağustos 2026 tarihli resmi duyurusunda bazı idari ağlarda uzun yıllara yayılan yetkisiz erişim bulunduğunu ve geniş teknik soruşturma başladığını açıkladı.
Ölçek tespit edildi, etkilenen sistemler yalıtıldı, saldırganların altyapı bağlantısı kesildi ve zararlı yazılım kaldırılarak gruplar ağlardan çıkarıldı. Çalışma grubunda bakanlık, içişleri, savunma ve istihbarat kurumları, ulusal CSIRT, Information Services ve ENISA yer aldı; Vasilev AB ve NATO ortaklarını da andı.
Savcılık beş yıllık ihmali inceleyecek
Vasilev inceleme başlattı ve son 5 yıldaki eylem ile ihmaller için savcılığa bildirim gönderdi. Kasıtlı ihmal veya yardım olup olmadığını savcılık belirleyecek. Bazı bulgular ulusal güvenlik nedeniyle açıklanmıyor. Vasilev, çalınan bilgilerin nasıl kullanıldığını bilmediğini söyledi. Bundan sonra zafiyetlerin kapatılması, yönetici hesaplarında sıkı denetim, çok faktörlü kimlik doğrulama ve izleme sisteminin 28 belediye ile bölge yönetimine genişletilmesi planlanıyor. Ulusal siber güvenlik stratejisi hâlâ bekliyor; Vasilev yıllar önce kabul edilmesi gerektiğini belirtti.
Türkiye açısından
Resmi açıklamada Türkiye, Türk vatandaşları veya Türk kurumlarıyla ilgili herhangi bir veri ya da etki yer almıyor. AB ve NATO üyesi komşu ülke Bulgaristan'da resmi belge alışveriş sistemlerinin yıllarca izlenmeden kalması, bütünleşik izleme olmadığında kamu belge ağlarındaki riski somut bir örnek olarak gösteriyor.
Bilinenler ve bilinmeyenler
Bilinenler: Saldırganların 2021'den beri resmi belge alışveriş sistemlerinde kaldığı, en az 130 GB ve 62 milyonu aşkın sayfa resmi belgenin indirildiği, tespitin 23 Haziran 2026 sinyaliyle başlayıp sistemlerin temizlendiği ve 5 yıllık ihmal için savcılığa başvurulduğu resmi olarak doğrulandı.
Bilinmeyenler: Saldırgan grupların ülke bağlantısı, kimin adına çalıştıkları, indirilen resmi belgelerin nasıl kullanıldığı, verilerin dark web ortamında yayımlanıp yayımlanmadığı ve etkilenen kurumların tam listesi belirsizliğini koruyor.
Kaynaklar
- BTA, Bulgaria Disrupts Five-Year Cyberespionage Operation That Affected State Administration Networks (18 Kasım 2026)
- Bulgaristan İnovasyon ve Dijital Dönüşüm Bakanlığı, yetkisiz erişim duyurusu (5 Ağustos 2026)
- Reuters, The Straits Times aktarımı, Bulgaria uncovers five-year cyberespionage operation (18 Kasım 2026)
- BGNES, Hackers Spied on Bulgarian Government Systems for Five Years, Motives Remain Unknown (18 Kasım 2026)
- Vesti.bg, Хакери шпионирали българската държавна администрация в продължение на 5 години, източили над 130 GB данни (18 Kasım 2026)
- Dnes.bg, Няма изтекли секретни данни при мащабната кибератака срещу държавата (18 Kasım 2026)