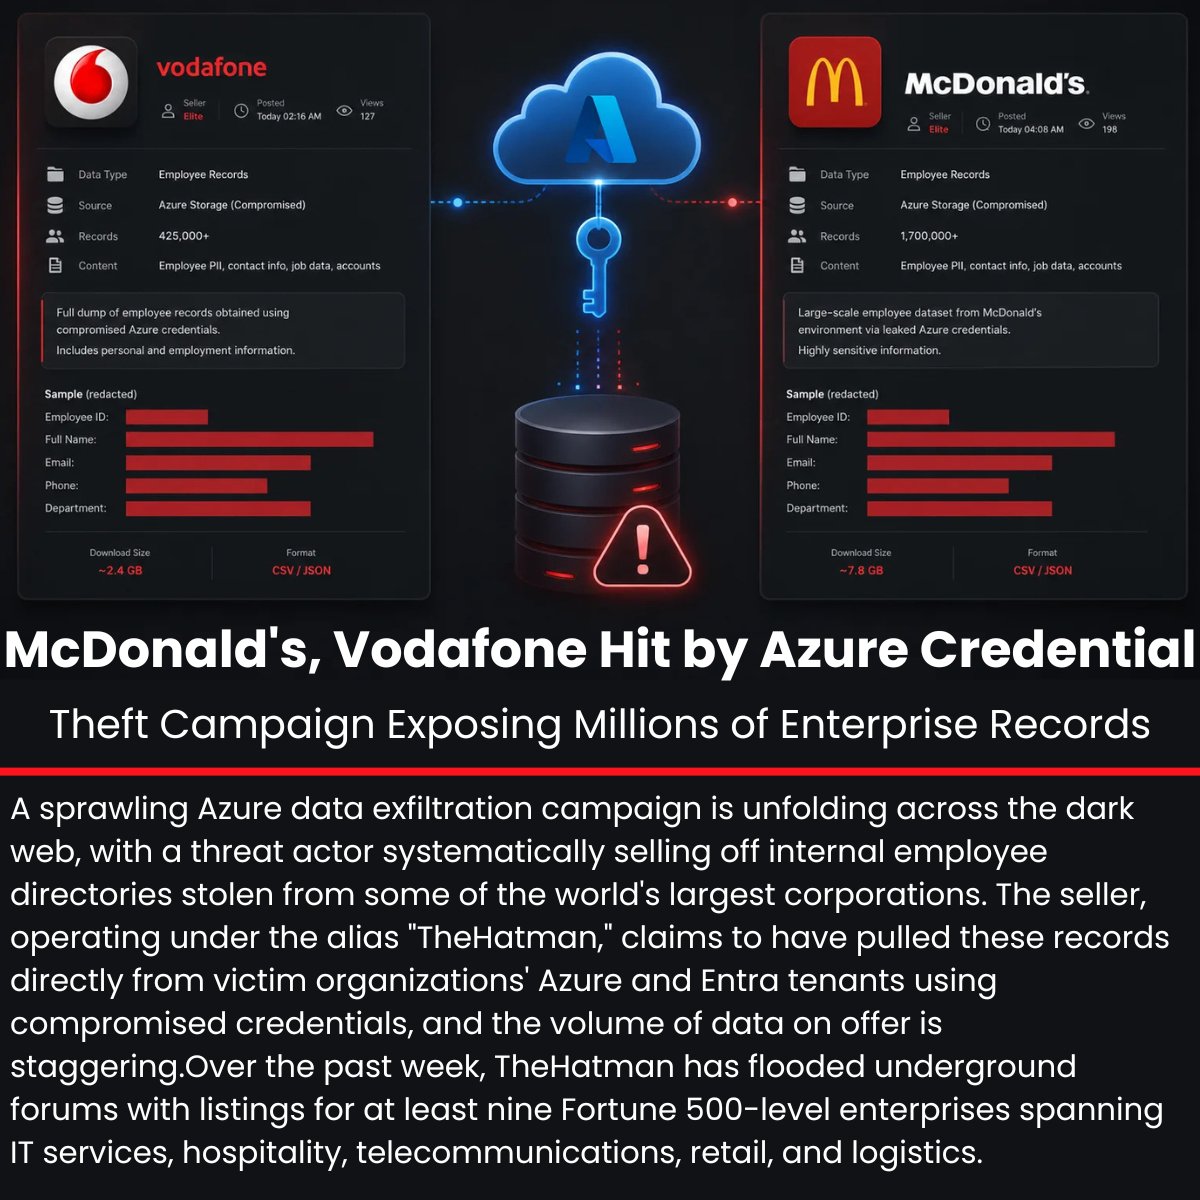
Yeraltı forumlarında “TheHatman” rumuzuyla yayınlanan bir dizi ilan, dünyanın en büyük şirketlerinden bazılarının Azure ve Microsoft Entra kiracılarından alındığı öne sürülen çalışan dizinlerini satışa sunuyor. Listelerde McDonald’s ve Vodafone gibi isimler geçiyor; son bir haftada en az dokuz Fortune 500 ölçeğinde kuruluşun kaydının döküldüğü iddia ediliyor.
Satıcı, kayıtları çalıntı kimlik bilgileriyle doğrudan kiracılardan çektiğini yazıyor. Bu model, tek bir yazılım açığından çok ele geçirilmiş yönetici veya uygulama kimliklerine işaret eder. Entra ID’de zayıf koşullu erişim, eski uygulama parolaları ve fazla yetkili hizmet hesapları bu tür sızıntıların klasik giriş noktalarıdır.
Kurumsal dizin verisi tek başına “iç ağ düştü” anlamına gelmez. Yine de ad, unvan, e-posta ve departman bilgisi, inandırıcı oltalama ve iş e-postası dolandırıcılığı için yeterlidir. Telekom ve perakende gibi yüksek hacimli şirketlerde etki milyonlarca satıra çıkabilir.
Şirketlerin bu kampanyaya karşı yapması gerekenler belli: şüpheli Entra oturumlarını düşürmek, eski uygulama parolalarını iptal etmek, ayrıcalıklı kimlikler için donanım anahtarı zorunlu kılmak ve dışarı sızan dizin kopyalarını izlemek. İlanların her satırının gerçek kiracıdan geldiği henüz bağımsız doğrulanmış değil.


