Yarı iletken test ve ölçüm ekipmanı üreten Japon şirketi Advantest, şubat ayında fark ettiği siber saldırıda sunucularından kişisel bilgiler içeren verilerin çalındığını doğruladı. Şirketin etkilenen kişilere gönderdiği 6 Ekim 2026 tarihli mektuba göre yetkisiz bir üçüncü taraf Advantest sistemlerine erişti ve sunuculardan bazı verileri çıkardı.
Mektupta kişiye göre değişen veri türleri arasında iletişim bilgileri, doğum tarihi, ABD sosyal güvenlik numarası, ulusal kimlik numarası, sürücü belgesi ve pasaport numarası, sağlık ve finansal bilgiler ile diğer kimlik numaraları sayılıyor. Etkilenen toplam kişi sayısı açıklanmadı. Kaliforniya Başsavcılığı kaydında da kişi sayısı yer almıyor.
Saldırı süreci ve atılan adımlar
Advantest olayı ilk kez 19 Şubat 2026'da duyurmuştu. Şirket o açıklamada BT ortamında 15 Şubat'ta (Japonya saati) olağandışı hareketlilik tespit ettiğini ve fidye yazılımı içeren bir siber güvenlik olayına müdahale ettiğini söylemişti. Şirketin ön bulgularına göre yetkisiz bir üçüncü taraf ağın bazı bölümlerine erişmiş ve fidye yazılımı yerleştirmiş olabilirdi. 6 Ekim tarihli mektupta ise fidye yazılımı ifadesi geçmiyor.
Mektuba göre şirketin, verilerin kamuya açıklandığına ya da kötüye kullanıldığına dair bir bilgisi yok. Şirket buna karşın kimlik hırsızlığı ve dolandırıcılık riskinin arttığını kabul ediyor.
Şirket, mektubu alan kişilere Kroll aracılığıyla 18 ay ücretsiz kredi ve internet izleme hizmeti sunuyor. Hizmeti etkinleştirmek için son gün 4 Ocak 2027. Mektuba göre şirket olayı öğrenince bazı sistemleri önlem olarak kapattı, olayı hızla kontrol altına aldı ve ağı güvenli biçimde yeniden çalıştırdı. Olay, kolluk kuvvetleri dahil ilgili uluslararası makamlara bildirildi.
Başsavcılık kayıtları ve mart güncellemesi
Şirketin ABD kolu Advantest America, Inc. olayı 5 Ekim 2026'da Kaliforniya ve Vermont başsavcılıklarına bildirdi. Kaliforniya Başsavcılığı kaydında ihlal tarihi 23 Ocak 2026 olarak geçiyor. Vermont Başsavcılığı kaydına göre bu eyalette 8 kişi etkilendi; bu sayı toplamı göstermiyor.
Advantest 4 Mart 2026'daki güncellemesinde üretim, sevkiyat ve müşteri desteği dahil temel faaliyetlerin sürdüğünü açıklamıştı. Şirket soruşturmada Palo Alto Networks Unit 42 dahil dış uzmanlarla çalıştığını ve o tarihte olayla ilgili verilerin yayımlandığına dair bir işaret görmediğini söylemişti. BleepingComputer'ın 7 Ekim'deki haberine göre o sırada hiçbir fidye yazılımı grubu saldırıyı üstlenmemişti.
Verilerin müşterilere mi, çalışanlara mı yoksa iş ortaklarına mı ait olduğu, saldırganın kim olduğu ve sisteme nasıl girdiği bilinmiyor.
Haber, şirketin yeni açıklamalarıyla güncellenecek.
Kaynaklar
- Advantest — Notice of Data Breach, bireysel bildirim mektubu örneği (6 Ekim 2026; Kaliforniya Başsavcılığı)
- Kaliforniya Başsavcılığı — Advantest America, Inc. veri ihlali kaydı (5 Ekim 2026)
- Vermont Başsavcılığı — Security Breach Notices (Advantest America, Inc., 5 Ekim 2026)
- Advantest — Advantest Responds to Cybersecurity Incident (19 Şubat 2026)
- Advantest — IT System Incident Update (4 Mart 2026)
- BleepingComputer — Advantest confirms personal information stolen in ransomware attack (7 Ekim 2026)
- BleepingComputer — Japanese tech giant Advantest hit by ransomware attack (20 Şubat 2026)
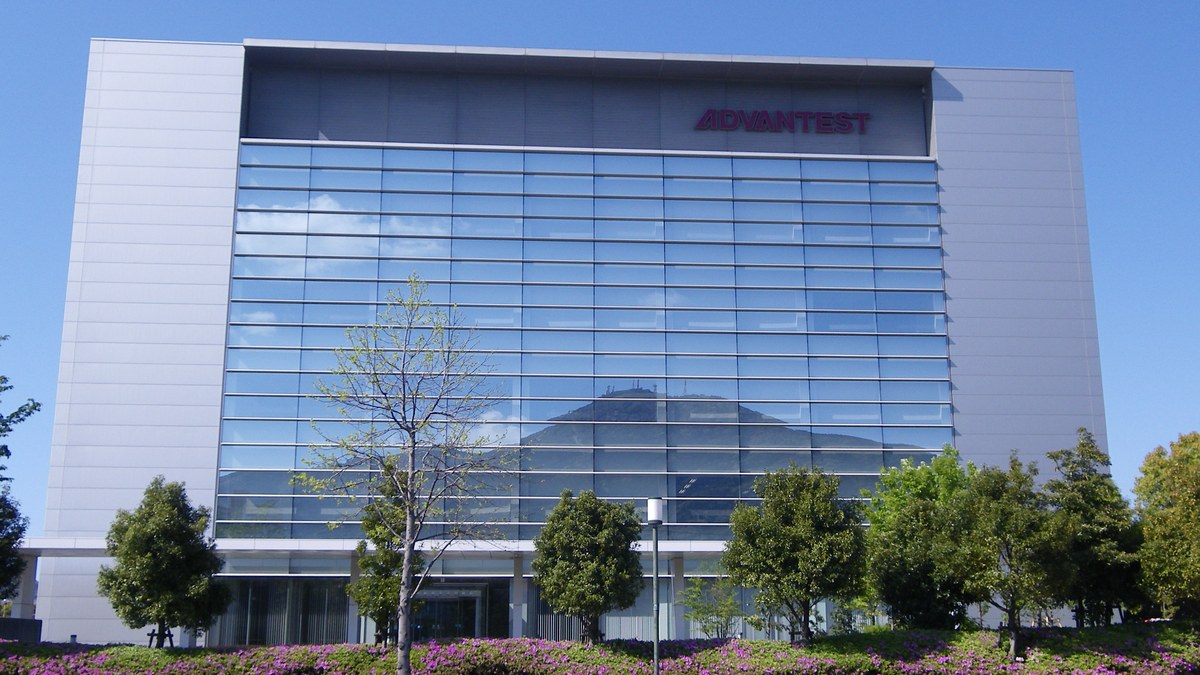
Kapak fotoğrafı: Advantest'in Kitakyushu Ar-Ge Merkezi binası — Kugel, Wikimedia Commons (kamu malı). Fotoğraf olayla ilgili değil, şirketi gösteriyor.