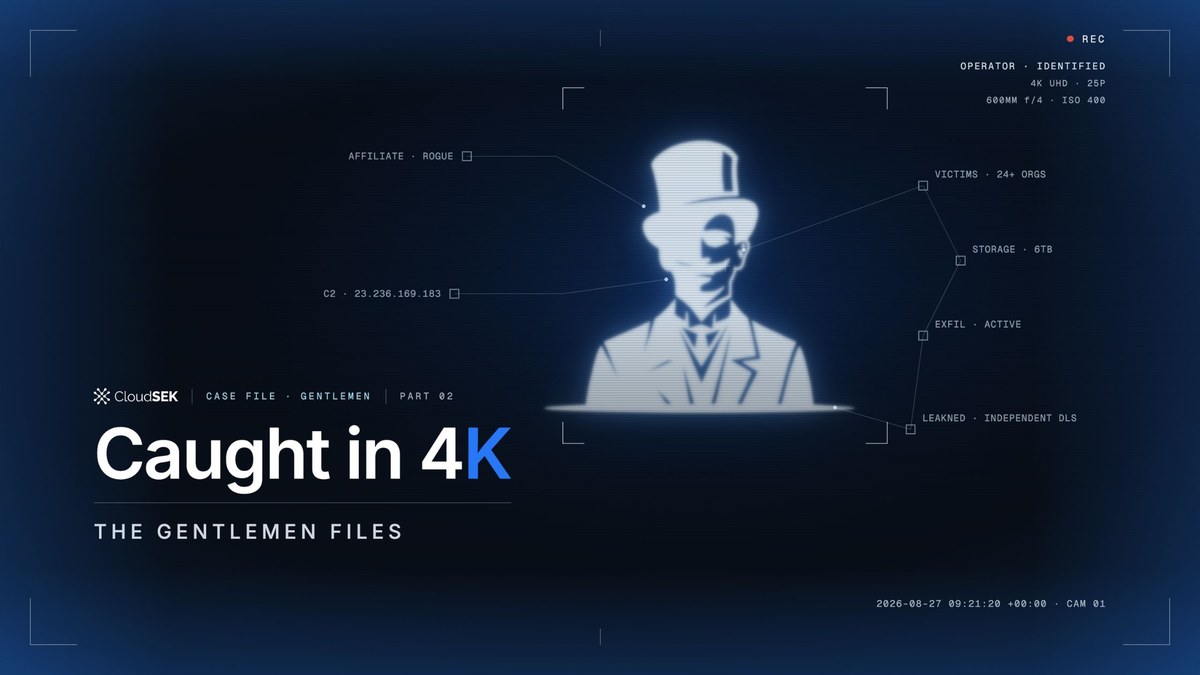
Siber güvenlik şirketi CloudSEK'e göre The Gentlemen fidye yazılımı grubunun Rusça konuşan bir ortağı (affiliate), kendisine «Azazel» diyen bir saldırgan, kendi sızıntı sitesi LEAKNED'i kurdu. CloudSEK'e göre Azazel, altı ülkede iki düzineden fazla kurumdan çaldığı veriyi bu sitede yayımladı ve şantaj gelirini grupla paylaşmadı. CloudSEK bulgularını 5 Ekim 2026'da yayımladığı «Caught in 4K: The Gentlemen Files» raporunda anlattı.
CloudSEK araştırmacıları operasyonu, saldırganın açıkta kalan bir dizini (open directory) ve yanlış yapılandırılmış bir depolama sunucusu üzerinden gördü. Rapora göre kurbanlar lojistik, sigorta, ilaç, yapay zekâ, tıbbi cihaz ve devletle bağlantılı altyapı sektörlerinden. Kurban kurumların adları açıklanmadı; ancak CloudSEK, raporu yayımlamadan önce tespit edilen tüm kurumları bilgilendirdiğini belirtiyor.
Ortak gruba nasıl ihanet etti
CloudSEK, «Caught in 4K» serisinin ilk bölümünde operasyonun ortasında tespit ettiği bir Aurora fidye yazılımı ortağını anlatmıştı; ikinci bölüm Azazel'e odaklanıyor. Azazel, hizmet olarak fidye yazılımı (RaaS) modeliyle çalışan grubun altyapısını, araçlarını, pazarlık kanallarını ve fidye notu şablonunu kullandı. Ama CloudSEK'e göre The Gentlemen araçlarıyla girilen kurbanların hiçbiri grubun kendi sızıntı sitesinde görünmedi; hepsi LEAKNED'de yayımlandı. CloudSEK bunun ortaklık düzeninde yaygın bir durum olmadığını ve RaaS ortaklık modelinde yapısal bir soruna işaret ettiğini söylüyor.
Saldırgan sistemlere girmek için yazılım derleme ve dağıtım hatlarında saklanan parola, anahtar ve jetonlardan oluşan CI/CD sırları (CI/CD secrets) kullandı. Ele geçirilen tek bir GitLab sunucusu, birbiriyle ilgisi olmayan iki kuruma giriş sağladı. Bir yazılım hizmeti (SaaS) platformunda, tek bir CI/CD jetonuyla (token) 150'den fazla veritabanına, ödeme altyapılarına ve yüzlerce kaynak kod deposuna ulaşıldı; platformun bir düzineden fazla müşteri şirketi etkilendi. Devletle bağlantılı bir finansal sicili barındıran platformdan 120 binden fazla kayıt çıkarıldı; ardından Azazel canlı veritabanı sürecini durdurup üretim veri dizinini silen bir betik çalıştırdı. Saldırganın fidye notu, kurbanların sistemlerindeki sekiz ayrı noktaya bırakıldı.
Komutlar yapay zekâ asistanı üzerinden
Haftalarca süren ikinci saldırı zincirinde hedef, yapay zekâ ile tıbbi görüntüleme yapan bir şirketti. Azazel, kimlik doğrulaması olmayan bir API'deki sunucu taraflı istek sahteciliği (SSRF) açığından girdi. Yapılandırma dosyalarında Jasypt ile şifrelenmiş kimlik bilgilerinin ana anahtarını bulup hepsini çözdü; üretim kodundan silinen ama git geçmişinde kalan bir JWT ile kalıcı erişim sağladı. Saldırgan, Grafana izleme sisteminin yönetici parola özetlerini çevrimdışı kırmaya çalıştı ve şirketin nesne depolamasını MinIO istemcisiyle kendi sunucusuna kopyaladı. CloudSEK'e göre bu şirketten çıkarılan veri tek başına 6 TB'ı aşıyor; aktarım soruşturma sırasında da sürüyordu ve hedef dizin saatler arayla yapılan iki gözlem arasında yüzlerce gigabayt büyüdü.
CloudSEK'e göre Azazel, bir ters kabuk (reverse shell) yöneticisini Model Context Protocol (MCP; yapay zekâ asistanlarını dış araçlara bağlayan protokol) üzerinden bir yapay zekâ kodlama asistanına araç olarak kaydetti ve saldırı komutlarını bu yoldan yürüttü. Saldırgan, MCP'nin "exec_in_session" işlevini komut çalıştırmak ve altı iç sunucudaki fidye notlarını kontrol etmek için kullandı. CloudSEK, güvenlik topluluğunun 2025'ten beri bu protokolün risklerini konuştuğunu ancak canlı bir suç kampanyasında MCP'nin komuta-kontrol kanalı olarak kullanıldığına dair daha önce yayımlanmış bir rapor tespit etmediğini söylüyor. Raporu inceleyen Cyber Security News ise, bu değerlendirmenin yalnız bu komut çalıştırma yöntemiyle ilgili olduğunu ve MCP'nin kötüye kullanımının bu operasyonla başlamadığını yazıyor. CloudSEK'e göre Azazel, internette açıkta kalan MCP sunucularını arayan bir tarama altyapısı da kurmuştu.
Altyapı ve bilinmeyenler
Veriler kurbanlardan komuta sunucusuna, oradan meşru GitLab altyapısı gibi görünmesi için «forgitlab» adı verilen ara depolama sunucusuna ve son olarak MEGA bulut depolama servisine aktarıldı. CloudSEK'e göre forgitlab'da 29,2 TB ve LEAKNED'in ön yüzünü barındıran «novostnik» adlı arşiv sunucusunda 22 TB olmak üzere, saldırganın iki fiziksel makinesinde toplam 50 TB'ın üzerinde ham depolama kapasitesi bulunuyordu. Keşif anında bu sunucudaki iki düzineden fazla kurban dizininde yaklaşık 6 TB veri vardı. Infosecurity Magazine ve Cybernews de raporu aktaran haberlerinde bu depolama altyapısına yer verdi.
CloudSEK raporunda, CI/CD sırlarının ayrı bir sır yöneticisinde tutulması, erişim jetonlarının düzenli değiştirilmesi, git geçmişinin taranması, MCP sunucularının yalnızca yerel erişime açılması ve MinIO erişimlerinin kısıtlanması öneriliyor.
Operasyonun arkasındaki Azazel'in kimliği, topladığı fidye tutarı ve ödeme yapan kurban sayısı raporda yer almıyor. Kurumların adları açıklanmadı ve kullanılan yapay zekâ kodlama asistanının adı belirtilmedi. Ayrıca The Gentlemen grubunun ortağının bu ihanetinden haberdar olup olmadığı bilinmiyor. Kurumlar ya da The Gentlemen hakkında yeni bilgi çıktıkça haber güncellenecek.
Kaynaklar
- CloudSEK — Caught in 4K: The Gentlemen Files (5 Ekim 2026)
- Infosecurity Magazine — Ransomware Affiliate Double-Crosses RaaS Operator to Steal Victim Funds (6 Ekim 2026)
- Cybernews — Hacker caught double-crossing Gentlemen ransomware gang (7 Ekim 2026)
- Cyber Security News — Ransomware Hacker Uses AI Coding Assistant as Attack Channel Against Enterprise Networks (6 Ekim 2026)
Kapak görseli: CloudSEK — «Caught in 4K: The Gentlemen Files» rapor görseli