Japonya'nın büyük yakiniku (ızgara et) restoran zinciri Yakiniku King'i işleten Monogatari Corporation, resmi Yakiniku King uygulamasına yapılan yetkisiz erişimde 10.788.963 üyeye ait ad, e-posta adresi, telefon numarası ve üyelik numarasının sızdığını açıkladı.
Uygulamada kayıtlı toplam 10.808.784 kullanıcı bulunurken, sızıntı neredeyse tüm üyeleri etkiledi. Şirketin açıklamasına göre 2 Ekim 2026 tarihinde üye yönetim sistemine üçüncü bir tarafın yetkisiz erişimi tespit edildi ve yetkisiz bağlantı kesilerek güvenlik önlemleri alındı. Yapılan incelemelerin ardından 3 Ekim 2026'da veri sızıntısı doğrulandı ve 5 Ekim 2026'da kamuoyuna duyuruldu.
Sızan ve Güvende Kalan Veriler
Olayda üyelerin üyelik numaraları, adları, e-posta adresleri ve telefon numaraları ele geçirildi. Şirket, giriş parolaları, doğum tarihi, cinsiyet, posta kodu ve puan bakiyesi dahil mağaza kullanım geçmişinin sızmadığını belirtti. Sistemde kredi kartı gibi ödeme bilgileri tutulmadığı için bu tür finansal veriler etkilenmedi.
Saldırının nasıl gerçekleştirildiği ve kimler tarafından yapıldığına ilişkin henüz bir bilgi paylaşılmadı. Şu ana kadar sızan verilerin kamuya açık şekilde yayıldığı veya kötüye kullanıldığı tespit edilmedi. Grubun Marugen Ramen ve Yuzuan gibi diğer markalarının uygulamalarında ise sızıntı tespit edilmedi.
Monogatari Corporation, olayı Japonya'nın Kişisel Bilgileri Koruma Komisyonu'na bildirmek ve polise suç duyurusunda bulunmak gibi gerekli adımları attığını açıkladı. Şirket, müşterileri sahte e-posta, SMS, arama ve oltalama girişimlerine karşı uyardı ve kendisinin parola ya da kredi kartı bilgisi istemeyeceğini belirtti.
Kaynaklar
- Monogatari Corporation resmi duyurusu
- TDnet İngilizce borsa açıklaması (PDF)
- Japan IR özeti
- Nikkei
- Kyodo News
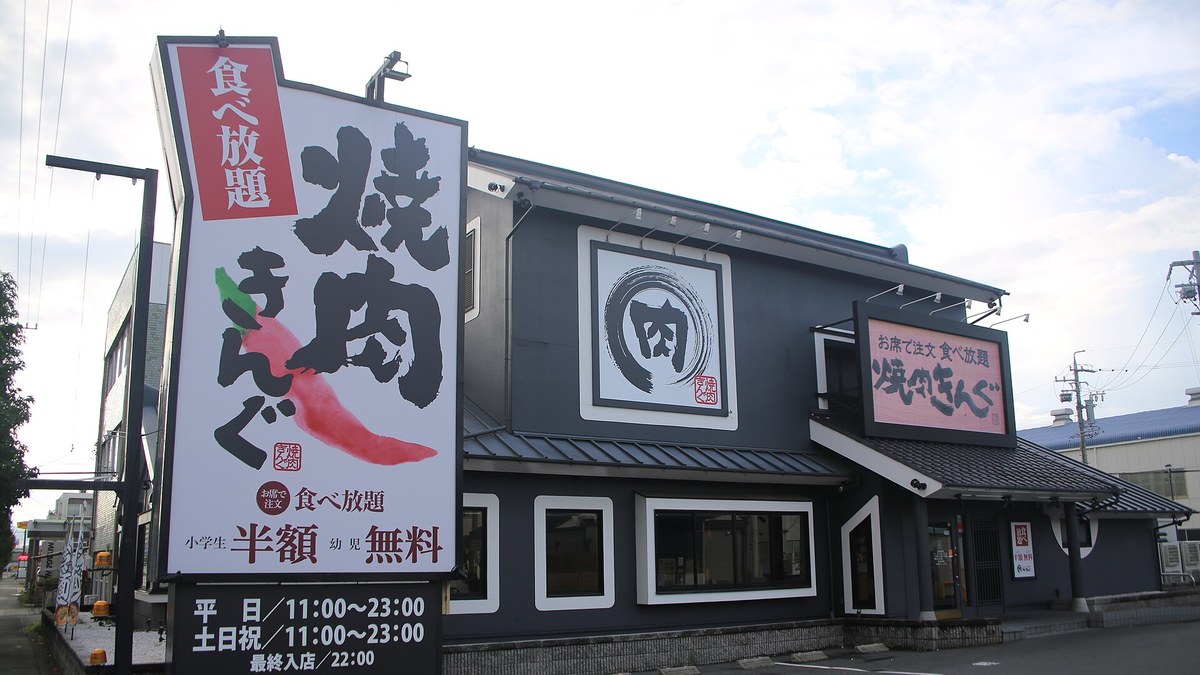
Kapak fotoğrafı: 円周率3パーセント / Wikimedia Commons (CC BY-SA 4.0; Japonya'nın Aichi bölgesindeki Toyohashi'de bir Yakiniku King restoranı; kırpıldı; 2024 tarihli fotoğraf, olayla ilgili değildir; temsili fotoğraf).