ASUS router donanım yazılımında kimliği doğrulanmamış ve yakındaki bir kullanıcının root yetkisiyle komut çalıştırabildiği açıklar bulunuyor. Siber Güvenlik Başkanlığı (SGB), 10 Kasım 2026 sabahı altı bildirim yayımlayarak çeşitli ürünlerdeki toplam 32 CVE kaydını listeledi.
TR-26-1490 ModSecurity web uygulama güvenlik duvarı (WAF) motoru, TR-26-1491 Apache projeleri, TR-26-1492 Axis Communications ürünleri, TR-26-1493 GeoVision uygulamaları, TR-26-1494 Illumio VEN ve TR-26-1496 ASUS ürünlerini kapsayan bu bildirimlerin hiçbiri, 10 Kasım 2026 itibarıyla CISA'nın Bilinen İstismar Edilen Açıklar kataloğunda yer almıyor.
ASUS yönlendiricilerdeki açıklar
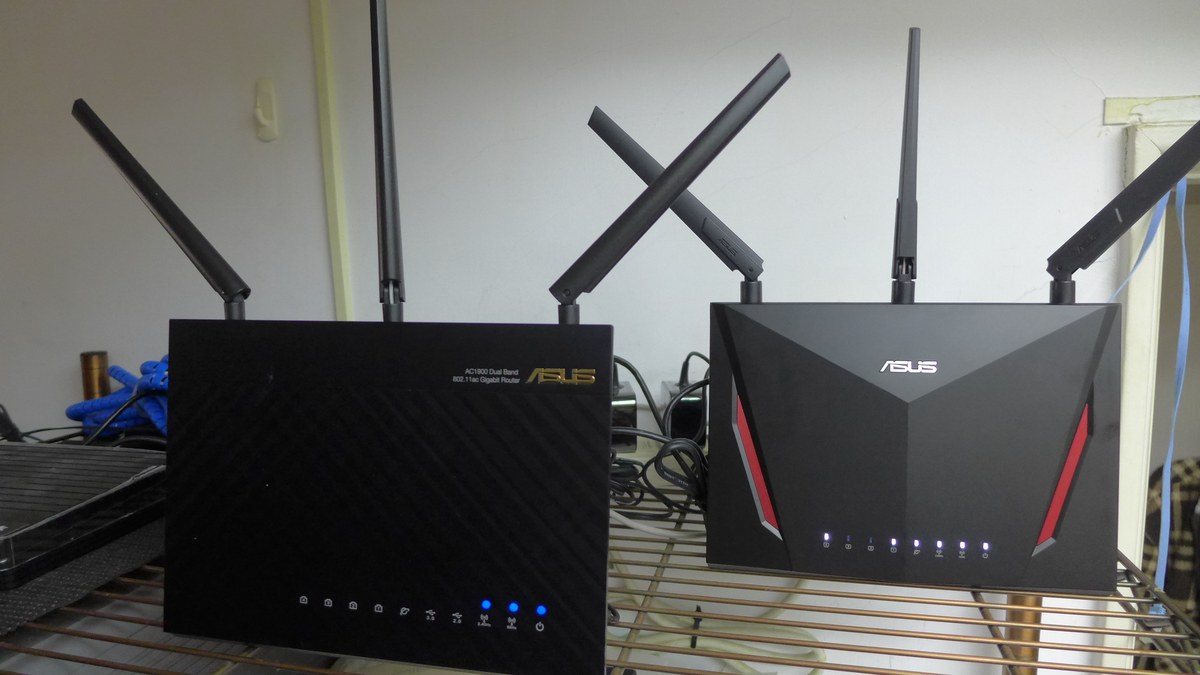
TR-26-1496 numaralı bildirime konu olan CVE-2026-88710 açığı, ASUS'un CVE kaydına göre bazı ASUS yönlendiricilerde bulunuyor. Kimliği doğrulanmamış ve yakındaki bir kullanıcı; kimliksiz sorgular, tanımlayıcı tahmini, kimlik bilgisinin üzerine yazılması ve işletim sistemi komutu enjeksiyonundan oluşan bir zincirle root yetkisiyle keyfi komut çalıştırabiliyor. Bu durum 3.0.0.4.386, 3.0.0.4.388 ve 3.0.0.6.102 donanım yazılımı serilerini etkiliyor.
Diğer kayıtlarda ise sınır dışı yazma yoluyla belleğin üzerine yazılarak cihazın çökertilmesi (CVE-2026-88707) ve fiziksel erişimi olan birinin özel adlandırılmış klasör içeren bir USB bellek takarak root komutu çalıştırması (CVE-2026-88709) gibi açıklar tanımlanıyor. Bildirimde ayrıca Windows üzerindeki ASUS Armoury Crate uygulamasında DLL değiştirme yoluyla yetki yükseltme sağlayan CVE-2026-102438 açığı da bulunuyor. ASUS ayrıntılar ve güncellemeler için güvenlik tavsiyesi sayfasına yönlendiriyor.
ModSecurity ve Apache projeleri
ModSecurity için yayımlanan bildirime göre, 3.0.15 ve 3.0.16 sürümlerinde XML istek gövdesi işleme özelliği belirli ayarlarla açıkken tek bir özel HTTP isteği bellek bozulmasına yol açabiliyor. ModSecurity açıklarının giderilmesi için 3.0.17 ile 2.9.15 sürümleri öneriliyor.
Apache çoklu proje bildiriminde 13 CVE kaydı listeleniyor. Apache Axis2/Java içerisinde XML dış varlık (XXE) ve sunucu taraflı istek sahteciliği (SSRF) gibi 7 açık yer alıyor; bu sorunlar 2.0.2 sürümünde gideriliyor. Apache Airflow için bağlantı ayarlarındaki kimlik bilgisinin açık metin dönmesi gibi 5 açık açıklanırken, Apache Allura için de 1.22.1 sürümüyle düzeltilen bir sorun belirtiliyor.
Axis, GeoVision ve Illumio
Axis AXIS OS ürünlerinde operatör veya yönetici yetkisiyle doğrulandıktan sonra kullanılabilen yetki yükseltme açıkları yer alıyor. GeoVision'un bazı Android uygulamalarında ise kullanıcı verilerinin şifrelenmemiş HTTP üzerinden gönderilmesi ve sabit kodlanmış API anahtarları gibi sorunlar bildiriliyor. GV-Face 2.2.2 ve GV-Cloud 1.5.2 gibi etkilenmeyen sürümler bulunuyor.
Illumio VEN Windows uygulamasında yerel yetki yükseltme ile sistem yetkisi sağlayan açıklar listeleniyor; bu açıkların kullanılması için önceden sistemde kod çalıştırılabiliyor olması gerekiyor.
SGB'nin önerisi ve Türkiye açısından
SGB, ASUS bildiriminde gerekli güncellemelerin, GeoVision bildiriminde ise alınacak önlemlerin ivedilikle yapılmasını tavsiye ediyor. ASUS router kullanıcılarının yönlendiricinin yönetim panelinden donanım yazılımı güncellemesini kontrol etmesi, Apache Airflow kullanıcılarının 3.4.0 sürümüne yükseltmesi, GeoVision uygulamalarının ise güncellenmesi gerekiyor.
Bildirimlerin SGB tarafından yapıldığı göz önüne alındığında ve ASUS cihazların ev ile küçük ofis ağlarında yaygın kullanıldığı bilinse de, kaynaklarda etkilenen cihaz ya da kurum sayısı yer almıyor. Açıkların şu an için herhangi bir saldırıda kullanıldığına dair bilgi bulunmuyor.
Kaynaklar
- Siber Güvenlik Başkanlığı, TR-26-1496 ASUS Router Güvenlik Bildirimi, 10 Kasım 2026
- Siber Güvenlik Başkanlığı, TR-26-1490 ModSecurity WAF Engine Güvenlik Zafiyeti, 10 Kasım 2026
- Siber Güvenlik Başkanlığı, TR-26-1491 Apache Çoklu Proje Güvenlik Zafiyeti, 10 Kasım 2026
- Siber Güvenlik Başkanlığı, TR-26-1492 Axis Communications Güvenlik Bildirimi, 10 Kasım 2026
- Siber Güvenlik Başkanlığı, TR-26-1493 GeoVision Çoklu Ürün Güvenlik Bildirimi, 10 Kasım 2026
- Siber Güvenlik Başkanlığı, TR-26-1494 Illumio VEN Güvenlik Bildirimi, 10 Kasım 2026
- CVE Program, CVE-2026-88710 (ASUS Router)
- ASUS, Security Advisory
- CVE Program, CVE-2026-73857 (ModSecurity)
- CVE Program, CVE-2026-124600 (GeoVision GV-Face)
Kapak görseli: «ASUS RT-AC68U & RT-AC86U 20190419», Kenming Wang, Wikimedia Commons, CC BY-SA 2.0 (1200×675 ölçeklendi).