Alman drone üreticisi Quantum Systems'in güncelleme altyapısını hedef alan siber saldırıda, DER SPIEGEL'e göre saldırganlar dahili güncelleme sunucusuna sızarak görev planlama yazılımı QBase'in güncellemesi görünümünde zararlı yazılım yerleştirdi.
Münih yakınındaki Gilching merkezli şirket, 12 Kasım 2026 akşamı yaptığı açıklamada Ekim 2026 sonunda bir «siber güvenlik olayı» tespit ettiğini bildirdi. Hemen başlatılan iç inceleme, «düşman aktörler» tarafından yürütülen aktif bir siber saldırıyı ortaya çıkardı.
Sahte güncelleme nasıl yayıldı
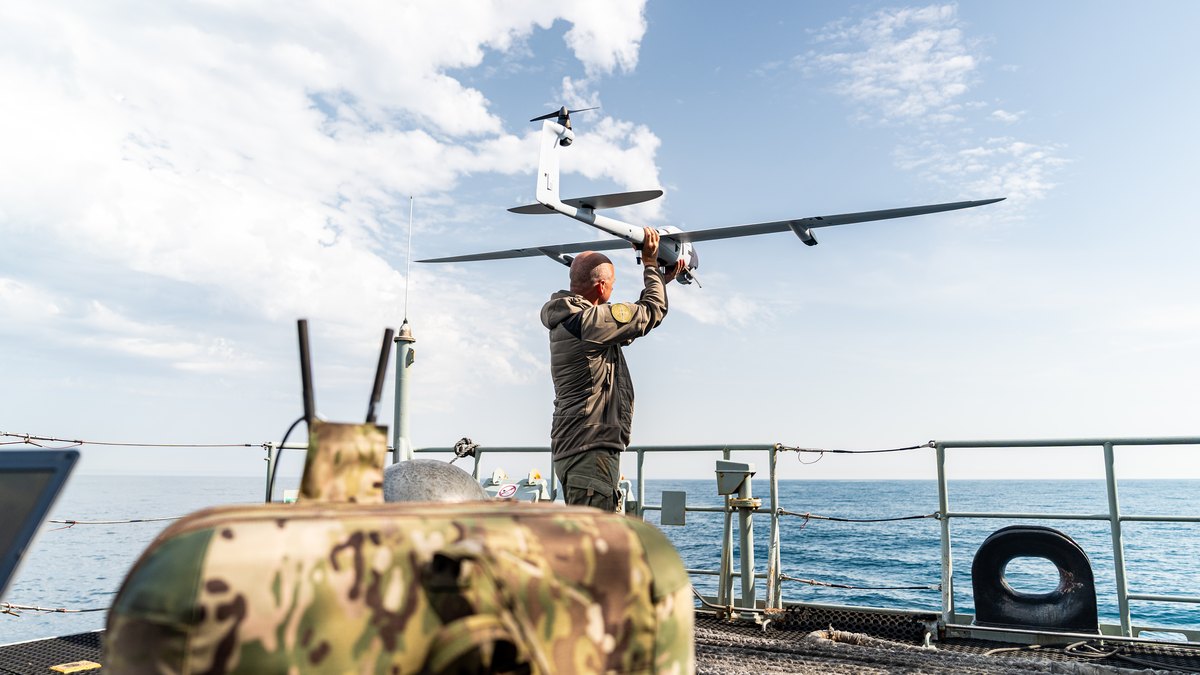
Spiegel'e göre şirket ağına giren saldırganların dahili güncelleme sunucusuna bıraktığı zararlı yazılım, görev planlama ve yer kontrol yazılımı QBase'in olağan bir güncellemesi gibi gizlendi. Financial Times'ın haberine göre de QBase güncelleme sunucusundan zararlı bir güncelleme dosyası dağıtıldı. QBase, Bundeswehr'de «Falke» adıyla kullanılan Vector keşif drone'u için de kullanılıyor.
Spiegel'e göre manipüle edilmiş güncelleme Bundeswehr'in ve başka müşterilerin sunucularına ulaştı. Ancak zararlı yazılım drone'ların kendisine ulaşmadı ve bir kontrol sırasında fark edildi.
Bundeswehr drone'ları durdurdu
Financial Times'ın haberine göre Bundeswehr, önlem olarak şirketin drone'larının kullanımını durdurdu. FT'ye göre bu karar, şirketin yakın zamanda yapılan bir askeri tatbikata katılmasını da engelledi.
Handelsblatt'ın aktardığına göre Quantum Systems, Almanya'da drone'lar için uçuş yasağı getirildiğini, Almanya dışında ise filonun normal şekilde kullanılmaya devam ettiğini açıkladı. Şirket, filonun yeniden kullanıma hazır olduğunu belirtiyor. Habere yorum yapmayan Alman Savunma Bakanlığı, Financial Times'a güvenlik nedeniyle silah sistemlerinin işletimi ve hazırlığı hakkında bilgi vermediğini söyledi.
Soruşturma ve şirketin açıklaması
Şirkete göre tehdit, bilgi teknolojileri ve güvenlik ekiplerince yetkililerle yakın ve şeffaf iş birliği içinde sınırlandırıldı. Quantum Systems, alınan önlemler ve olayın niteliği nedeniyle son kullanıcılar ve operatörler için sistemlerin işletilmesinde risk bulunmadığını, olayın yetkili makamlara bildirildiğini ve soruşturmanın sürdüğünü açıkladı.
Spiegel'e göre olayı Askeri Karşı İstihbarat Servisi (MAD), Federal Anayasayı Koruma Dairesi (BfV) ve Federal Bilgi Güvenliği Dairesi (BSI) inceliyor. Saldırının arkasında kimin olduğu bilinmiyor.
Neler açıklanmadı
Saldırganın kimliği, şirket ağına nasıl girildiği ve zararlı güncellemenin kaç müşteriye ulaştığı açıklanmadı. Uçuş durdurma kararının ne kadar sürdüğü ve hangi drone modellerinin etkilendiği de açıklanmadı.
Bağlam: savunma sanayii hedefte
Quantum Systems yıllardır Ukrayna'ya drone tedarik ediyor ve Ukrayna'da üretim yapıyor. Alman güvenlik makamları savunma şirketlerini aylardır sabotaj ve siber saldırılara karşı uyarıyor; ancak bu uyarılarla saldırı arasında kanıtlanmış bir bağlantı bulunmuyor.
Güncelleme kanalı neden kritik
Güncelleme sunucusu üzerinden yapılan saldırılar «tedarik zinciri saldırısı» olarak bilinir. Müşteriler resmî güncelleme kanalına güvendiği için zararlı kod tek noktadan birçok müşteriye ulaşabilir. Kritik sistemlerde güncellemelerin imza doğrulaması ve kurulum öncesi kontrolü bu riski azaltan yöntemler arasında sayılır.
Kaynaklar
- Handelsblatt, Quantum Systems: Drohnenhersteller meldet massiven Cyberangriff (12.11.2026)
- DER SPIEGEL, Massiver Cyberangriff auf deutschen Drohnenhersteller Quantum Systems (12.11.2026)
- Ruhr Nachrichten, Hackerangriff auf Quantum Systems: Bundeswehr stoppt Drohnenflotte (12.11.2026)
Kapak görseli: Quantum Systems / Wikimedia Commons, CC0 (Vector drone'u, REPMUS 2025 tatbikatı; kırpıldı, 1200x675).