Siber Güvenlik Başkanlığı (SGB), 2 Kasım 2026'da yayımladığı TR-26-1434 kodlu «MediaTek Çoklu Ürün Güvenlik Bildirimi»nde MediaTek ürünlerine ait 56 güvenlik açığını listeledi. SGB, kullanıcı ve sistem yöneticilerine yayımlanan dokümanları incelemelerini ve gerekli önlemleri ivedilikle almalarını tavsiye etti. MediaTek'in en yüksek önem derecesi verdiği 6 açığın tamamı modemde. Bu açıklar, cihaz saldırganın kontrol ettiği sahte bir baz istasyonuna bağlanmışsa kullanıcı etkileşimi gerekmeden kullanılabiliyor.
Bildirimde neler var
SGB'nin bildiriminde «Bazı MediaTek ürünlerinde güvenlik zafiyetleri tespit edilmiştir.» ve «Mevcut zafiyetler nedeniyle hedef sistemlerin siber saldırganlar tarafından saldırıya uğraması ihtimal dahilindedir.» ifadeleri yer alıyor. Bildirimde 56 CVE (ortak açık kimliği) kodu sıralanıyor ve kaynak olarak MediaTek'in Kasım 2026 ürün güvenliği bülteni gösteriliyor.
MediaTek'in CVSS v3.1'e dayanan sınıflandırmasına göre açıklardan 6'sı kritik, 16'sı yüksek, 34'ü orta önemde. Bültene göre açıkların 28'i MediaTek dışından, 28'i şirketin kendi ekiplerince bildirildi. MediaTek, cihaz üreticilerine tüm açıkları ve yamalarını bülten yayımlanmadan en az iki ay önce ilettiğini belirtiyor. Yamalar son kullanıcıya MediaTek'ten değil, telefon ve tablet üreticilerinin güvenlik güncellemeleriyle ulaşıyor.
Sahte baz istasyonu riski
Kritik 6 açık (CVE-2026-20499 ve CVE-2026-20545 ile CVE-2026-20549 arasındaki kayıtlar) modemde, yani telefonun mobil şebekeyle haberleşen bileşeninde bulunuyor. CVE kayıtlarına göre bu hatalar bellekte sınır dışı yazmaya yol açıyor. Cihaz, saldırganın kontrol ettiği sahte bir baz istasyonuna (gerçek operatör vericisini taklit eden düzenek) bağlanmışsa uzaktan yetki yükseltme (saldırganın cihazda olması gerekenden fazla yetki kazanması) mümkün oluyor. Kayıtlara göre bunun için ek bir çalıştırma yetkisi ve kullanıcı etkileşimi gerekmiyor.
Kritik açıklar toplam 85 farklı yonga modelini kapsıyor; yalnız CVE-2026-20499 kaydında 82 model sayılıyor. Listedeki 56 açığın 25'inde koşul, cihazın sahte bir baz istasyonuna bağlanması. Bu 25 kaydın 15'i uzaktan hizmet engelleme (cihazın ya da bağlantının çökmesi), 10'u uzaktan yetki yükseltme etkisi taşıyor.
Diğer açıklar
- 56 açığın 30'u modem bileşeninde.
- Diğerleri ses birimleri, USB, grafik işlemcisi, konum (GNSS), modem iletişim arayüzü, indirme aracı, ekran, yapay zekâ hızlandırıcısı ve ağ yığını bileşenlerinde.
- CVE kayıtlarına göre etki dağılımı: 10 uzaktan yetki yükseltme, 16 uzaktan hizmet engelleme, 22 yerel yetki yükseltme, 7 yerel hizmet engelleme ve 1 yerel bilgi ifşası.
- Orta önemdeki 34 açığın 23'ü, saldırganın cihazda önceden System yetkisi elde etmiş olmasını gerektiriyor.
Saldırılarda kullanıldı mı
MediaTek bülteninde, şu an için bu açıkların gerçek saldırılarda kullanıldığına dair bildiği bir durum olmadığını belirtiyor. SGB bildiriminde de istismara dair bir bilgi yer almıyor. 56 kaydın hiçbiri ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı'nın (CISA) bilinen istismar edilmiş açıklar kataloğunda (KEV) bulunmuyor. SGB ise mevcut zafiyetler nedeniyle sistemlerin saldırıya uğramasının ihtimal dahilinde olduğunu belirtiyor.
Türkiye açısından
Bildirim, SGB'nin Türkiye'deki kullanıcı ve sistem yöneticilerine yönelik resmi güvenlik bildirimlerinden biri. MediaTek yongaları birçok üreticinin telefon ve tabletlerinde kullanılıyor; ancak bültende hangi marka ve modellerin etkilendiğine dair bir liste yok. Kaynaklarda Türkiye'deki kullanıcı ya da kurumlara yönelik belirli bir saldırı bilgisi de bulunmuyor. SGB, 6 Ekim'de de Android için TR-26-1253 bildirimini yayımlamıştı. Yonga düzeyindeki düzeltmeler de cihaz üreticisinin güncellemesine bağlı olduğundan, yazılım desteği sona ermiş cihazlar bu yamaları alamayabilir.
Ne yapmalısınız
- Telefon ve tabletinizde Ayarlar menüsünden sistem ve güvenlik güncellemelerini denetleyin, bekleyenleri yükleyin.
- Otomatik güncelleme özelliğini açık tutun.
- Cihazınızın yonga bilgisini üreticinin teknik özellikler sayfasından kontrol edin.
- Cihaz üreticinizin yeni güvenlik güncellemesi yayımlayıp yayımlamadığını destek sayfasından takip edin.
- Güvenlik güncellemesi almayan eski cihazlarda bankacılık gibi hassas işlemler için güncel bir cihaz kullanın.
- Kurumlar, çalışanların mobil cihazlarındaki yama düzeyini cihaz yönetim araçlarıyla denetlesin.
Kaynaklar
- Siber Güvenlik Başkanlığı — TR-26-1434 MediaTek Çoklu Ürün Güvenlik Bildirimi (2 Kasım 2026)
- MediaTek — Product Security Bulletin, November 2026 (2 Kasım 2026)
- CVE.org — CVE-2026-20499, MediaTek modem (2 Kasım 2026)
- CISA — Known Exploited Vulnerabilities (KEV) kataloğu
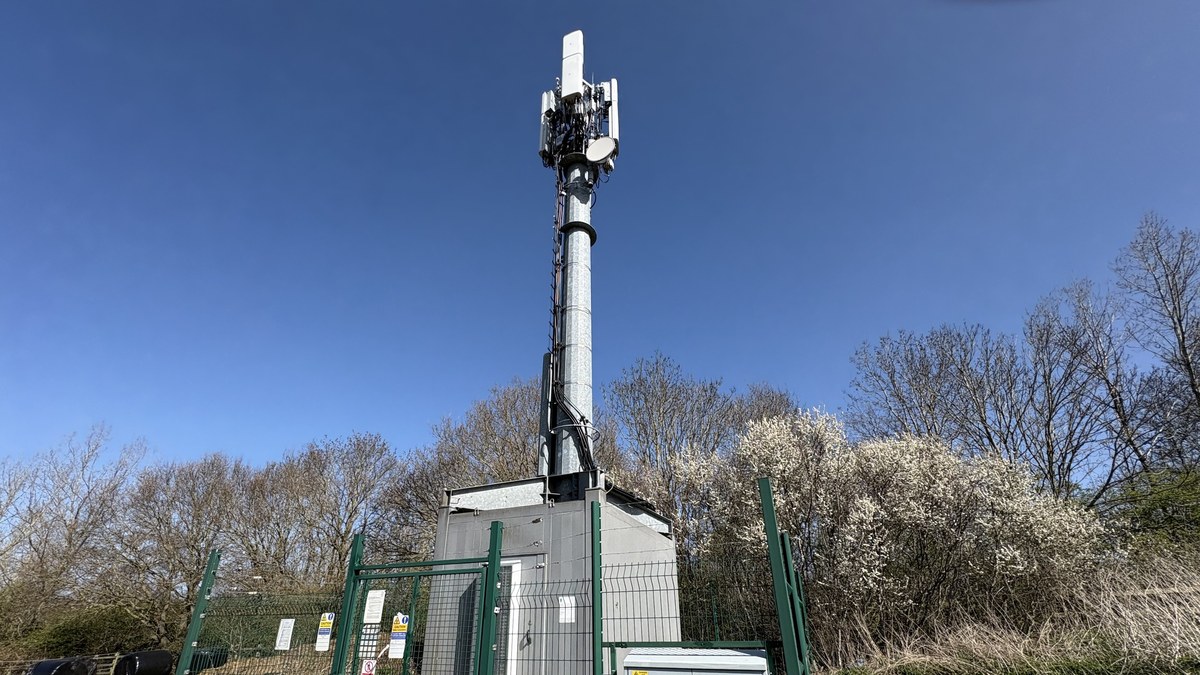
Kapak görseli (temsili): «Mobile phone mast» — Diacius, CC BY-SA 4.0, Wikimedia Commons (1200×675 kırpıldı).
Sık sorulan sorular
Telefonumda MediaTek yonga olup olmadığını nasıl anlarım?
Cihazınızın yonga modelini üreticinin resmi sitesindeki teknik özellikler sayfasından ya da ürün kutusundaki donanım bilgilerinden öğrenebilirsiniz. Bazı cihazlar bu bilgiyi Ayarlar'daki cihaz bilgisi bölümünde de gösteriyor.
Güncellemeyi MediaTek'ten mi indireceğim?
Hayır. MediaTek yamaları cihaz üreticilerine iletiyor; düzeltmeler telefonunuzun ya da tabletinizin üreticisinin yayımladığı güvenlik güncellemeleriyle cihaza geliyor.
Açıklar saldırılarda kullanıldı mı?
MediaTek, şu an için bu açıkların gerçek saldırılarda kullanıldığına dair bildiği bir durum olmadığını belirtiyor. SGB bildiriminde de istismar bilgisi yok ve kayıtların hiçbiri CISA KEV kataloğunda bulunmuyor.