Dünyanın önde gelen konteyner taşımacılığı şirketlerinden A.P. Moller-Maersk, daha önceki bir satın almadan kalan yerel ve eski bir sisteminde yetkisiz erişim ile veri çekilmesi tespit edildiğini doğruladı. Reuters'ın da aktardığı 11 Kasım 2026 tarihli şirket duyurusuna göre bu veri ihlali ve BT güvenliği olayının fark edilmesinin ardından Maersk Siber Güvenlik ekibi kapsamlı soruşturma başlattı ve etkilenen sistemi güvenceye aldı.
Maersk ne açıkladı
Şirket içi teknik incelemenin sürdüğünü belirten Maersk, ilk bulguların hassas verilerin ifşa olmadığını güçlü biçimde gösterdiğini bildirdi. Açıklamaya göre olay yalnızca yerel bir sistemle sınırlı kaldı; diğer Maersk altyapılarının veya şirkete API ve EDI üzerinden bağlanan müşteri ile iş ortağı sistemlerinin etkilendiğine dair herhangi bir işaret bulunmadı.
Operasyonlarda aksama beklenmediğini kaydeden şirket, müşterilerin rezervasyon ve sevkiyat yönetimini olağan şekilde sürdürebildiğini aktardı. Maersk ayrıca olayla bağlantılı gelebilecek beklenmedik iletişimlere temkinle yaklaşılmasını ve bu tür mesajların her zamanki Maersk temsilcisi üzerinden doğrulanmasını istedi.
Şantaj grubunun iddiası
Danimarka merkezli yayın organı Ingeniøren, 10 Kasım 2026 tarihli haberinde adı az bilinen bir şantaj grubu tarafından Maersk'in lojistik platformundan 100 GB'a kadar veri çalındığının öne sürüldüğünü yazdı. Ingeniøren ve Computerworld'ün aktardığına göre bu şantaj grubu, sızıntı sitesinde yayımladığı mesajda verileri paylaşmamak için 5 milyon dolar tutarında bitcoin talep etti ve 7 Aralık 2026 tarihine kadar süre tanıdı.
Computerworld'ün haberine göre grup, ele geçirdiğini iddia ettiği dosyalar arasında sürücü profilleri, sistem kayıt dosyaları, depo kayıtları ve çeşitli bildirimlerin yer aldığını ileri sürdü. Öne sürülen veri büyüklüğü ve içerik bağımsız kaynaklarca doğrulanmadı. Maersk'in resmi açıklaması grubun iddiasını doğrulamazken şirket, hassas veri ifşasına dair bir işaret bulunmadığını belirtiyor.
Hangi sistem etkilendi
Danimarka ekonomi gazetesi Børsen, Maersk'in duyurusunun Ingeniøren'in haberinden bir gün sonra yayımlandığını aktardı. Børsen'e göre sızıntı iddiası, Maersk'in 2022 yılında satın aldığı Hong Kong merkezli lojistik şirketi LF Logistics'e ait verilerle bağlantılı. Maersk ise resmi duyurusunda satın alınan şirketin adını vermedi; etkilenen yapıyı yalnızca geçmişteki bir satın almadan kalan yerel ve eski sistem olarak tanımladı.
Türkiye açısından
Maersk'in Türkiye yerel bilgi sayfasına göre şirketin ana ofisi İstanbul Ümraniye'de bulunuyor ve Ambarlı, Aliağa, Gemlik, Gebze ile Mersin gibi limanlarda hizmet veriliyor. Şirketin olayla ilgili beklenmedik iletişimlerin her zamanki Maersk temsilcisi üzerinden doğrulanması yönündeki uyarısı Türkiye'deki müşteriler için de geçerliliğini koruyor. Bu tür olayların ardından şirket adı kullanılarak gönderilen sahte e-posta ve ödeme talepleri oltalama saldırıları için kullanılabiliyor. Olaydan Türkiye'de etkilenen kişi veya şirket bulunup bulunmadığı ve olası sayı açıklanmadı.
Kaynaklar
- Maersk, IT security incident, 11 Kasım 2026
- Reuters (CNA), Shipping firm Maersk investigates IT security incident, 11 Kasım 2026
- Børsen, Mærsk bekræfter it-hændelse, 11 Kasım 2026
- Ingeniøren, Maersk ramt af datalæk, 10 Kasım 2026
- Computerworld, Hackere har lænset it-system hos Mærsk for data, 11 Kasım 2026
- Maersk, Türkiye yerel bilgi sayfası
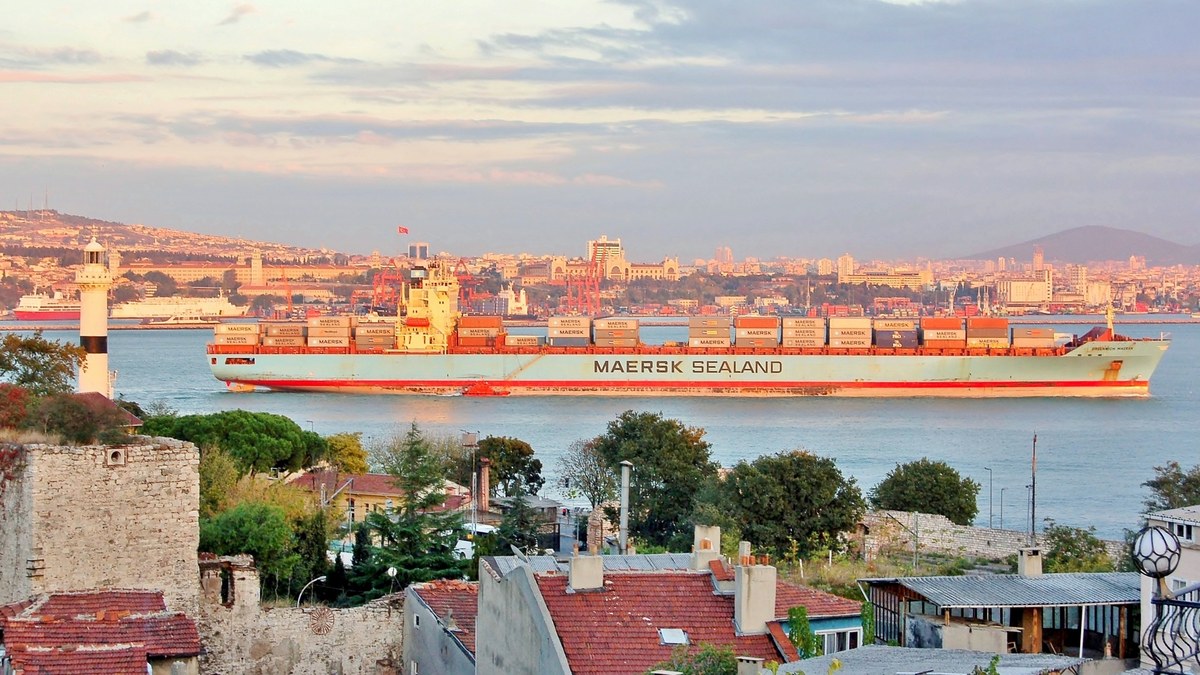
Kapak görseli: «Greenwich Maersk, Istanbul, 2007 (01)», Bahnfrend, Wikimedia Commons, CC BY-SA 4.0 (kırpıldı, 1200x675).