İzmir Büyükşehir Belediyesi kurumsal e-posta hesaplarına, önceden ele geçirilmiş parola kullanılarak yetkisiz erişim sağlandı. Olayda iki hesaba ait posta kutusu içerikleri kurum dışına aktarılırken, e-posta imza alanına dolandırıcılık içerikli metin yerleştirildi.
Yaşanan veri ihlali sonucunda ad, soyad, e-posta adresi ve dahili telefon numarası gibi kişisel veri kategorileri etkilenirken, olaydan etkilenen kişi sayısı tam olarak belirlenemedi.
Ne oldu
İzmir Büyükşehir Belediyesi sistemlerindeki olağan dışı hareketlilik, 30 Eylül 2026 tarihinde bir kurumsal e-posta hesabından yüksek hacimde ileti gönderilmesinin fark edilmesiyle tespit edildi. Yapılan ilk teknik değerlendirmede, olayın e-posta sunucusundaki bir güvenlik açığından değil, önceden ele geçirilmiş kurumsal parola bilgisinden kaynaklandığı belirlendi.
Yetkisiz erişim sağlanan hesaplardan ikisinde şu işlemler gerçekleştirildi:
- Posta kutusu içerikleri kurum dışına aktarıldı.
- Gelen iletileri otomatik silmeye yönelik kural tanımlandı.
- Hesaplar üzerinden harici adreslere toplu spam gönderimi yapıldı.
- İleti ve yönlendirme ayarları değiştirildi.
- Mevcut yazışmalar açılarak incelendi.
- Kurumsal e-posta imza alanına dolandırıcılık amaçlı metinler eklendi.
Olayda ad, soyad, e-posta adresi ve dahili telefon bilgileri etkilendi; etkilenen kişi sayısı henüz netleşmedi.
Kim etkilendi, ne yapılabilir
İhlalden etkilenen kişilerin belediye personeli ve kurumla yazışma gerçekleştiren vatandaşlar olduğu değerlendiriliyor. Kişisel verileri yetkisiz erişime maruz kalan veya belediye uzantılı hesaplardan şüpheli bağlantı ya da talep içeren iletiler alan kullanıcılar yasal haklarını kullanabilir.
Süreç hakkında bilgi almak ve resmi başvuru yollarını öğrenmek için KVKK veri ihlali sonrası haklar, başvuru ve şikayet rehberi adımlarını izleyebilirsiniz.
Ne biliniyor, ne bilinmiyor
Kurumun bildirimine göre yetkisiz erişim sunucu zafiyetinden değil önceden ele geçirilmiş paroladan kaynaklandı; iki hesabın içeriği dışarı aktarıldı, spam gönderildi ve imza alanına dolandırıcılık metni eklendi.
Buna karşılık yetkisiz erişim sağlanan iki hesabın hangi birimlere ait olduğu, personelin kurumsal parolasının ne şekilde ele geçirildiği, etkilenen toplam kişi sayısı ve eylemi gerçekleştiren kişi ya da grupların kimliği henüz bilinmiyor.
Kurul kararı ve takip
Kişisel Verileri Koruma Kurulu, konuya ilişkin bildirimi değerlendirerek 21 Ekim 2026 tarih ve 2026/2271 sayılı kararla veri ihlalinin kamuoyuna duyurulmasına karar verdi. Kurum nezdinde başlatılan resmi inceleme devam ediyor; süreç kapsamında herhangi bir idari para cezası duyurulmadı. Resmi makamlardan yeni bir açıklama yapılması durumunda detaylar aktarılacaktır.
Kaynaklar
- Kişisel Verileri Koruma Kurumu — Kamuoyu Duyurusu (Veri İhlali Bildirimi) – İzmir Büyükşehir Belediyesi
- İzmir Büyükşehir Belediyesi — Kurumsal Web Sitesi
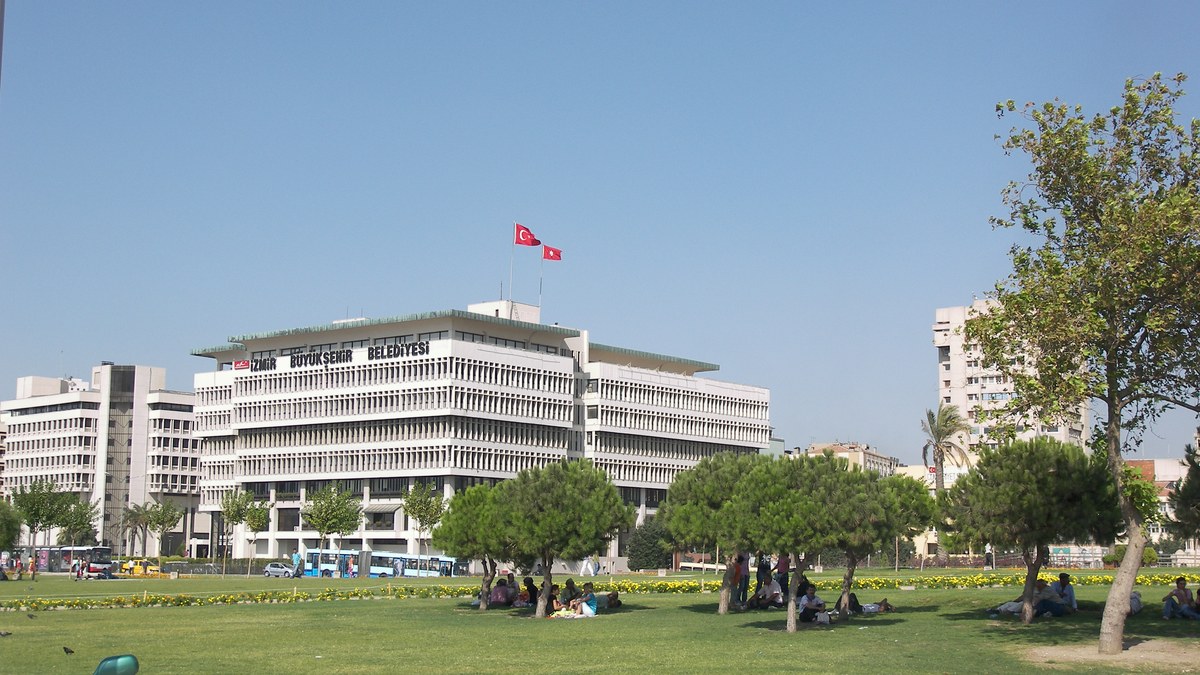
Temsili görsel: İzmir Büyükşehir Belediyesi binası — akalan68, Wikimedia Commons (CC BY 3.0), 1200×675 kırpıldı. Olay görüntüsü veya sızıntı ekranı değildir; e-posta ihlaliyle doğrudan bağlantılı bir fotoğraf değildir.
Sık sorulan sorular
İzmir Büyükşehir Belediyesi e-posta sistemine nasıl erişildi?
Yetkisiz erişim sunucu üzerindeki bir sistem zafiyetinden değil, personele ait önceden ele geçirilmiş kurumsal parola bilgisinin kullanılmasıyla gerçekleşti.
İhlalden hangi kişisel veriler etkilendi?
Olay kapsamında ad, soyad, kurumsal veya kişisel e-posta adresi ile kurum içi dahili telefon numarası bilgileri etkilendi.