GitHub Actions üzerinden kimlik bilgisi çalan GhostAction tedarik zinciri kampanyası, 8 Ekim 2026'da iki tanınmış açık kaynak bakımcısının ele geçirilen hesaplarını kullanarak yüzlerce depoya güvenlik denetimi kılığında zararlı bir iş akışı ekledi. Güvenlik firması StepSecurity etkilenen depo sayısını 345, Socket ise 346 olarak açıkladı. StepSecurity'ye göre iş akışı bu dalgada, depolardaki güncel sırların yanı sıra tüm git geçmişinde kalmış bulut, yapay zeka ve yazılım servis anahtarlarını da hedef alıyor.
Ele geçirilen hesaplarla dakikalar içinde yüzlerce depoya ulaşıldı
Saldırganlar 8 Ekim 2026'da iki ayrı otomatik dalga yürüttü. İlk dalgada, yaklaşık 18.400 yıldızlı pyxel oyun motorunun yazarı Takashi Kitao'nun GitHub hesabı kullanılarak 27 depoya zararlı iş akışı gönderildi. pyxel deposuna önce "Add security audit workflow" commit'i, ardından iki güncelleme aktarıldı.
İlk dalgadan yaklaşık sekiz saat sonra başlayan ikinci dalgada, Uber'e ait athenadriver deposunun ilk yazarı Henry Wu'nun hesabı kullanıldı. Saldırganlar 16 dakika içinde 39 kaynak depo ve 279 fork olmak üzere toplam 318 depoya aynı iş akışını ekledi. Henry Wu, ilk yazarı olduğu uber/athenadriver deposunda yazma yetkisini koruyordu; bu yüzden zararlı commit inceleme ya da pull request olmadan doğrudan ana dala gitti.
Gönderilen tüm commit'ler, mağdur geliştiricilerin kendi gerçek kimlikleriyle ve imzasız olarak yapıldı. İş akışının içeriği incelenmedikçe bu değişiklikler denetim kayıtlarında olağandışı görünmüyor.
Tüm git geçmişi ve yapay zeka anahtarları taranıyor
İş akışı dosyasında "Security Audit" (security-audit.yml) adı kullanıldı. Her dal ve etiket push işleminde ya da elle tetiklemeyle çalışan bu dosya, deponun tüm dallarını ve etiketlerini indiriyor. İş akışı, depoda adı geçen GitHub Actions sırlarını toplamanın yanında, çalışma ağacını ve tüm git geçmişini 13 kimlik bilgisi kalıbına karşı tarıyor. Bu yöntemle, geçmişte bir kez commit edilip sonradan silinmiş anahtarlar da toplanıyor.
Hedeflenen veriler arasında AWS erişim anahtarları ve oturum belirteçleri, Anthropic, OpenAI ve OpenRouter API anahtarları, GitHub klasik ve ince ayarlı kişisel erişim belirteçleri (PAT), GitLab belirteçleri, Google ve Firebase API anahtarları ile Slack ve SendGrid anahtarları yer alıyor. StepSecurity, yapay zeka servis sağlayıcılarına ait anahtarların kampanyada birinci sınıf hedef haline geldiğini belirtiyor.
Toplanan bilgiler şifrelenmemiş düz HTTP üzerinden koda gömülü 193.32.204.199 IP adresine tek bir istekle aktarılıyor. DNS sorgusu yapılmadığı için alan adı tabanlı güvenlik kontrolleri devreye girmiyor.
Sızdırma kayıtları ve paket durumu
StepSecurity'ye göre uber/athenadriver deposundaki çalışma kaydı, sızdırmanın başarıyla tamamlandığını gösteriyor. Saldırganın sunucusu, iş akışı başladıktan dört saniye sonra veriyi aldığını onayladı. Bu çalıştırmadaki GITHUB_TOKEN yalnız okuma yetkisine sahip olduğundan iş akışı kendi başına kod gönderemez ya da paket yayımlayamazdı; StepSecurity'ye göre asıl risk çalınan sırlarda.
kitao/pyxel deposunda ise zararlı iş akışı beş kez çalıştı; bu çalıştırmaların ikisi saldırgan tarafından elle tetiklendi. pyxel'in iş akışında PyPI ve crates.io yayımlama bilgileri ile bir GitHub kişisel erişim belirteci yer alıyordu. StepSecurity ve Socket, analizlerini yayımladıkları 9 Ekim 2026 itibarıyla PyPI veya crates.io'da zararlı bir paket sürümü görülmediğini bildirdi. StepSecurity, belirteçler yenilenene kadar riskin sürdüğünü ve şu ana kadar kötüye kullanım görülmemesinin bilgilerin güvende olduğu anlamına gelmediğini vurguluyor.
Kampanyanın geçmişi ve önerilen önlemler
GhostAction'ı ilk kez Eylül 2025'te duyuran GitGuardian'a göre o dalga 327 GitHub kullanıcısına ait 817 açık depoyu etkiledi ve en az 3.325 sır sızdırıldı. GitGuardian'a göre bu teknik daha sonra Shai-Hulud kampanyalarında yeniden kullanıldı ve Mini Shai-Hulud zararlı yazılım ailesinin özünde duruyor. GitGuardian'a göre 31 Ağustos - 30 Eylül 2026 arasında zararlı iş akışı 373 GitHub kullanıcısı ve kuruluşuna ait 772 açık depoya eklendi; bu dalgada çalıştırmaların çoğu onay beklediği için durdu. Socket, 9 Ekim 2026 tarihli güncellemesinde 7 Ekim 2026'dan bu yana zararlı iş akışını on binlerce depoya ekleyen 500'den fazla hesap tespit ettiğini bildirdi.
Güvenlik firmaları geliştiricilere şu adımları öneriyor:
- 31 Ağustos 2026'dan bu yana depolarınızda "Security Audit" veya "Github Actions Security" iş akışı yer aldıysa bunu doğrulanmış bir ihlal olarak ele alın.
- Tüm GitHub Actions sırlarını ve geçmişte commit edilmiş tüm kimlik bilgilerini derhal yenileyin.
- Saldırıya zemin hazırlayan GitHub oturumunu, kişisel erişim belirtecini ve SSH anahtarlarını tespit ederek iptal edin.
- Zararlı iş akışı dosyasını ana dal dahil tüm dallardan kaldırın ve fork depolarınızı denetleyin.
- İş akışı dosyalarını dal korumasıyla inceleme şartına bağlayın ve çalıştırmalar için onay isteyin (GitHub Actions iş akışı çalıştırma korumaları). StepSecurity'ye göre typecho-fans/plugins deposunda onay şartı açık olduğu için sızdırma gerçekleşmedi.
Saldırganlar ve ele geçirme yöntemi bilinmiyor
Kampanyanın arkasında kimin olduğu bilinmiyor; kaynaklarda bir grup, ülke ya da kişi adı geçmiyor. Hesapların nasıl ele geçirildiği de doğrulanmadı. StepSecurity'ye göre en olası yol, bilgi hırsızı zararlı yazılım kayıtlarından ya da sızıntı dökümlerinden elde edilmiş bir kişisel erişim belirteci; Socket ise ele geçirme yolunu gözlemlemedi. Çalınan bilgilerin kötüye kullanılıp kullanılmadığı bilinmiyor. Kaynaklarda Uber'in, Takashi Kitao'nun veya Henry Wu'nun açıklaması yer almıyor.
Kaynaklar
- StepSecurity — GhostAction Returns: Malicious "Security Audit" Workflows Now Mine Credentials from Entire Git Histories (9 Ekim 2026)
- Socket — New GhostAction Wave Hits Hundreds of Repos, Expanding Beyond CI/CD Secrets to Cloud Credentials (9 Ekim 2026)
- GitGuardian — GhostAction Returns: 772 Repos Hit in New GitHub Actions Wave (7 Ekim 2026, 9 Ekim güncellemesi)
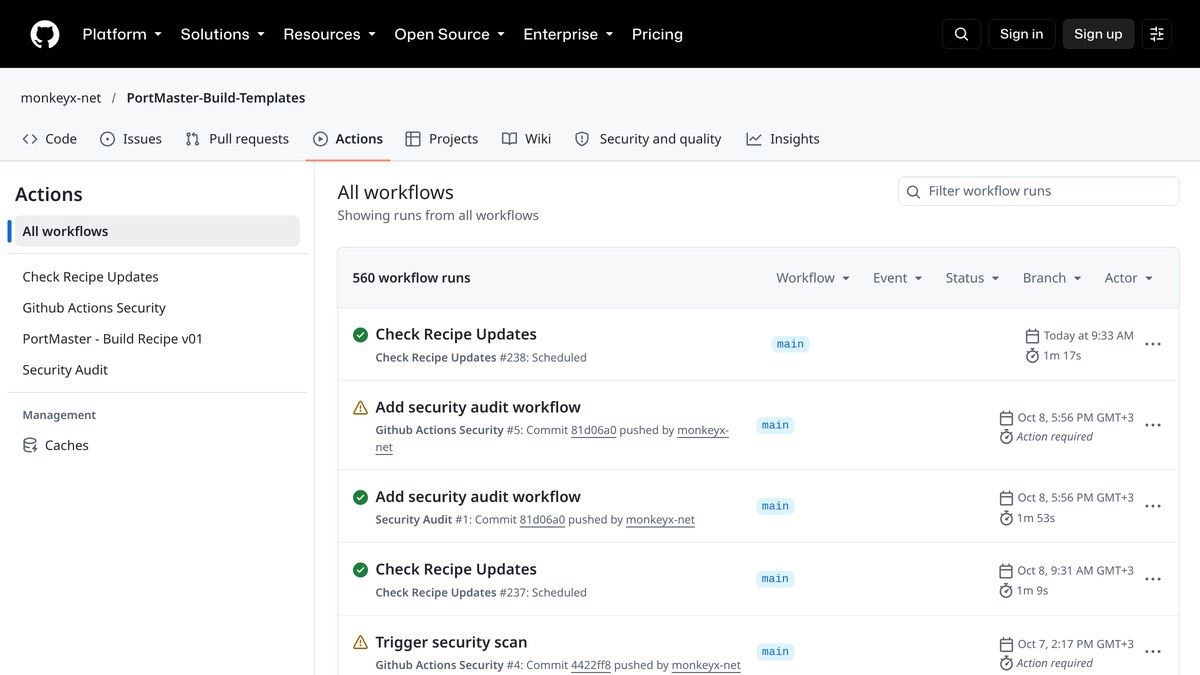
Kapak görseli: GhostAction iş akışının eklendiği, StepSecurity'nin etkilenen depolar arasında saydığı monkeyx-net/PortMaster-Build-Templates deposunun GitHub Actions sayfası (ekran görüntüsü, 9 Ekim 2026; GitHub arayüzü © GitHub, Inc.).